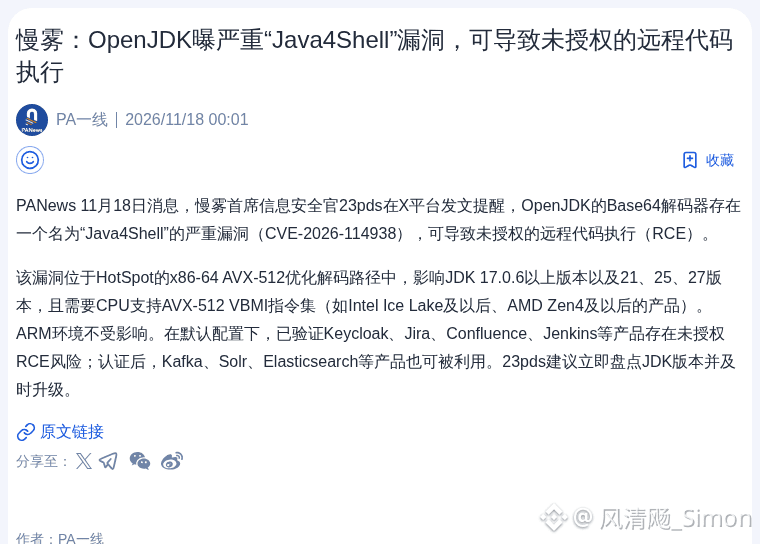
SlowMist baru saja merilis informasi tentang kerentanan serius bernama “Java4Shell” di OpenJDK. Kerentanan ini dapat menyebabkan eksekusi kode jarak jauh tanpa otorisasi dan terlihat cukup mengkhawatirkan.
Kerentanan ini terdapat pada jalur decoding yang dioptimalkan di HotSpot dan berdampak pada versi JDK 17.0.6 ke atas. Namun, lingkungan ARM tidak terdampak. Risiko utamanya ada pada arsitektur x86-64 setelah Intel Ice Lake dan AMD Zen 4.
Jika Anda bekerja di bidang pengembangan atau operasional, segera periksa lingkungan Anda. Jangan sampai baru menyadarinya setelah diretas.
$BTC
$ETH
#InsidenKeamanan
Kerentanan ini terdapat pada jalur decoding yang dioptimalkan di HotSpot dan berdampak pada versi JDK 17.0.6 ke atas. Namun, lingkungan ARM tidak terdampak. Risiko utamanya ada pada arsitektur x86-64 setelah Intel Ice Lake dan AMD Zen 4.
Jika Anda bekerja di bidang pengembangan atau operasional, segera periksa lingkungan Anda. Jangan sampai baru menyadarinya setelah diretas.
$BTC
$ETH
#InsidenKeamanan