Kemarin saya meninggalkan satu catatan untuk topik ini: kita masih belum tahu bagaimana mereka mendapatkan hak akses untuk melakukan perubahan. Jawabannya sudah ditambahkan, jadi angkanya perlu dikoreksi.
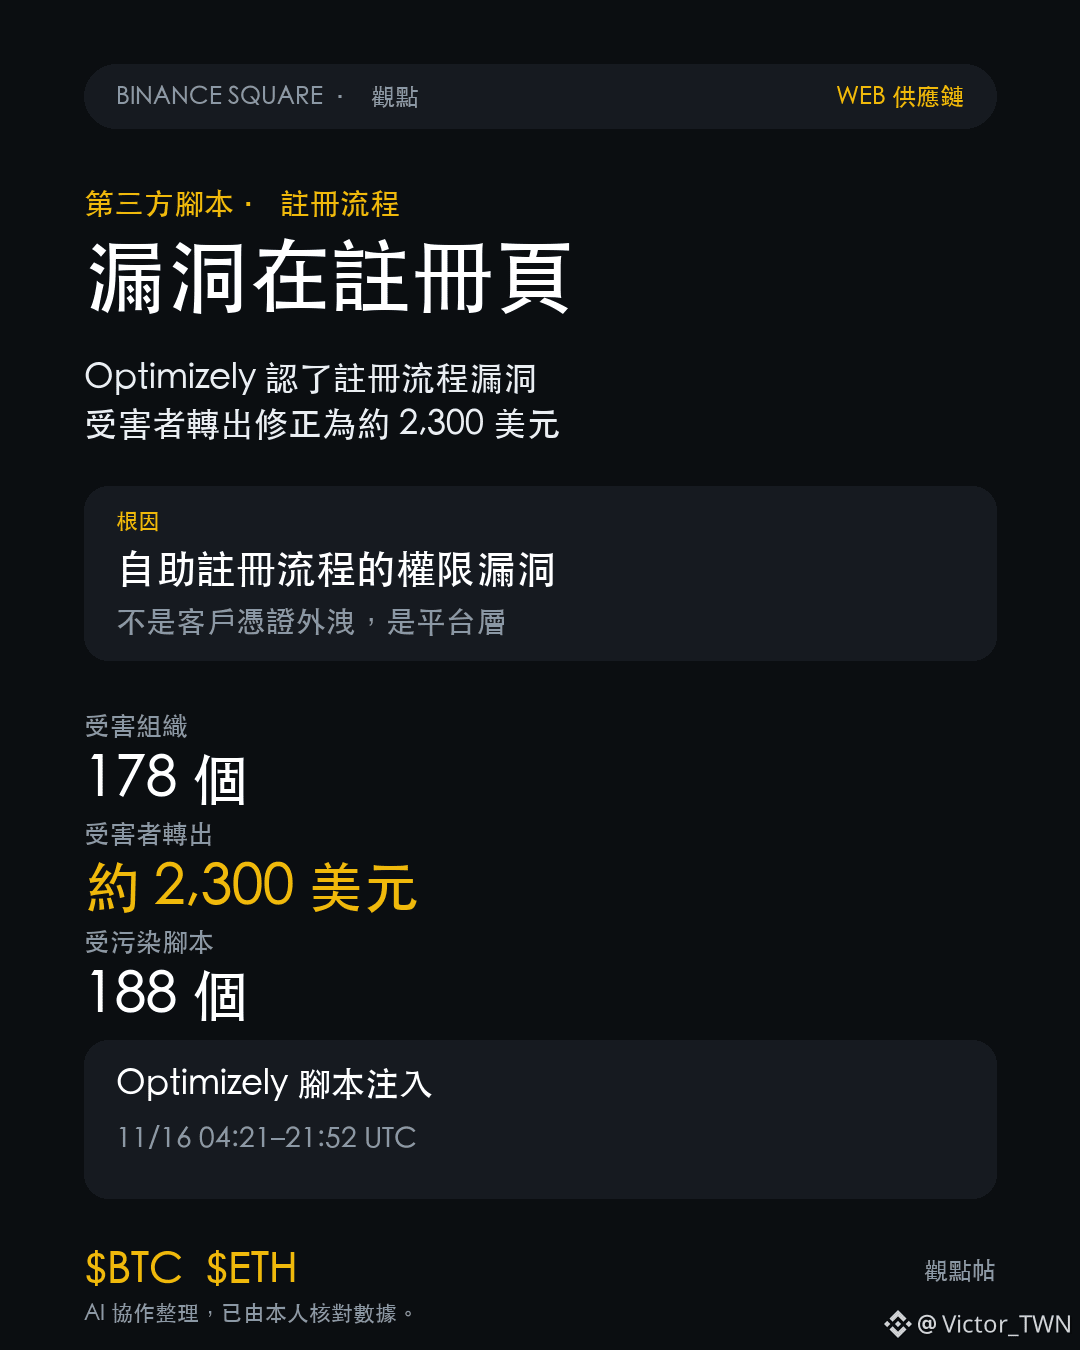
Juru bicara Optimizely mengonfirmasi kepada Cointelegraph bahwa seseorang memanfaatkan celah dalam proses pendaftaran Experimentation mereka untuk menyisipkan JavaScript berbahaya ke proyek sebagian pelanggan: bukan karena kredensial pelanggan bocor, melainkan karena celah pada proses pendaftaran mandiri platform. Token telah dicabut, dan pemblokiran dilakukan di lapisan Cloudflare.
Perbedaannya terletak pada cara menghitung cakupan paparan. Jika kredensial pelanggan bocor, yang terdampak adalah beberapa proyek tersebut; jika ada celah hak akses pada proses pendaftaran, proyek pelanggan mana pun bisa menjadi sasaran. Sebanyak 178 organisasi dan 188 berkas skrip hanyalah jumlah yang disusupi kali ini. Batas kepercayaan ditentukan oleh pintu masuk yang paling mudah, bukan oleh autentikasi yang paling kuat.
Hal kedua lebih penting untuk diingat. Saya menganggap 7.100 dolar sebagai batas bawah, tetapi setelah menelusuri aliran dana, Alex Thorn mengatakan sebagian besar setoran Bitcoin berasal dari penyerang yang memutar kembali dana ke dompet mereka sendiri. Jumlah yang benar-benar ditransfer oleh korban sekitar 2.300 dolar. Itu bukan batas bawah, melainkan angka yang tercemar oleh dana milik penyerang sendiri.
OANDA, atas nama Coinpass dan TMS Brokers, mengatakan tidak melihat adanya dampak terhadap dana pelanggan; Salesforce menonaktifkan skrip Optimizely. Nomor kartu dan cookie tidak tercatat di blockchain, jadi 2.300 dolar hanyalah jumlah transfer keluar yang dapat dikaitkan dengan korban.
Pasar belum memperhitungkannya: BTC 64.062 dolar, -1,45%; ETH 1.804 dolar, -0,85%. Ini adalah penilaian risiko operasional.
Ada dua hal yang bisa membuat saya mengubah pendapat: pernyataan Optimizely terbantahkan dan ternyata celahnya ada di lapisan CDN atau kredensial; atau muncul pengumpulan dana korban di blockchain yang jauh melebihi 2.300 dolar. Jika dalam tiga bulan tidak terjadi insiden serupa untuk kedua kalinya, klaim bahwa «pintu masuk yang paling mudah menentukan batas kepercayaan» akan diturunkan statusnya menjadi sekadar kekurangan implementasi.
Pertanyaan: Saat menilai skala insiden peretasan, apakah Anda melihat jumlah yang diterima dompet terkait atau jumlah yang ditransfer oleh korban?
$BTC $ETH #Topik pasar
Juru bicara Optimizely mengonfirmasi kepada Cointelegraph bahwa seseorang memanfaatkan celah dalam proses pendaftaran Experimentation mereka untuk menyisipkan JavaScript berbahaya ke proyek sebagian pelanggan: bukan karena kredensial pelanggan bocor, melainkan karena celah pada proses pendaftaran mandiri platform. Token telah dicabut, dan pemblokiran dilakukan di lapisan Cloudflare.
Perbedaannya terletak pada cara menghitung cakupan paparan. Jika kredensial pelanggan bocor, yang terdampak adalah beberapa proyek tersebut; jika ada celah hak akses pada proses pendaftaran, proyek pelanggan mana pun bisa menjadi sasaran. Sebanyak 178 organisasi dan 188 berkas skrip hanyalah jumlah yang disusupi kali ini. Batas kepercayaan ditentukan oleh pintu masuk yang paling mudah, bukan oleh autentikasi yang paling kuat.
Hal kedua lebih penting untuk diingat. Saya menganggap 7.100 dolar sebagai batas bawah, tetapi setelah menelusuri aliran dana, Alex Thorn mengatakan sebagian besar setoran Bitcoin berasal dari penyerang yang memutar kembali dana ke dompet mereka sendiri. Jumlah yang benar-benar ditransfer oleh korban sekitar 2.300 dolar. Itu bukan batas bawah, melainkan angka yang tercemar oleh dana milik penyerang sendiri.
OANDA, atas nama Coinpass dan TMS Brokers, mengatakan tidak melihat adanya dampak terhadap dana pelanggan; Salesforce menonaktifkan skrip Optimizely. Nomor kartu dan cookie tidak tercatat di blockchain, jadi 2.300 dolar hanyalah jumlah transfer keluar yang dapat dikaitkan dengan korban.
Pasar belum memperhitungkannya: BTC 64.062 dolar, -1,45%; ETH 1.804 dolar, -0,85%. Ini adalah penilaian risiko operasional.
Ada dua hal yang bisa membuat saya mengubah pendapat: pernyataan Optimizely terbantahkan dan ternyata celahnya ada di lapisan CDN atau kredensial; atau muncul pengumpulan dana korban di blockchain yang jauh melebihi 2.300 dolar. Jika dalam tiga bulan tidak terjadi insiden serupa untuk kedua kalinya, klaim bahwa «pintu masuk yang paling mudah menentukan batas kepercayaan» akan diturunkan statusnya menjadi sekadar kekurangan implementasi.
Pertanyaan: Saat menilai skala insiden peretasan, apakah Anda melihat jumlah yang diterima dompet terkait atau jumlah yang ditransfer oleh korban?
$BTC $ETH #Topik pasar