Kisah kripto paling menakutkan hari ini bukan soal sebuah koin. Ini tentang skrip yang diam-diam berada di situs web yang sudah Anda percayai.
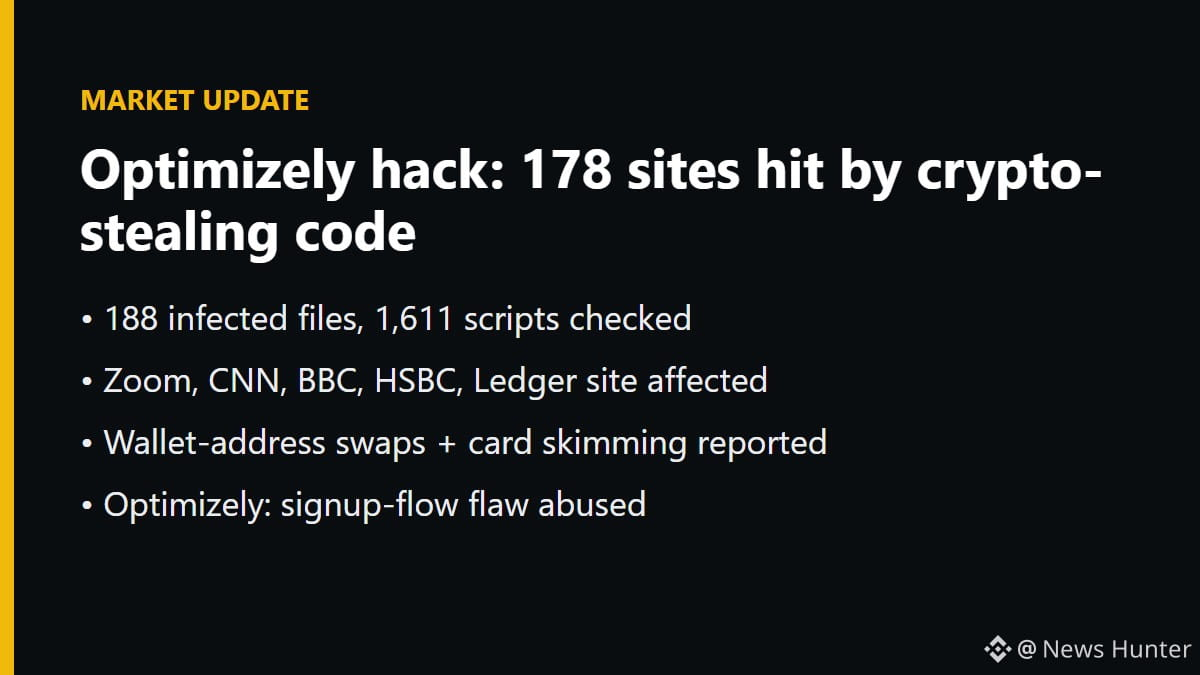
Perusahaan keamanan Report URI mengatakan para penyerang menyusupkan JavaScript berbahaya ke dalam proyek yang dihosting di Optimizely, platform pengujian situs web. Setelah memeriksa 1.611 skripnya, mereka menemukan 188 file terinfeksi di 178 organisasi, termasuk Zoom, CNN, BBC, HSBC, dan situs Ledger. Perilaku yang dilaporkan: mengganti alamat dompet, mencuri detail kartu saat pembayaran, mencuri cookie, bahkan menargetkan iPhone lama. Optimizely mengonfirmasi bahwa pihak tak berwenang menyalahgunakan celah pada alur pendaftaran akunnya. Report URI menjual alat pendeteksi dan angka 178 itu adalah batas minimum, jadi saya akan menunggu hasil investigasi pascakejadian.
Saya sudah berkecimpung di bidang ini sejak 2014, dan polanya tidak pernah berubah. Uang jarang dicuri dari blockchain. Uang dicuri di langkah terakhir, saat Anda menempelkan alamat atau mengeklik "konfirmasi" di halaman yang tidak pernah Anda curigai. $BTC sekitar $64.2K dan $ETH mendekati $1,814, dan dompet yang terkuras tidak peduli dengan keduanya.
Yang akan saya lakukan minggu ini:
• verifikasi karakter pertama dan terakhir dari setiap alamat di layar dompet perangkat keras Anda, bukan di peramban
• ekstra hati-hati dengan transfer besar sampai dampaknya jelas
• anggap situs "yang sudah dikenal" yang meminta persetujuan baru sebagai pihak yang bermusuhan
Apakah Anda benar-benar memeriksa alamat lengkap di perangkat Anda, atau hanya beberapa karakter pertama?
#KeamananKripto #Ledger #SeranganRantaiPasokan #KeamananDompet #BinanceSquare
Bukan nasihat keuangan. Lakukan riset Anda sendiri.
Perusahaan keamanan Report URI mengatakan para penyerang menyusupkan JavaScript berbahaya ke dalam proyek yang dihosting di Optimizely, platform pengujian situs web. Setelah memeriksa 1.611 skripnya, mereka menemukan 188 file terinfeksi di 178 organisasi, termasuk Zoom, CNN, BBC, HSBC, dan situs Ledger. Perilaku yang dilaporkan: mengganti alamat dompet, mencuri detail kartu saat pembayaran, mencuri cookie, bahkan menargetkan iPhone lama. Optimizely mengonfirmasi bahwa pihak tak berwenang menyalahgunakan celah pada alur pendaftaran akunnya. Report URI menjual alat pendeteksi dan angka 178 itu adalah batas minimum, jadi saya akan menunggu hasil investigasi pascakejadian.
Saya sudah berkecimpung di bidang ini sejak 2014, dan polanya tidak pernah berubah. Uang jarang dicuri dari blockchain. Uang dicuri di langkah terakhir, saat Anda menempelkan alamat atau mengeklik "konfirmasi" di halaman yang tidak pernah Anda curigai. $BTC sekitar $64.2K dan $ETH mendekati $1,814, dan dompet yang terkuras tidak peduli dengan keduanya.
Yang akan saya lakukan minggu ini:
• verifikasi karakter pertama dan terakhir dari setiap alamat di layar dompet perangkat keras Anda, bukan di peramban
• ekstra hati-hati dengan transfer besar sampai dampaknya jelas
• anggap situs "yang sudah dikenal" yang meminta persetujuan baru sebagai pihak yang bermusuhan
Apakah Anda benar-benar memeriksa alamat lengkap di perangkat Anda, atau hanya beberapa karakter pertama?
#KeamananKripto #Ledger #SeranganRantaiPasokan #KeamananDompet #BinanceSquare
Bukan nasihat keuangan. Lakukan riset Anda sendiri.