

Trezor vừa tiết lộ về một vụ rò rỉ dữ liệu tại một đối tác vận chuyển khác, có thể đã làm lộ thông tin khách hàng từ ít nhất 27.000 đơn đặt hàng được thực hiện từ ngày 9 tháng 8 đến ngày 7 tháng 11.
Mặc dù nhà sản xuất ví phần cứng khẳng định hệ thống của họ không bị xâm phạm, việc lộ địa chỉ và thông tin mua bán tiền điện tử của khách hàng đã làm dấy lên lo ngại về các nỗ lực lừa đảo có chủ đích và thậm chí cả các mối đe dọa an ninh vật lý tiềm tàng.
Trezor Xác Nhận Dữ Liệu Khách Hàng Bị Lộ Tại Skladon
Theo một tuyên bố mà Trezor đăng tải trên X, vào ngày 15 tháng 11, một kẻ tấn công đã truy cập trái phép vào hệ thống của Skladon, một trong những đối tác giao hàng của họ. Hệ thống bị xâm nhập chứa thông tin vận chuyển của khách hàng, và tin tặc được cho là đã xuất khẩu dữ liệu liên quan đến khoảng 27.000 đơn đặt hàng.
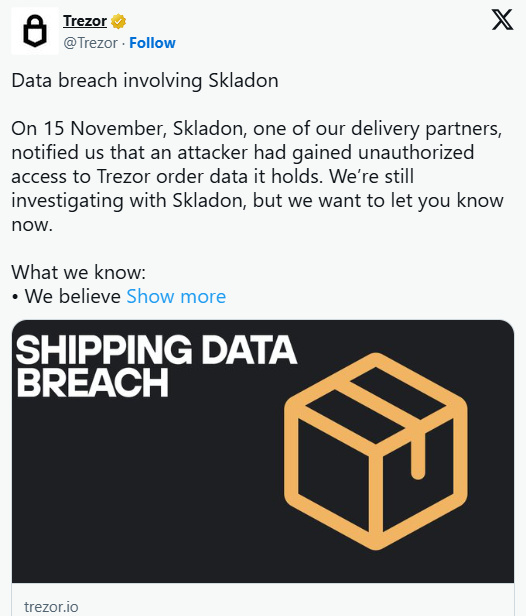
Thông tin bị xâm phạm bao gồm tên, số điện thoại, địa chỉ nhà và email, cũng như chi tiết đơn đặt hàng. Trezor cũng chỉ ra rằng vì Skladon vận chuyển hàng hóa toàn cầu nên vấn đề không chỉ giới hạn ở một khu vực, nhưng vì họ không giao hàng đến Hoa Kỳ nên khách hàng Mỹ không bị ảnh hưởng.
“Nếu bạn nhận được email của chúng tôi hôm nay và đã đặt hàng trong khoảng thời gian từ ngày 9 tháng 8 đến ngày 7 tháng 11, thông tin của bạn nằm trong diện ảnh hưởng của sự cố này,” nhà sản xuất ví xác nhận.
Hãng cũng cho biết thêm rằng họ chưa thể liên lạc với một nhóm nhỏ người dùng đã đặt hàng từ ngày 7 đến ngày 14 tháng 8, những người này cũng có thể bị ảnh hưởng bởi vụ xâm phạm dữ liệu.
Trezor khuyên khách hàng: “Hãy coi bất kỳ cuộc gọi, tin nhắn, email hoặc thư nào không mong muốn liên quan đến đơn đặt hàng của bạn là đáng ngờ, và hãy cảnh giác với những rủi ro tiềm ẩn đối với an ninh cá nhân của bạn.”
Công ty cho biết họ đã triển khai dịch vụ nhận hàng ẩn danh tại 18 quốc gia châu Âu, nghĩa là người mua ví phần cứng có thể đặt hàng thiết bị mà không cần cung cấp địa chỉ nhà. Ngoài ra, họ cũng quyết định giảm một nửa số ngày lưu giữ dữ liệu khách hàng, từ 90 xuống còn 45 ngày, và có kế hoạch giảm hơn nữa.
Đây Không Phải Là Lần Đầu Tiên Chuyện Như Thế Này Xảy Ra
Đây không phải là lần đầu tiên người dùng Trezor bị đánh cắp thông tin. Hãy nhớ lại rằng vào tháng 8, ShipMonk, một nhà cung cấp dịch vụ hậu cần, đã bị tấn công mạng, ban đầu người ta cho rằng thông tin của khoảng 13.689 khách hàng của Trezor trên bảy quốc gia đã bị lộ , bao gồm tên, thông tin liên lạc và địa chỉ.
Tuy nhiên, tình hình trở nên tồi tệ hơn vào tháng 9, khi thêm 67.000 khách hàng khác được xác định, nâng tổng số người bị ảnh hưởng bởi sự cố lên hơn 80.000 người.
Và đó chưa phải là tất cả. Vào tháng 10, công ty đã cảnh báo người dùng chuyển tiền sang ví mới và tạo cụm từ khôi phục mới sau khi có báo cáo cho rằng một số thiết bị được bán bởi CryptoBilis, một nhà phân phối chính thức của Trezor tại Đông Nam Á, đã bị can thiệp vật lý trong một cuộc tấn công chuỗi cung ứng dẫn đến thiệt hại cho một số khách hàng.
Trezor cho biết họ đang xem xét lại mối quan hệ với các nhà cung cấp, đặc biệt là về các vấn đề liên quan đến yêu cầu bảo mật. Nhưng đối với những người bị ảnh hưởng, ưu tiên trước mắt là bảo vệ thông tin cá nhân và cảnh giác với những liên lạc lạ.