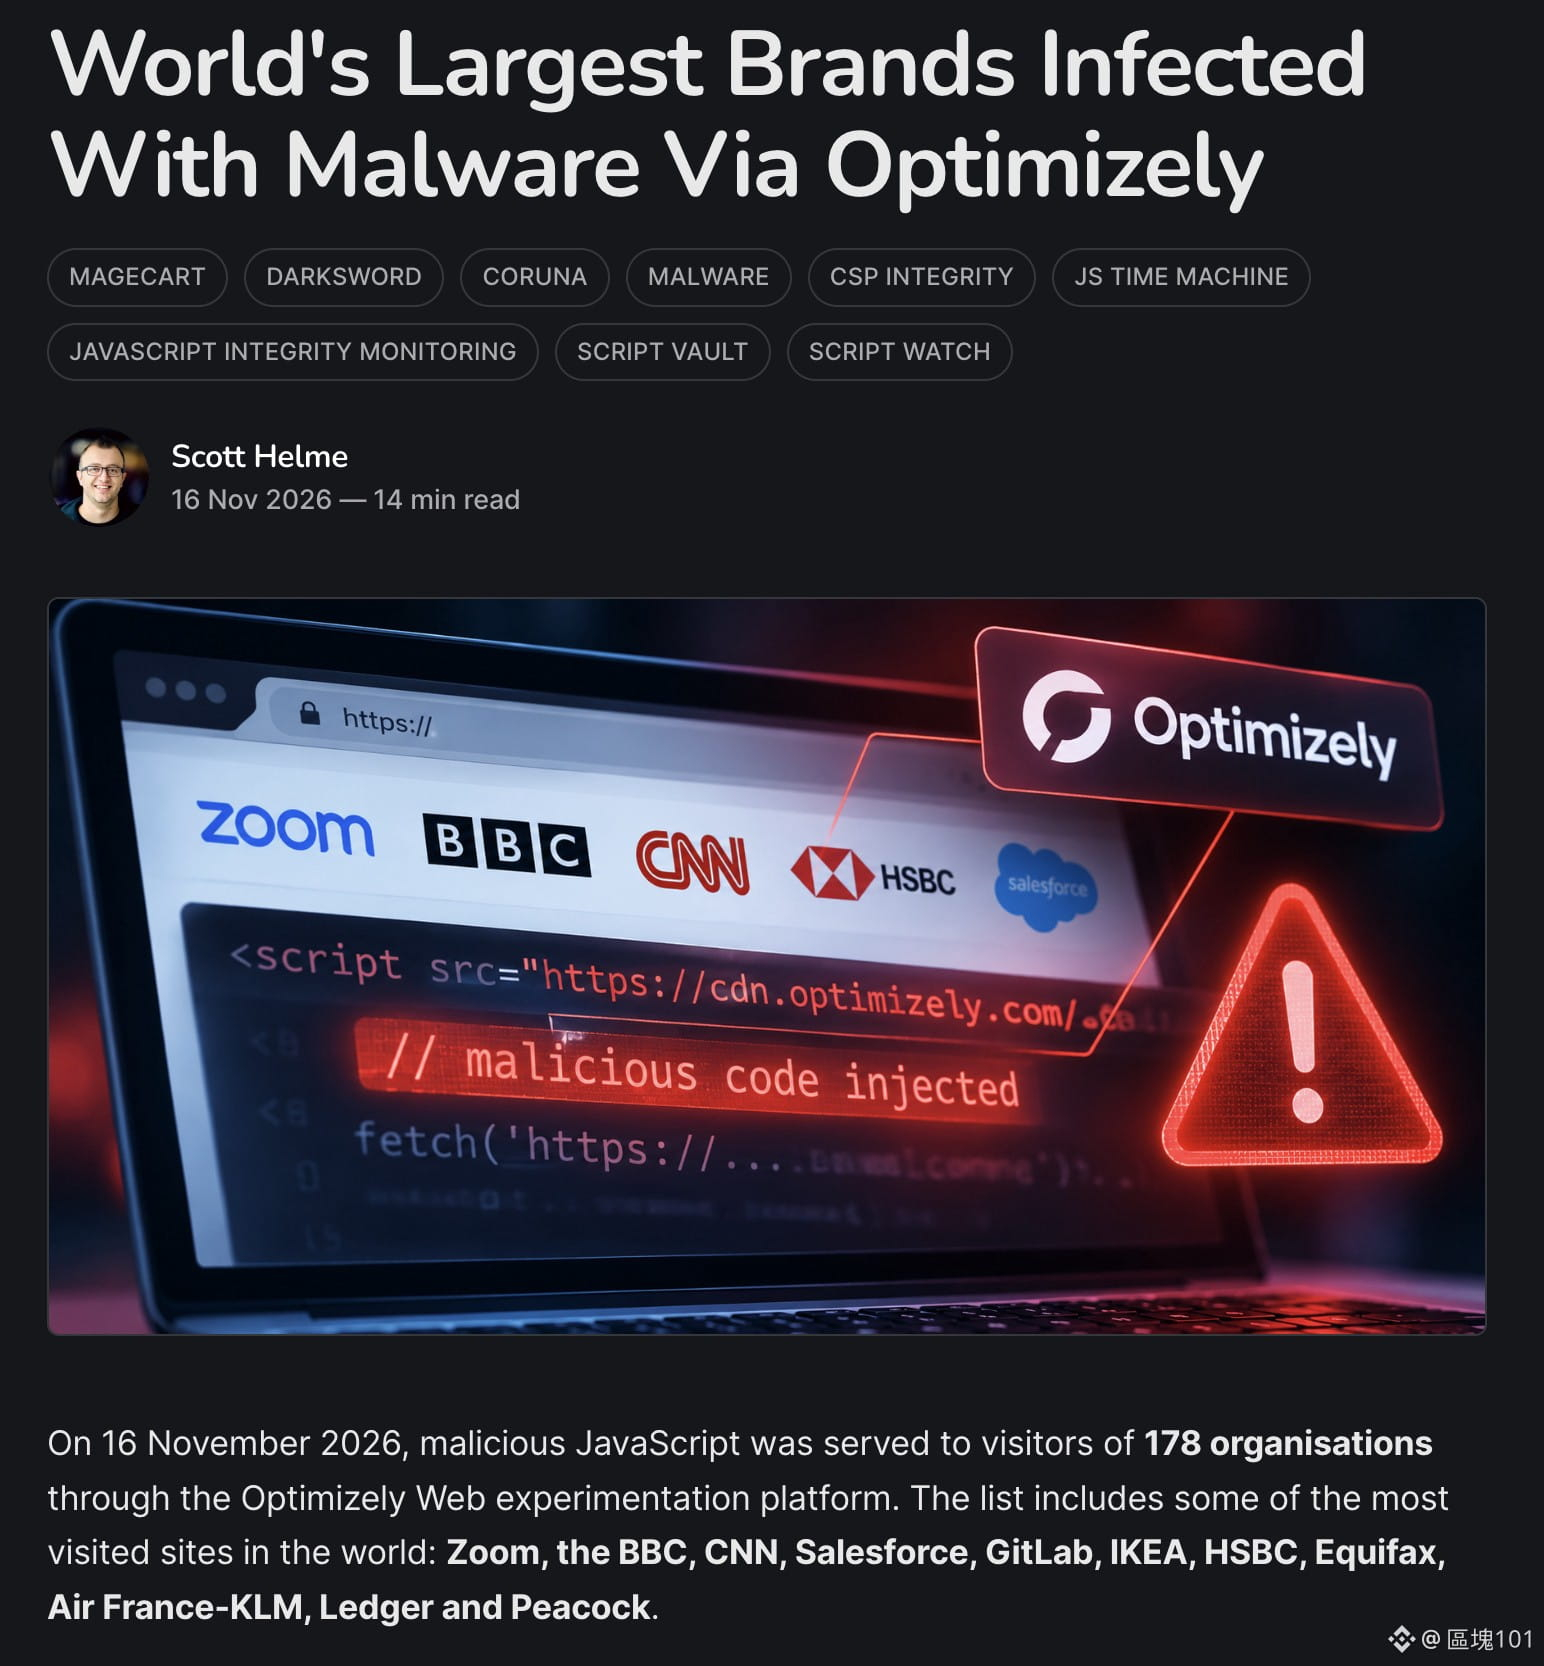
全球 178 家機構網站遭植入惡意程式,駭客企圖竊取加密貨幣!
資安研究者揭露,攻擊者透過第三方網站工具 Optimizely,將惡意 JavaScript 程式碼植入全球多家知名機構的網站。
受影響名單包括 Zoom、CNN、滙豐銀行、IKEA、Salesforce 等。
其中最值得加密貨幣使用者注意的,是「錢包地址替換攻擊」。
當使用者複製或使用加密貨幣地址時,惡意程式可能將原本的收款地址替換成攻擊者控制的地址。
如果沒有仔細核對,就可能把資產轉到錯誤的錢包。
此外,惡意程式還具備竊取信用卡資訊、瀏覽器 Cookie,以及嘗試攻擊 iPhone 和 iPad 的能力。
研究者已追蹤到攻擊者錢包收到約 7,040 美元的加密資產,但整體受害規模仍不明。
Optimizely 已確認事件並表示完成修補。
這起攻擊再次提醒加密貨幣使用者:
即使是在知名品牌網站操作,也應在轉帳前仔細核對完整錢包地址。
區塊鏈交易一旦完成,通常難以撤銷。
資安研究者揭露,攻擊者透過第三方網站工具 Optimizely,將惡意 JavaScript 程式碼植入全球多家知名機構的網站。
受影響名單包括 Zoom、CNN、滙豐銀行、IKEA、Salesforce 等。
其中最值得加密貨幣使用者注意的,是「錢包地址替換攻擊」。
當使用者複製或使用加密貨幣地址時,惡意程式可能將原本的收款地址替換成攻擊者控制的地址。
如果沒有仔細核對,就可能把資產轉到錯誤的錢包。
此外,惡意程式還具備竊取信用卡資訊、瀏覽器 Cookie,以及嘗試攻擊 iPhone 和 iPad 的能力。
研究者已追蹤到攻擊者錢包收到約 7,040 美元的加密資產,但整體受害規模仍不明。
Optimizely 已確認事件並表示完成修補。
這起攻擊再次提醒加密貨幣使用者:
即使是在知名品牌網站操作,也應在轉帳前仔細核對完整錢包地址。
區塊鏈交易一旦完成,通常難以撤銷。