
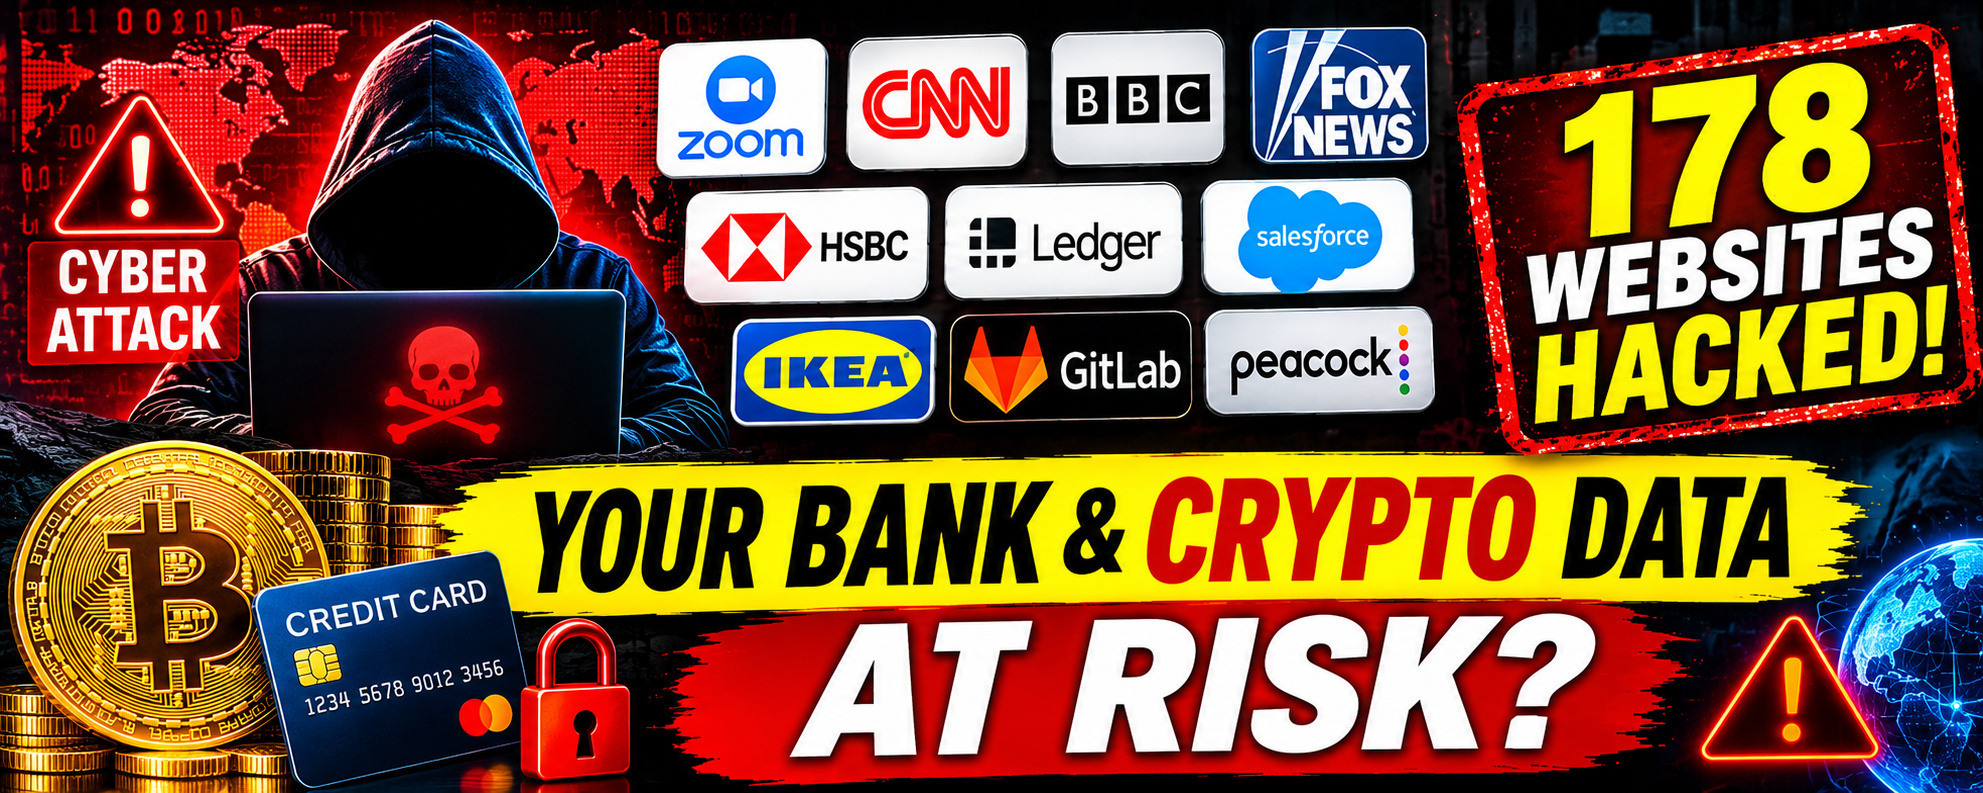
🚨 SERANGAN SIBER BESAR-BESARAN: PERETAS MENARGETKAN 178 SITUS WEB UTAMA, TERMASUK ZOOM, CNN, BBC, FOX NEWS, DAN LEDGER!
Insiden keamanan siber besar telah memicu kekhawatiran di seluruh dunia setelah para peretas dilaporkan menyisipkan malware berbahaya ke situs web yang terkait dengan 178 organisasi, termasuk beberapa merek paling terkenal di dunia.
Organisasi yang terdampak dilaporkan mencakup Zoom, CNN, BBC, Fox News, HSBC, Ledger, Salesforce, IKEA, GitLab, dan beberapa perusahaan besar lainnya.
Serangan tersebut, yang ditemukan pada 16 November 2026, melibatkan kode JavaScript berbahaya yang dikirim melalui Optimizely, platform optimasi dan eksperimen situs web populer yang digunakan oleh bisnis di seluruh dunia.
BAGAIMANA PARA PERETAS MELANCARKAN SERANGAN?
Menurut para peneliti keamanan siber, penyerang mengeksploitasi kerentanan dalam proses pendaftaran akun Experimentation Optimizely untuk menyisipkan JavaScript berbahaya ke dalam proyek pelanggan.
Hal ini memungkinkan kode berbahaya muncul di situs web yang mengandalkan skrip pihak ketiga yang terdampak.
Insiden ini sangat mengkhawatirkan karena pengunjung tidak harus mengunduh berkas mencurigakan atau mengeklik iklan berbahaya. Cukup dengan mengunjungi halaman web yang terdampak, mereka dapat terekspos pada skrip berbahaya.
INFORMASI APA YANG BERUSAHA DICURI PARA PERETAS?
Para peneliti mengidentifikasi beberapa kemampuan berbahaya dalam malware tersebut:
1. Pencurian Kartu Kredit
Kode berbahaya tersebut berupaya menangkap nomor kartu kredit, tanggal kedaluwarsa, dan kode keamanan yang dimasukkan ke dalam formulir situs web yang terdampak.
2. Pembajakan Dompet Mata Uang Kripto
Malware tersebut dapat mengganti alamat dompet mata uang kripto yang sah dengan alamat yang dikendalikan penyerang. Hal ini dapat mengalihkan pembayaran dan transfer kripto ke dompet kriminal.
3. Pencurian Data Browser
Skrip berbahaya tersebut juga memiliki fungsi yang dirancang untuk mengumpulkan kuki browser, informasi halaman web, dan tangkapan layar.
4. Eksploitasi iPhone dan iPad
Para peneliti juga mengidentifikasi kode berbahaya tambahan yang dirancang untuk menargetkan perangkat iOS lama tertentu menggunakan perangkat eksploitasi.
Hal ini membuat insiden tersebut sangat serius karena kampanye tersebut melampaui pencurian informasi keuangan.
PERUSAHAAN BESAR MANA YANG TERDAMPAK?
Daftar yang dilaporkan mencakup beberapa organisasi terkenal:
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
Para peneliti mengidentifikasi skrip berbahaya yang terkait dengan 178 organisasi, meskipun dampak pastinya terhadap pengunjung individu masih diselidiki.
APAKAH MALWARE TELAH DIHAPUS?
Setelah penemuan tersebut, Optimizely mengonfirmasi adanya insiden keamanan yang melibatkan perubahan JavaScript tanpa izin pada proyek pelanggan.
Perusahaan tersebut menyatakan telah memblokir jalur pendaftaran yang rentan, menerapkan perbaikan, menghapus kode yang disisipkan, mengakhiri sesi aktif, mencabut token, dan mengatur ulang akses untuk akun yang terdampak.
Namun, para peneliti keamanan siber terus memantau insiden tersebut sementara berbagai organisasi menyelidiki kemungkinan dampaknya.
Yang terpenting, tercantum sebagai salah satu organisasi yang terdampak tidak otomatis berarti bahwa sistem internal perusahaan telah diretas sepenuhnya atau informasi pelanggannya berhasil dicuri.
APA YANG HARUS DILAKUKAN PENGGUNA INTERNET SEKARANG?
Pengguna harus mengambil tindakan pencegahan ekstra, terutama jika mereka mengunjungi situs web yang terdampak selama insiden tersebut.
- Pantau transaksi bank dan kartu kredit untuk mengetahui aktivitas yang mencurigakan.
- Segera hubungi bank jika muncul transaksi yang tidak sah.
- Periksa transaksi dompet mata uang kripto dengan saksama.
- Verifikasi alamat dompet secara mandiri sebelum mengirim mata uang kripto.
- Perbarui browser, sistem operasi, dan perangkat seluler.
- Ganti kata sandi jika ada bukti bahwa kredensial atau sesi akun telah disusupi.
- Aktifkan autentikasi dua faktor jika memungkinkan.
KESIMPULAN
Insiden ini menyoroti ancaman keamanan siber yang kian meningkat: penyerang tidak selalu perlu meretas sistem komputer utama perusahaan secara langsung. Membobol layanan pihak ketiga yang tepercaya berpotensi mengekspos pengunjung di ratusan situs web.
Dengan 178 organisasi dilaporkan terdampak, insiden ini menimbulkan pertanyaan serius tentang keamanan perangkat lunak pihak ketiga dan perlindungan informasi keuangan sensitif di internet.
Pertanyaan terbesar saat ini adalah berapa banyak pengunjung yang benar-benar terekspos, apakah informasi keuangan tambahan telah dicuri, dan langkah keamanan lebih lanjut apa yang akan diterapkan perusahaan untuk mencegah serangan serupa.
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach