Tidak ada satu pun tanda tangan pada multisig, tetapi dana senilai 6,45 juta dolar AS langsung dipindahkan—kali ini kontrak Safe sama sekali tidak bermasalah.
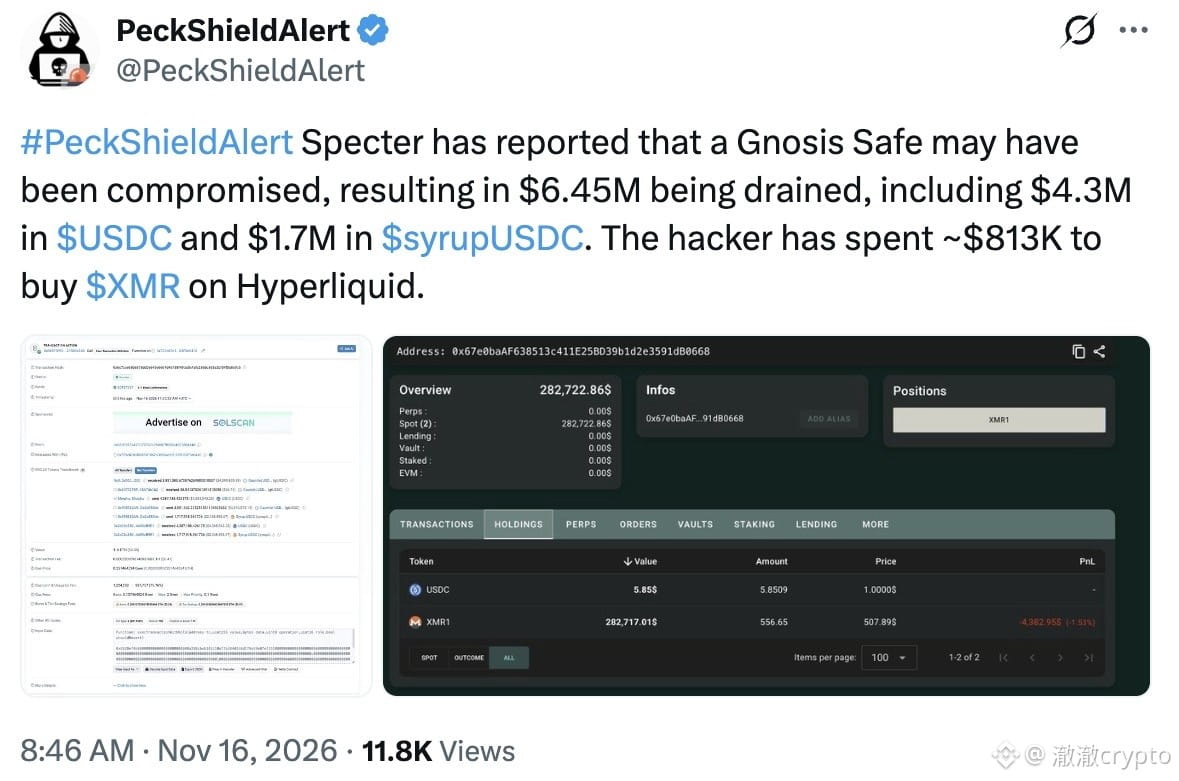
Terungkap: pada Senin, 16 November, satu transaksi menguras 4.387.188,43 USDC dan 1.717.918,96 syrupUSDC dari sebuah dompet multisig Gnosis Safe, dengan total sekitar 6,45 juta dolar AS (berdasarkan catatan on-chain, diverifikasi Cointelegraph).
Dana dipindahkan melalui modul izin Zodiac Roles yang dipasang di dompet itu sendiri, tanpa perlu tanda tangan tambahan dari pemiliknya.
Penyerang kemudian menukar sekitar 813.000 dolar AS menjadi Monero (XMR), sementara sekitar 1,2 juta dolar AS lainnya dicuci menjadi XMR melalui Wagyu.
Menurut saya: ini bukan Safe yang diretas, melainkan "kunci + izin yang terlalu luas" yang sama-sama bermasalah.
Salah satu pendiri Zodiac mengatakan langsung: modulnya tidak memiliki celah keamanan; kunci milik salah satu anggota dengan peran jangka panjang diduga telah dicuri, dan konfigurasi izin dompet hampir pasti secara tidak sengaja mengizinkan transfer ini.
Yang akan saya lakukan: jika Anda menggunakan Safe untuk tim, periksa dulu daftar izin Roles dan segera cabut izin yang melampaui cakupan.
Kondisi yang membatalkan kesimpulan ini: jika penyelidikan selanjutnya menemukan bahwa modul itu sendiri memang memiliki celah keamanan, penilaian di atas tidak berlaku.
Menurut Anda, apa jebakan terbesar multisig: celah kontrak atau kesalahan dalam mengatur izin?
$BTC $ETH $SOL
#Safe #多签钱包
Terungkap: pada Senin, 16 November, satu transaksi menguras 4.387.188,43 USDC dan 1.717.918,96 syrupUSDC dari sebuah dompet multisig Gnosis Safe, dengan total sekitar 6,45 juta dolar AS (berdasarkan catatan on-chain, diverifikasi Cointelegraph).
Dana dipindahkan melalui modul izin Zodiac Roles yang dipasang di dompet itu sendiri, tanpa perlu tanda tangan tambahan dari pemiliknya.
Penyerang kemudian menukar sekitar 813.000 dolar AS menjadi Monero (XMR), sementara sekitar 1,2 juta dolar AS lainnya dicuci menjadi XMR melalui Wagyu.
Menurut saya: ini bukan Safe yang diretas, melainkan "kunci + izin yang terlalu luas" yang sama-sama bermasalah.
Salah satu pendiri Zodiac mengatakan langsung: modulnya tidak memiliki celah keamanan; kunci milik salah satu anggota dengan peran jangka panjang diduga telah dicuri, dan konfigurasi izin dompet hampir pasti secara tidak sengaja mengizinkan transfer ini.
Yang akan saya lakukan: jika Anda menggunakan Safe untuk tim, periksa dulu daftar izin Roles dan segera cabut izin yang melampaui cakupan.
Kondisi yang membatalkan kesimpulan ini: jika penyelidikan selanjutnya menemukan bahwa modul itu sendiri memang memiliki celah keamanan, penilaian di atas tidak berlaku.
Menurut Anda, apa jebakan terbesar multisig: celah kontrak atau kesalahan dalam mengatur izin?
$BTC $ETH $SOL
#Safe #多签钱包