


Pada 13 November, FBI memperingatkan tentang peretas yang menggunakan ARTEX. ARTEX adalah kerangka kerja sumber terbuka yang dirancang untuk pengujian penetrasi berbasis AI. Sasaran utama para peretas adalah bank, perusahaan teknologi, dan pemasok mereka.
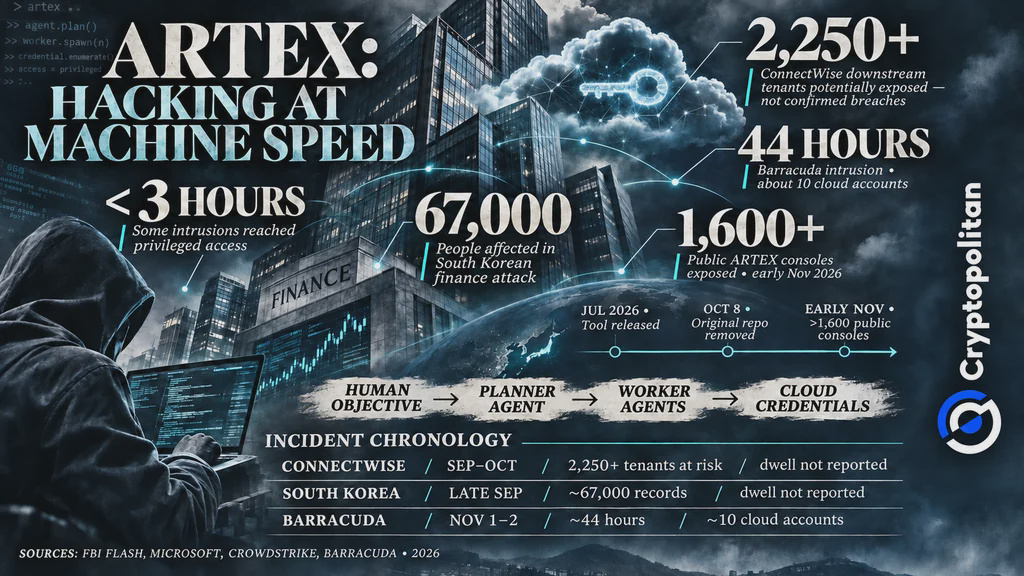
Dalam beberapa kasus, para penyerang memperoleh akses istimewa kurang dari tiga jam setelah memilih sasaran. Lembaga pemerintah dan organisasi di bidang kesehatan, energi, serta semikonduktor juga termasuk di antara sasaran mereka.
Masalahnya bukan disebabkan oleh munculnya malware baru, melainkan oleh otomatisasi serangan. ARTEX membantu menemukan berbagai kerentanan dengan sangat cepat. Akibatnya, tim keamanan siber tidak memiliki cukup waktu untuk merespons serangan.
Bagaimana para agen merangkai serangan intrusi
ARTEX dibuat menggunakan bahasa pemrograman Go. Perangkat ini menggunakan model AI eksternal (misalnya Claude, GPT, dan DeepSeek) untuk memandu agen peretasan otomatis. Operator manusia menentukan tujuannya.
Agen “perencana” memutuskan tindakan selanjutnya. Sementara itu, agen “pekerja” mencari kelemahan keamanan, mengumpulkan kredensial, dan mencoba mengakses sistem lain. Para agen berbagi temuan melalui peta bersama, seperti dijelaskan Barracuda. Operator manusia tetap dapat turun tangan pada titik-titik penting.
Para pengembang ARTEX menghapus proyek aslinya dari GitHub pada 8 Oktober. Langkah ini diambil setelah mereka mendengar laporan bahwa proyek tersebut disalahgunakan. Namun, salinan ARTEX sudah dibagikan di platform lain.
Selain versi aslinya, versi ARTEX yang telah dimodifikasi juga dibagikan secara daring. Pada awal November, jumlah panel kontrol ARTEX yang ditemukan daring mencapai lebih dari 1.600. Namun, itu tidak serta-merta berarti semuanya digunakan untuk serangan siber.
Pelanggaran rantai pasokan yang menjangkau 2.250 pelanggan
Salah satu kasus melibatkan ConnectWise Cloud Backup. Microsoft mengaitkan pembobolan tersebut dengan Storm-0940, kelompok peretas yang berafiliasi dengan negara China. Kelompok itu telah menggunakan ARTEX sejak September untuk mempercepat serangan terhadap organisasi di seluruh dunia.
Para penyerang mengeksploitasi aplikasi yang sudah disetujui untuk mengakses lingkungan Microsoft 365 tanpa melalui prosedur autentikasi. Dari sana, mereka mencoba mengubah kredensial masuk dan memperluas akses mereka.
FBI melaporkan bahwa pembobolan ini memungkinkan akses ke lebih dari 2.250 pelanggan hilir. Namun, ini tidak berarti semua organisasi tersebut mengalami insiden keamanan atau kehilangan data dalam bentuk apa pun.
Dari bank-bank Seoul hingga kunci cloud pinjaman
ARTEX juga diduga terlibat dalam serangan siber yang menargetkan lembaga keuangan Korea Selatan antara akhir September dan awal Oktober. CrowdStrike menemukan berkas ARTEX dan log sesi AI di server penyerang.
Perusahaan keamanan siber tersebut meyakini penyerang termotivasi oleh keuntungan finansial dan kemungkinan berbicara bahasa Mandarin, meskipun tingkat keyakinannya sedang. FBI melaporkan pencurian informasi pribadi milik sekitar 67.000 orang.
Barracuda mengalami intrusi yang berbeda. Perusahaan tersebut memberikan kunci akses cloud kepada seorang kontraktor AI, tetapi tidak pernah mencabutnya. Peretas kemudian menemukan kunci itu setelah membobol sistem kontraktor tersebut.
Pada 1–2 November, para penyerang mengakses sekitar sepuluh akun cloud selama 44 jam. Mereka mencari kredensial dan dompet mata uang kripto, tetapi Barracuda tidak menemukan data dompet apa pun.
Insiden-insiden tersebut melibatkan operasi yang terpisah, mencerminkan penyalahgunaan ARTEX yang lebih luas sebagaimana diberitakan sebelumnya oleh Cryptopolitan.
 FBI Peringatkan Alat Peretasan AI ARTEX Mempercepat Serangan terhadap Bank dan Rantai Pasokan
Dampak meningkatnya otomatisasi bagi pihak pertahanan
Satu pembobolan pemasok dapat membahayakan banyak pelanggan. OECD memperingatkan bahwa penyedia teknologi bersama dapat menyebarkan gangguan ke seluruh pasar keuangan.
Laporan Verizon 2026 menyebut intrusi sistem sebagai penyebab 61% pembobolan. Sementara itu, PwC menemukan bahwa 84% pemimpin keamanan dan keuangan memperkirakan anggaran siber akan meningkat, meskipun hanya 22% pemimpin yang disurvei bersedia mengizinkan pertahanan AI yang sepenuhnya otonom. Google juga melaporkan serangan yang lebih cepat dan semakin otomatis.
Mengapa serangan AI juga bisa berbalik merugikan pelakunya
Kecepatan bukan jaminan keahlian. Berbicara di konferensi IRISSCON di Dublin pada 11 November, peneliti Proofpoint Selena Larson mengatakan malware yang dihasilkan AI terkadang gagal, sementara email phishing bisa memuat kesalahan yang mencolok.
Ia menyoroti rangkaian eksploitasi peramban BlueMoon yang berisik, seperti dilaporkan Infosecurity Magazine. Pesannya sederhana: AI dapat mempermudah peluncuran serangan tanpa membuatnya lebih canggih.
Jangan hanya membaca berita kripto. Pahami isinya. Berlanggananlah buletin kami. Gratis.