178 situs disusupi skrip pencuri kripto, sudah mengantongi 7.040 dolar AS
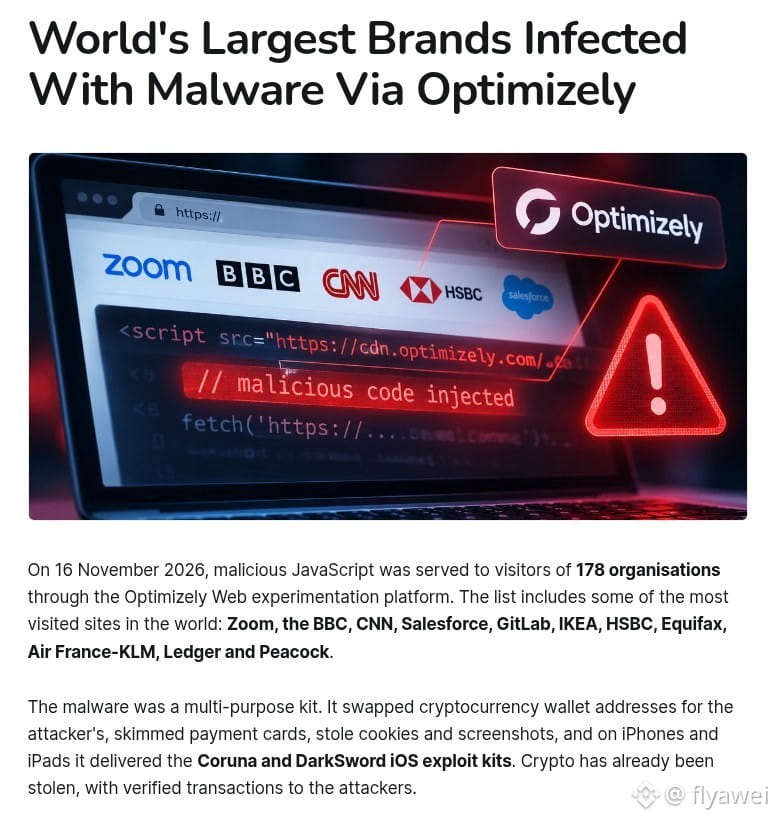
Optimizely, perusahaan yang menyediakan layanan pengujian situs web, mulai mengirimkan skrip berisi kode berbahaya ke situs web klien sejak pukul 12.21 waktu Beijing pada 16 November. Belakangan, seseorang memeriksa 1.611 skrip dan menemukan 188 skrip yang disusupi di 178 organisasi, termasuk situs resmi Ledger, HSBC, BBC, CNN, dan Zoom—situs-situs yang banyak digunakan.
Kode ini akan mengganti alamat dompet di halaman, kolom input, dan papan klip dengan alamat milik penyerang, serta mengincar nomor kartu bank. Saat halaman-halaman ini dibuka melalui iPhone, program eksploitasi kerentanan juga mungkin akan dikirimkan.
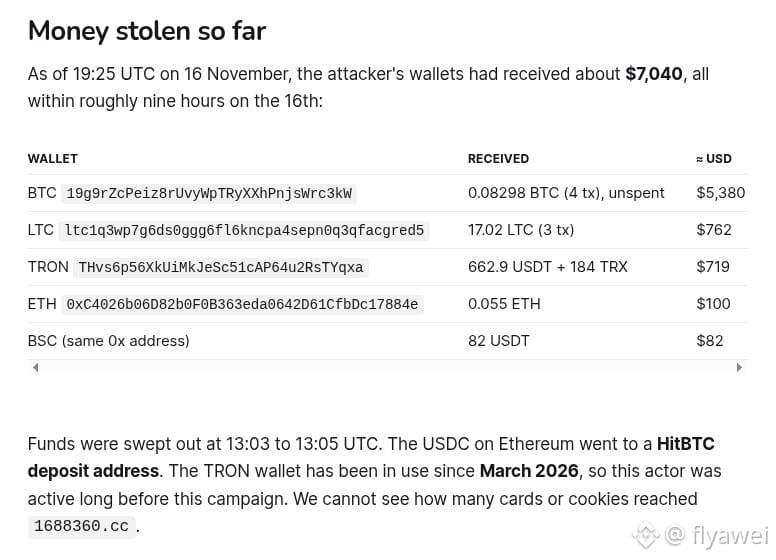
Hingga pukul 03.25 waktu Beijing pada 17 November, dana yang berhasil dilacak masuk melalui blockchain berjumlah sekitar 7.040 dolar AS, yang terkumpul dalam waktu sekitar 9 jam. Jumlah Bitcoin yang masuk sekitar 0,08298 BTC, senilai sekitar 5.380 dolar AS. Belum jelas dari informasi yang dipublikasikan berapa banyak data kartu bank dan cookie situs web yang dicuri.
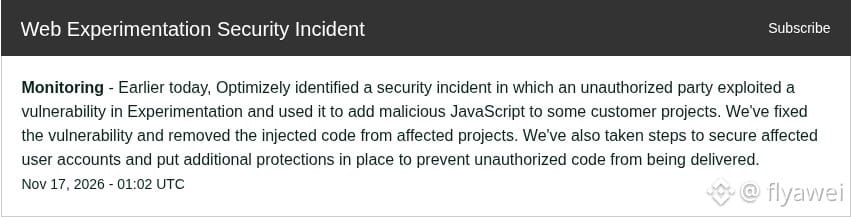
Pada pukul 09.02 waktu Beijing tanggal 17 November, pihak perusahaan menyatakan bahwa seseorang memanfaatkan kerentanan dalam produk eksperimental untuk menyisipkan kode berbahaya ke beberapa proyek klien. Kerentanan tersebut sudah diperbaiki, kodenya sudah dihapus, dan akun-akun yang terdampak telah ditangani. Penyelidikan lebih lanjut menunjukkan bahwa sebagian besar skrip sudah dihapus antara pukul 04.40 dan 05.10 dini hari tanggal 17. Pada pukul 05.52, hanya tersisa 1 dari 188 skrip yang masih bermasalah.
Menurut saya, skrip semacam ini sulit dicegah karena dikirim dari domain yang biasanya kita percaya. Jika menyalin alamat dompet dari situs-situs ini pada 16 November hingga dini hari tanggal 17, sebaiknya periksa kembali alamatnya sebelum melakukan transfer.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak terburu-buru bertindak. Jika membeli kripto, beli hanya $BTC
Optimizely, perusahaan yang menyediakan layanan pengujian situs web, mulai mengirimkan skrip berisi kode berbahaya ke situs web klien sejak pukul 12.21 waktu Beijing pada 16 November. Belakangan, seseorang memeriksa 1.611 skrip dan menemukan 188 skrip yang disusupi di 178 organisasi, termasuk situs resmi Ledger, HSBC, BBC, CNN, dan Zoom—situs-situs yang banyak digunakan.
Kode ini akan mengganti alamat dompet di halaman, kolom input, dan papan klip dengan alamat milik penyerang, serta mengincar nomor kartu bank. Saat halaman-halaman ini dibuka melalui iPhone, program eksploitasi kerentanan juga mungkin akan dikirimkan.
Hingga pukul 03.25 waktu Beijing pada 17 November, dana yang berhasil dilacak masuk melalui blockchain berjumlah sekitar 7.040 dolar AS, yang terkumpul dalam waktu sekitar 9 jam. Jumlah Bitcoin yang masuk sekitar 0,08298 BTC, senilai sekitar 5.380 dolar AS. Belum jelas dari informasi yang dipublikasikan berapa banyak data kartu bank dan cookie situs web yang dicuri.
Pada pukul 09.02 waktu Beijing tanggal 17 November, pihak perusahaan menyatakan bahwa seseorang memanfaatkan kerentanan dalam produk eksperimental untuk menyisipkan kode berbahaya ke beberapa proyek klien. Kerentanan tersebut sudah diperbaiki, kodenya sudah dihapus, dan akun-akun yang terdampak telah ditangani. Penyelidikan lebih lanjut menunjukkan bahwa sebagian besar skrip sudah dihapus antara pukul 04.40 dan 05.10 dini hari tanggal 17. Pada pukul 05.52, hanya tersisa 1 dari 188 skrip yang masih bermasalah.
Menurut saya, skrip semacam ini sulit dicegah karena dikirim dari domain yang biasanya kita percaya. Jika menyalin alamat dompet dari situs-situs ini pada 16 November hingga dini hari tanggal 17, sebaiknya periksa kembali alamatnya sebelum melakukan transfer.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak terburu-buru bertindak. Jika membeli kripto, beli hanya $BTC