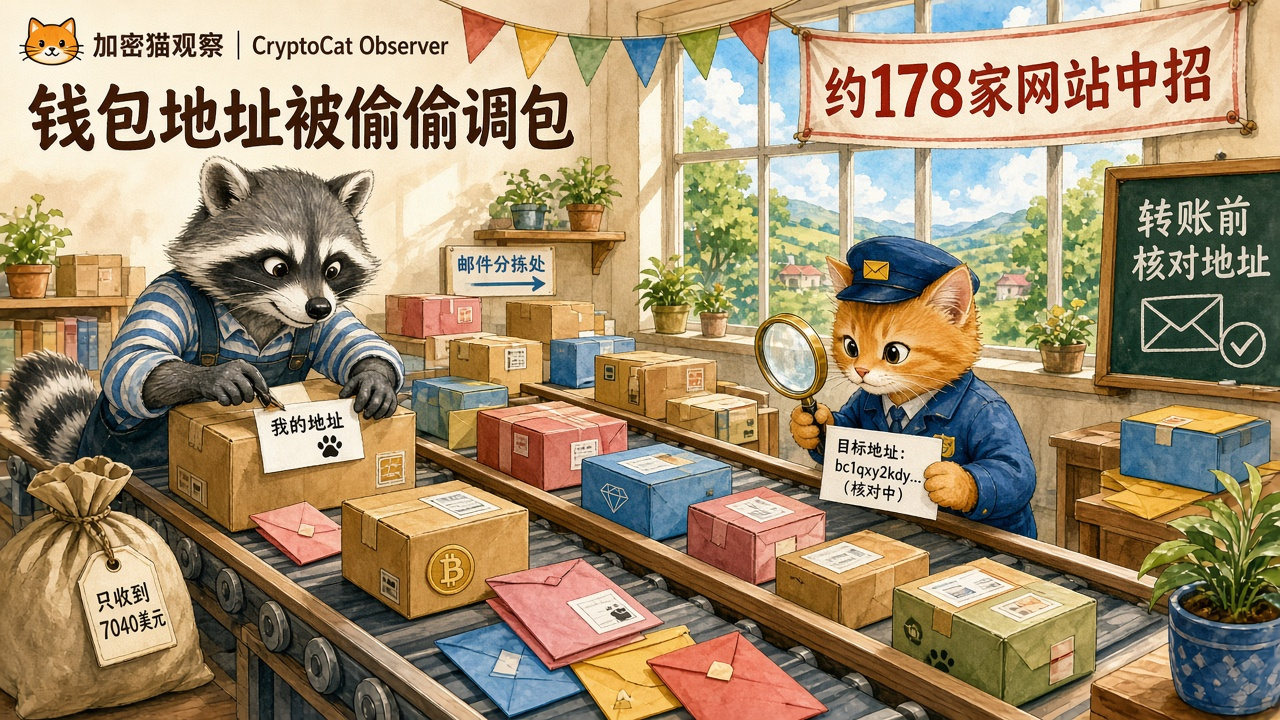
Situs web sekitar 178 organisasi, termasuk Zoom, BBC, dan Ledger, disusupi kode berbahaya yang mengganti alamat dompet pada 16 November. Sejauh ini, penyerang hanya menerima sekitar 7.040 dolar AS
Pada 16 November, alat pengujian web Optimizely Web mengalami masalah: penyerang menyisipkan kode berbahaya ke dalam skrip yang dihostingnya. Akibatnya, kode tersebut dimuat setiap kali pengunjung membuka situs web sekitar 178 organisasi, termasuk Zoom, BBC, CNN, IKEA, dan produsen dompet perangkat keras Ledger. Peneliti keamanan Scott Helme adalah orang pertama yang mengungkapkan hal ini kepada publik.
Kode ini pertama-tama mengincar alamat mata uang kripto. Jika alamat dompet BTC, ETH, TRON, Solana, atau lainnya yang valid muncul di halaman web, formulir, atau papan klip, alamat itu akan diam-diam diganti dengan alamat milik penyerang. Artinya, alamat yang Anda salin adalah alamat Anda sendiri, tetapi alamat yang ditempel mungkin sudah menjadi milik orang lain. Selain itu, kode tersebut juga mencuri informasi kartu kredit, cookie, dan tangkapan layar halaman web.
Menariknya, meski serangannya berskala besar, hasil yang didapat tidak seberapa. Menurut perhitungan Scott Helme, hingga pukul 03.25 pada 17 November (waktu UTC+8), beberapa dompet penyerang hanya menerima total sekitar 7.040 dolar AS. Sebagian besar berupa sekitar 0,083 bitcoin, sisanya litecoin dan USDT. Pada pukul 05.52 pagi tanggal 17 November, hanya tersisa 1 dari 188 skrip yang terinfeksi yang masih memuat kode berbahaya.
Bagi pengguna biasa, saran paling praktis adalah memeriksa beberapa karakter di awal dan akhir alamat yang ditempel sebelum melakukan transfer. Saat menarik dana dari Binance, Anda juga dapat mengaktifkan daftar putih alamat penarikan agar penarikan hanya bisa dilakukan ke alamat yang telah disimpan sebelumnya.
#安全 #BTC #Ledger bukan merupakan saran investasi
Pada 16 November, alat pengujian web Optimizely Web mengalami masalah: penyerang menyisipkan kode berbahaya ke dalam skrip yang dihostingnya. Akibatnya, kode tersebut dimuat setiap kali pengunjung membuka situs web sekitar 178 organisasi, termasuk Zoom, BBC, CNN, IKEA, dan produsen dompet perangkat keras Ledger. Peneliti keamanan Scott Helme adalah orang pertama yang mengungkapkan hal ini kepada publik.
Kode ini pertama-tama mengincar alamat mata uang kripto. Jika alamat dompet BTC, ETH, TRON, Solana, atau lainnya yang valid muncul di halaman web, formulir, atau papan klip, alamat itu akan diam-diam diganti dengan alamat milik penyerang. Artinya, alamat yang Anda salin adalah alamat Anda sendiri, tetapi alamat yang ditempel mungkin sudah menjadi milik orang lain. Selain itu, kode tersebut juga mencuri informasi kartu kredit, cookie, dan tangkapan layar halaman web.
Menariknya, meski serangannya berskala besar, hasil yang didapat tidak seberapa. Menurut perhitungan Scott Helme, hingga pukul 03.25 pada 17 November (waktu UTC+8), beberapa dompet penyerang hanya menerima total sekitar 7.040 dolar AS. Sebagian besar berupa sekitar 0,083 bitcoin, sisanya litecoin dan USDT. Pada pukul 05.52 pagi tanggal 17 November, hanya tersisa 1 dari 188 skrip yang terinfeksi yang masih memuat kode berbahaya.
Bagi pengguna biasa, saran paling praktis adalah memeriksa beberapa karakter di awal dan akhir alamat yang ditempel sebelum melakukan transfer. Saat menarik dana dari Binance, Anda juga dapat mengaktifkan daftar putih alamat penarikan agar penarikan hanya bisa dilakukan ke alamat yang telah disimpan sebelumnya.
#安全 #BTC #Ledger bukan merupakan saran investasi