Tidak ada penandatangan multisig yang menandatangani, tetapi dana senilai 6,43 juta dolar tetap dipindahkan
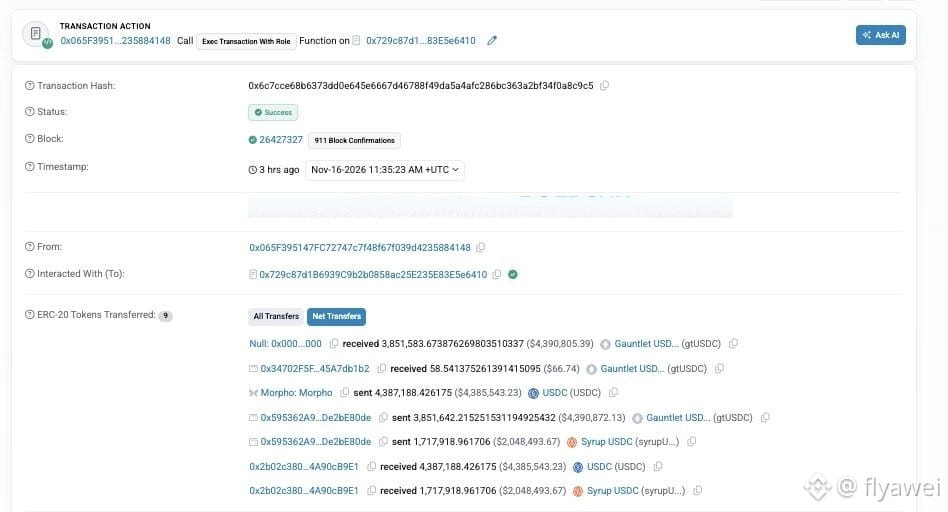
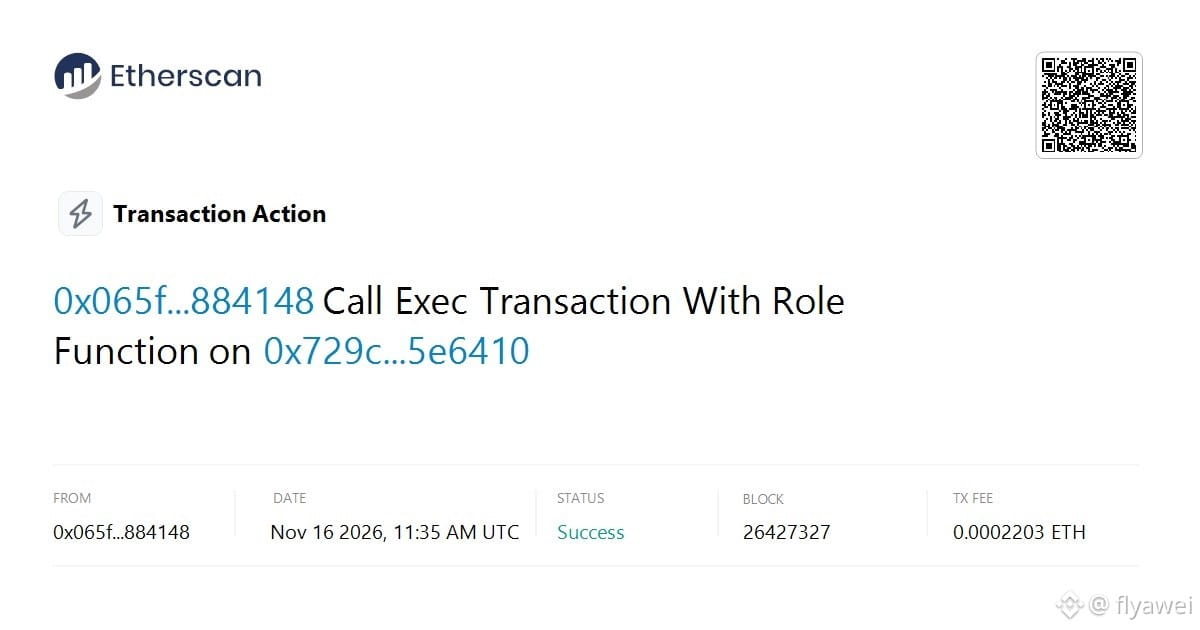
Sebuah dompet multisig yang dibuat menggunakan Safe (0x5953…) kehilangan 4.387.188,43 USDC dan 1.717.918,96 syrupUSDC akibat sebuah transaksi pada 16 November pukul 19.35 waktu Beijing. Berdasarkan harga publik saat itu, nilainya sekitar 6,434 juta dolar AS.
Dalam transaksi ini, tidak satu pun penandatangan multisig yang memberikan tanda tangan. Dana dipindahkan melalui modul izin pihak ketiga yang dipasang di luar dompet tersebut. Kemungkinan besar, kunci salah satu anggota dengan peran di dalam modul itu bocor. Transaksi yang dikirim menggunakan kunci tersebut kebetulan diizinkan oleh pengaturan izin yang sebelumnya telah dibuat oleh dompet itu sendiri. Dalam transaksi yang sama, dompet itu terlebih dahulu menukarkan posisi di sebuah vault USDC, lalu memindahkan hasilnya bersama 1,7179 juta syrupUSDC ke alamat lain (0x2b02…).
Pihak resmi kemudian mengatakan bahwa hanya satu dompet multisig ini yang terdampak; kontrak Safe dan dompet resminya tidak terkena imbas. Tim pembuat modul izin tersebut juga mengatakan bahwa mereka tidak menemukan celah pada kontrak. Penyebabnya adalah kebocoran kunci, ditambah pengaturan izin yang terlalu luas. Identitas pemilik multisig itu hingga kini belum diumumkan.
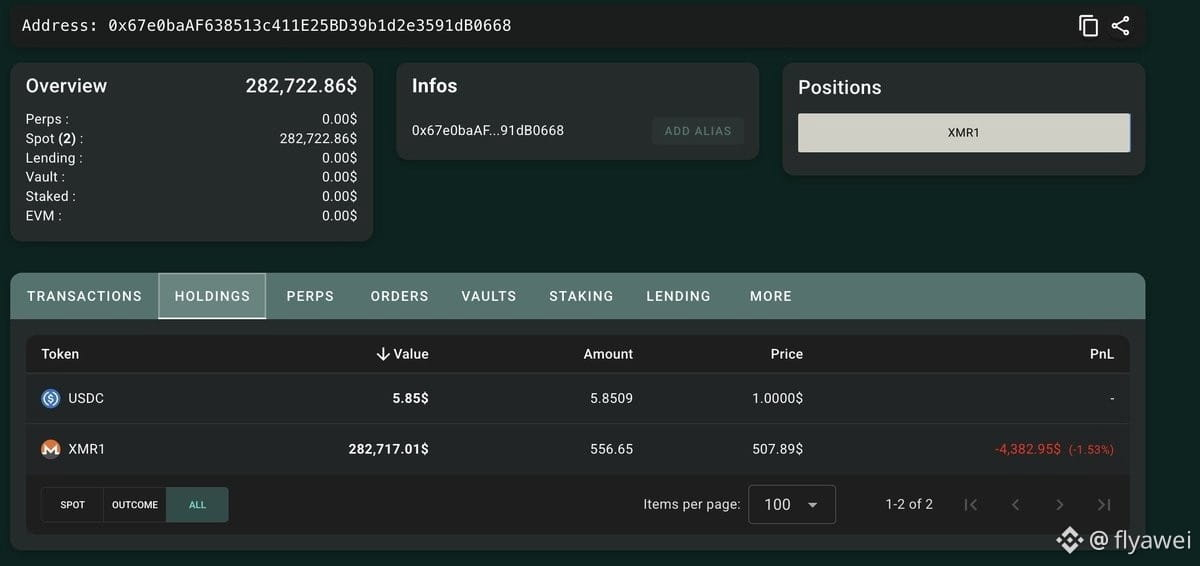
Sebuah lembaga keamanan kemudian mendapati bahwa alamat yang terkait dengan serangan telah membelanjakan sekitar 813.000 dolar AS untuk membeli Monero. Hingga unggahan ini dibuat, belum ada kabar bahwa dana tersebut berhasil dipulihkan.
Menurut saya, masalah kali ini ada pada izin tambahan yang dipasang di luar multisig. Multisig hanya bisa mengendalikan transaksi yang memerlukan tanda tangan. Begitu kunci modul bocor, dana yang tercakup dalam izin bisa langsung dipindahkan tanpa tanda tangan. Siapa pun yang menggunakan modul seperti ini sebaiknya benar-benar memeriksa izin apa saja yang telah diaktifkan.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak gegabah bertransaksi. Kalau mau membeli kripto, beli $BTC saja.
Sebuah dompet multisig yang dibuat menggunakan Safe (0x5953…) kehilangan 4.387.188,43 USDC dan 1.717.918,96 syrupUSDC akibat sebuah transaksi pada 16 November pukul 19.35 waktu Beijing. Berdasarkan harga publik saat itu, nilainya sekitar 6,434 juta dolar AS.
Dalam transaksi ini, tidak satu pun penandatangan multisig yang memberikan tanda tangan. Dana dipindahkan melalui modul izin pihak ketiga yang dipasang di luar dompet tersebut. Kemungkinan besar, kunci salah satu anggota dengan peran di dalam modul itu bocor. Transaksi yang dikirim menggunakan kunci tersebut kebetulan diizinkan oleh pengaturan izin yang sebelumnya telah dibuat oleh dompet itu sendiri. Dalam transaksi yang sama, dompet itu terlebih dahulu menukarkan posisi di sebuah vault USDC, lalu memindahkan hasilnya bersama 1,7179 juta syrupUSDC ke alamat lain (0x2b02…).
Pihak resmi kemudian mengatakan bahwa hanya satu dompet multisig ini yang terdampak; kontrak Safe dan dompet resminya tidak terkena imbas. Tim pembuat modul izin tersebut juga mengatakan bahwa mereka tidak menemukan celah pada kontrak. Penyebabnya adalah kebocoran kunci, ditambah pengaturan izin yang terlalu luas. Identitas pemilik multisig itu hingga kini belum diumumkan.
Sebuah lembaga keamanan kemudian mendapati bahwa alamat yang terkait dengan serangan telah membelanjakan sekitar 813.000 dolar AS untuk membeli Monero. Hingga unggahan ini dibuat, belum ada kabar bahwa dana tersebut berhasil dipulihkan.
Menurut saya, masalah kali ini ada pada izin tambahan yang dipasang di luar multisig. Multisig hanya bisa mengendalikan transaksi yang memerlukan tanda tangan. Begitu kunci modul bocor, dana yang tercakup dalam izin bisa langsung dipindahkan tanpa tanda tangan. Siapa pun yang menggunakan modul seperti ini sebaiknya benar-benar memeriksa izin apa saja yang telah diaktifkan.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak gegabah bertransaksi. Kalau mau membeli kripto, beli $BTC saja.