🚨 Multisig diretas? $6.45M dicuri dari Safe Wallet dan bukan karena kesalahan kode 💸
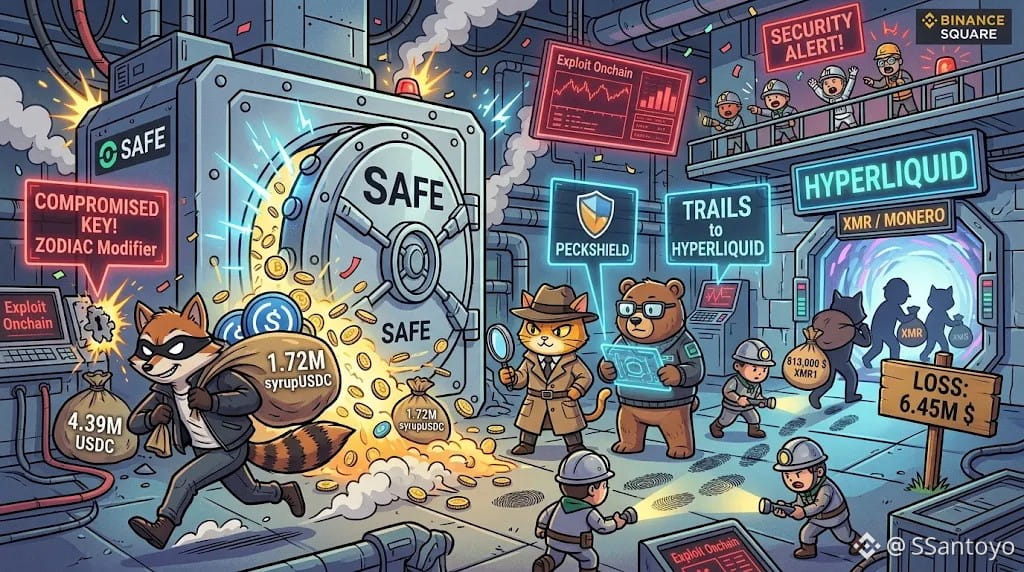
Senin ini, sekitar 6,45 juta dolar dicuri dari dompet Safe. Namun perlu diketahui, ini bukan "exploit" atau celah pada kontrak pintar, melainkan faktor manusia yang selalu menjadi masalah.
Bagaimana pelaku melakukannya? Penyerang diduga membobol kunci privat seorang anggota lama yang memiliki izin di dalam "Zodiac Roles" (modul yang mengatur siapa yang dapat melakukan apa di dalam dompet).
Dengan akses itu, penyusup cukup mengotorisasi satu transaksi untuk mentransfer 4.39 juta USDC dan 1.72 juta syrupUSDC sekaligus. Kode tidak diretas: kontrak berfungsi sempurna, tetapi peretas menggunakan kunci valid dengan izin yang memudahkan uang keluar tanpa menimbulkan kecurigaan.
🕵️♂️ Jejak dana: PeckShield dan Bitquery melacak dana tersebut langsung ke Hyperliquid, tempat peretas menggunakan sekitar $813,000 untuk membeli token Monero ($XMR) demi mencoba menghapus jejaknya.
Ini mengingatkan kita bahwa dompet multisig terbaik di dunia sekalipun tidak kebal jika kamu lalai mengelola kunci dan membiarkan izin lama tetap aktif. Mata rantai terlemah selalu pemilik kunci.
Bagaimana kamu mengelola izin dan keamananmu di Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Senin ini, sekitar 6,45 juta dolar dicuri dari dompet Safe. Namun perlu diketahui, ini bukan "exploit" atau celah pada kontrak pintar, melainkan faktor manusia yang selalu menjadi masalah.
Bagaimana pelaku melakukannya? Penyerang diduga membobol kunci privat seorang anggota lama yang memiliki izin di dalam "Zodiac Roles" (modul yang mengatur siapa yang dapat melakukan apa di dalam dompet).
Dengan akses itu, penyusup cukup mengotorisasi satu transaksi untuk mentransfer 4.39 juta USDC dan 1.72 juta syrupUSDC sekaligus. Kode tidak diretas: kontrak berfungsi sempurna, tetapi peretas menggunakan kunci valid dengan izin yang memudahkan uang keluar tanpa menimbulkan kecurigaan.
🕵️♂️ Jejak dana: PeckShield dan Bitquery melacak dana tersebut langsung ke Hyperliquid, tempat peretas menggunakan sekitar $813,000 untuk membeli token Monero ($XMR) demi mencoba menghapus jejaknya.
Ini mengingatkan kita bahwa dompet multisig terbaik di dunia sekalipun tidak kebal jika kamu lalai mengelola kunci dan membiarkan izin lama tetap aktif. Mata rantai terlemah selalu pemilik kunci.
Bagaimana kamu mengelola izin dan keamananmu di Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP