Serangan tersebut dilakukan melalui API Key, dengan memanfaatkan kerentanan yang ditemukan.
Untuk apa API Key digunakan?
API Key adalah izin dan kunci yang memungkinkan pengoperasian otomatis, misalnya melalui bot.
API Key memberikan izin untuk membeli, menjual, membuat pool, dan lain-lain.
Hampir semuanya bisa dilakukan, KECUALI MENARIK DANA KE AKUN LAIN.
Jika API Key-mu dicuri, uangmu tidak bisa dicuri secara langsung karena dana tidak dapat ditarik ke wallet lain.
Hal ini memberikan keamanan agar bot dapat bekerja dengan tenang dan tepercaya.
- Namun, begitulah cara mereka mengeksploitasi celah di Lighter:
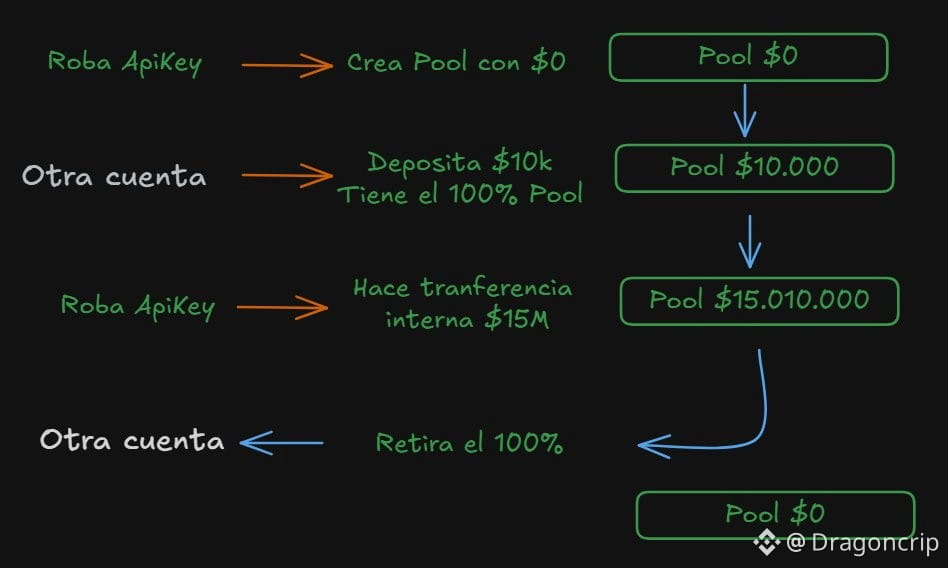
1. Penyerang memperoleh API Key milik seorang Market Maker.
2. Ia menutup semua trade yang terbuka, sehingga saldonya tersisa dalam USDC.
3. Ia membuat Public Pool, tetapi tidak menyetor apa pun ($0).
4. Dari wallet miliknya sendiri, penyerang menginvestasikan $10.000 USDC dan membeli 100% saham pool (saat itu ia adalah satu-satunya investor).
5. Ia kembali ke akun yang dicuri (akun yang membuat pool pada langkah 3) dan melakukan transfer internal sebesar $15 M ke pool melalui API.
*Karena transfer ini bersifat internal, ia tidak membeli saham pool seperti pada langkah 4.
6. Karena penyerang memiliki 100% saham pool melalui wallet miliknya sendiri, ia menarik seluruh dana ke wallet tersebut.
Artinya, ia tidak dapat menggunakan API untuk menarik dana ke wallet milik peretas. Jadi, ia membuat pool publik menggunakan API, wallet milik peretas membeli 100% saham pool, lalu melalui API ia melakukan transfer internal ke pool yang dibuat, dan peretas menarik 100% dana pool ke wallet miliknya.
Penyerang menggunakan logika sistem untuk mengeksploitasi dana seorang pengguna, bukan protokol itu sendiri. Namun, ia memanfaatkan izin dari protokol, seperti transfer internal ke pool.
Tanggung jawab Lighter terletak pada diizinkannya fitur tersebut dan terbukanya beberapa risiko API Key.
Untuk apa API Key digunakan?
API Key adalah izin dan kunci yang memungkinkan pengoperasian otomatis, misalnya melalui bot.
API Key memberikan izin untuk membeli, menjual, membuat pool, dan lain-lain.
Hampir semuanya bisa dilakukan, KECUALI MENARIK DANA KE AKUN LAIN.
Jika API Key-mu dicuri, uangmu tidak bisa dicuri secara langsung karena dana tidak dapat ditarik ke wallet lain.
Hal ini memberikan keamanan agar bot dapat bekerja dengan tenang dan tepercaya.
- Namun, begitulah cara mereka mengeksploitasi celah di Lighter:
1. Penyerang memperoleh API Key milik seorang Market Maker.
2. Ia menutup semua trade yang terbuka, sehingga saldonya tersisa dalam USDC.
3. Ia membuat Public Pool, tetapi tidak menyetor apa pun ($0).
4. Dari wallet miliknya sendiri, penyerang menginvestasikan $10.000 USDC dan membeli 100% saham pool (saat itu ia adalah satu-satunya investor).
5. Ia kembali ke akun yang dicuri (akun yang membuat pool pada langkah 3) dan melakukan transfer internal sebesar $15 M ke pool melalui API.
*Karena transfer ini bersifat internal, ia tidak membeli saham pool seperti pada langkah 4.
6. Karena penyerang memiliki 100% saham pool melalui wallet miliknya sendiri, ia menarik seluruh dana ke wallet tersebut.
Artinya, ia tidak dapat menggunakan API untuk menarik dana ke wallet milik peretas. Jadi, ia membuat pool publik menggunakan API, wallet milik peretas membeli 100% saham pool, lalu melalui API ia melakukan transfer internal ke pool yang dibuat, dan peretas menarik 100% dana pool ke wallet miliknya.
Penyerang menggunakan logika sistem untuk mengeksploitasi dana seorang pengguna, bukan protokol itu sendiri. Namun, ia memanfaatkan izin dari protokol, seperti transfer internal ke pool.
Tanggung jawab Lighter terletak pada diizinkannya fitur tersebut dan terbukanya beberapa risiko API Key.