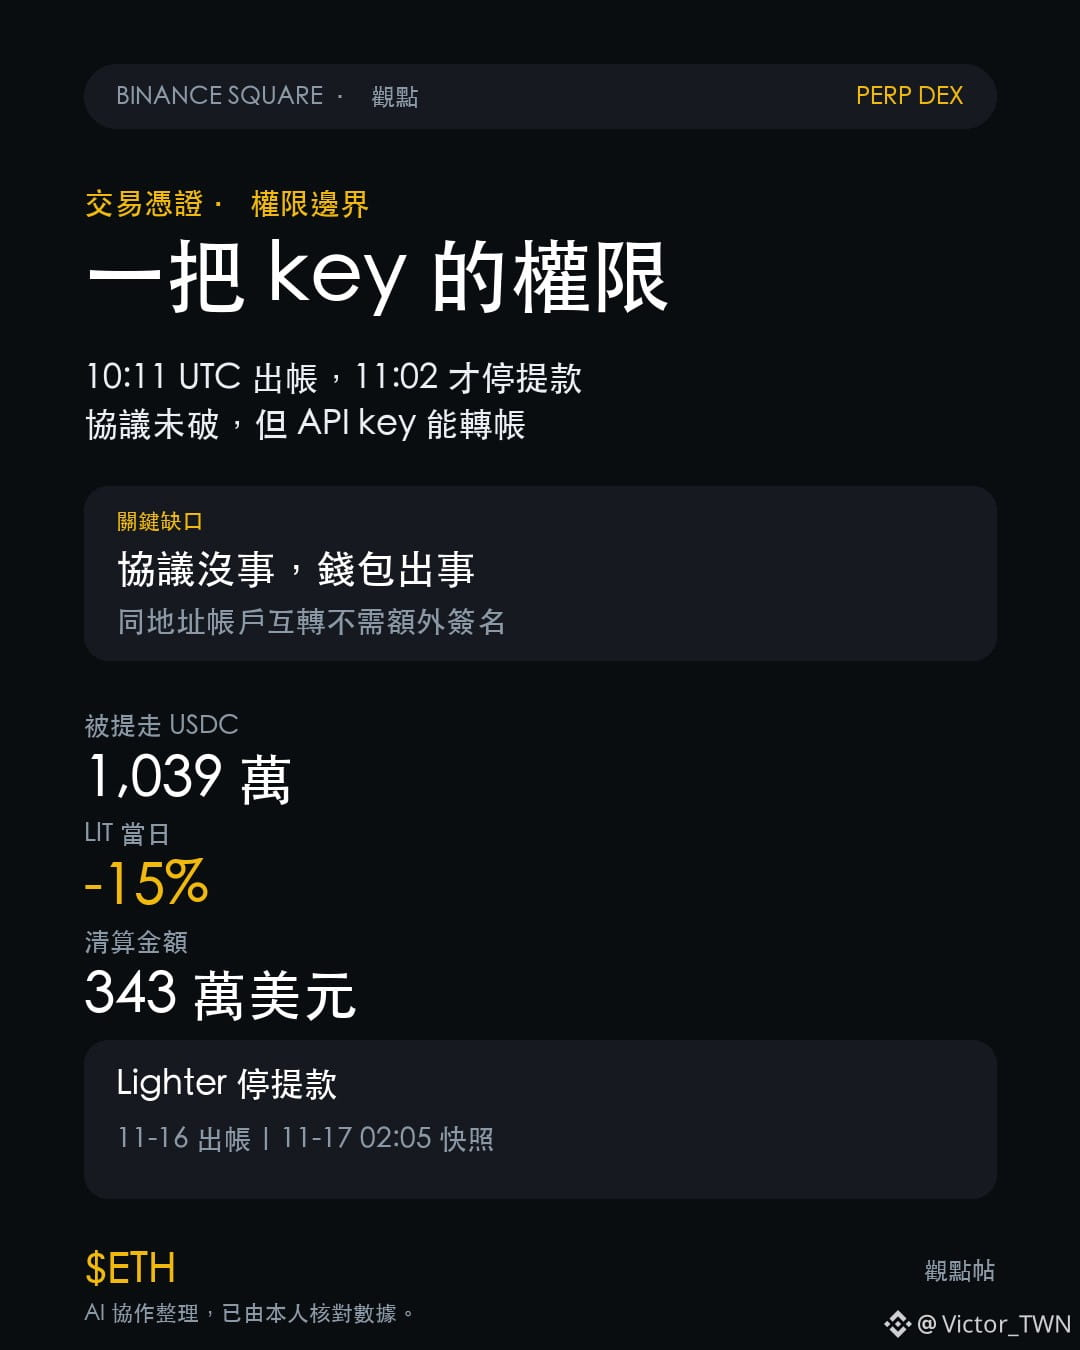
Lighter menghentikan semua penarikan tadi malam. Sebanyak 10,393,057 USDC keluar dari kontrak Ethereum-nya pada 10:11 UTC, lalu ditukar menjadi ETH dalam empat menit; pengumuman penghentian penarikan baru dirilis pada 11:02 UTC, selisih 50 menit.
Penjelasan Lighter sangat jelas: yang bocor adalah sebuah kunci API perdagangan; protokol dan smart contract tidak diretas.
Secara teknis, penjelasan itu masuk akal, tetapi tidak banyak menghibur para penyimpan dana. Menurut dokumentasi Lighter sendiri, kunci API bisa digunakan untuk memasang order dan mengelola posisi, serta memindahkan uang antar-akun yang berada di bawah alamat on-chain yang sama. Untuk mengirim uang kepada orang lain, pemilik harus menandatangani lagi. Jalur yang dilacak para peneliti memanfaatkan celah ini: menggunakan akun yang dicuri untuk membuat pool dengan biaya 0%, mengambil 99.99% bagian untuk diri sendiri, lalu memindahkan USDC korban ke dalamnya sedikit demi sedikit untuk ditebus. Bagian ini merupakan klaim peneliti on-chain. Lighter hanya mengonfirmasi kebocoran kunci API dan belum mengonfirmasi total sebesar 15,48 juta dolar.
Saya tidak bertanya, “Apakah contract-nya diretas?” Saya hanya bertanya, “Seberapa jauh satu kunci bisa memberi wewenang?” Tulisan tanggal 15/11 bertanya di mana kunci disimpan; tulisan ini bertanya berapa banyak uang yang bisa dipindahkan setelah kunci bocor.
$ETH menerima sekitar 1.920 koin, sementara 3.845 koin lainnya masih berada di dompet penyerang. LIT turun 15%, mencapai titik terendah 2.35, memicu likuidasi senilai 3,43 juta dolar, dan Upbit serta Bithumb langsung menghentikan transfer LIT. Sementara itu, BTC berada di 64,829 dan ETH di 1,817, nyaris tidak bergerak dalam 24 jam.
Satu dompet dikuras, tetapi pasar secara keseluruhan tidak bereaksi. Ini bukan risiko sistemik, melainkan premi risiko token DEX perpetual yang sedang mengalami penilaian ulang.
Untuk membantah saya, perhatikan dua hal: arus keluar bersih yang berlanjut setelah penarikan dibuka kembali, atau konfirmasi bahwa 5,09 juta dolar dari akun kedua ikut dipindahkan. Jika yang kedua terbukti, berarti ini masalah umum pada model hak akses akun, bukan masalah satu kunci saja.
Menurut Anda, apakah DEX perpetual seharusnya mengizinkan satu kunci perdagangan memiliki wewenang transfer?
#SorotanPasar
Penjelasan Lighter sangat jelas: yang bocor adalah sebuah kunci API perdagangan; protokol dan smart contract tidak diretas.
Secara teknis, penjelasan itu masuk akal, tetapi tidak banyak menghibur para penyimpan dana. Menurut dokumentasi Lighter sendiri, kunci API bisa digunakan untuk memasang order dan mengelola posisi, serta memindahkan uang antar-akun yang berada di bawah alamat on-chain yang sama. Untuk mengirim uang kepada orang lain, pemilik harus menandatangani lagi. Jalur yang dilacak para peneliti memanfaatkan celah ini: menggunakan akun yang dicuri untuk membuat pool dengan biaya 0%, mengambil 99.99% bagian untuk diri sendiri, lalu memindahkan USDC korban ke dalamnya sedikit demi sedikit untuk ditebus. Bagian ini merupakan klaim peneliti on-chain. Lighter hanya mengonfirmasi kebocoran kunci API dan belum mengonfirmasi total sebesar 15,48 juta dolar.
Saya tidak bertanya, “Apakah contract-nya diretas?” Saya hanya bertanya, “Seberapa jauh satu kunci bisa memberi wewenang?” Tulisan tanggal 15/11 bertanya di mana kunci disimpan; tulisan ini bertanya berapa banyak uang yang bisa dipindahkan setelah kunci bocor.
$ETH menerima sekitar 1.920 koin, sementara 3.845 koin lainnya masih berada di dompet penyerang. LIT turun 15%, mencapai titik terendah 2.35, memicu likuidasi senilai 3,43 juta dolar, dan Upbit serta Bithumb langsung menghentikan transfer LIT. Sementara itu, BTC berada di 64,829 dan ETH di 1,817, nyaris tidak bergerak dalam 24 jam.
Satu dompet dikuras, tetapi pasar secara keseluruhan tidak bereaksi. Ini bukan risiko sistemik, melainkan premi risiko token DEX perpetual yang sedang mengalami penilaian ulang.
Untuk membantah saya, perhatikan dua hal: arus keluar bersih yang berlanjut setelah penarikan dibuka kembali, atau konfirmasi bahwa 5,09 juta dolar dari akun kedua ikut dipindahkan. Jika yang kedua terbukti, berarti ini masalah umum pada model hak akses akun, bukan masalah satu kunci saja.
Menurut Anda, apakah DEX perpetual seharusnya mengizinkan satu kunci perdagangan memiliki wewenang transfer?
#SorotanPasar