Satu baris kode debug. Hanya itu yang dibutuhkan.
Proxima, aplikasi trading di Solana, menerbitkan laporan pascainsidennya pada Sabtu malam. Kisahnya terbaca seperti catatan kejadian:
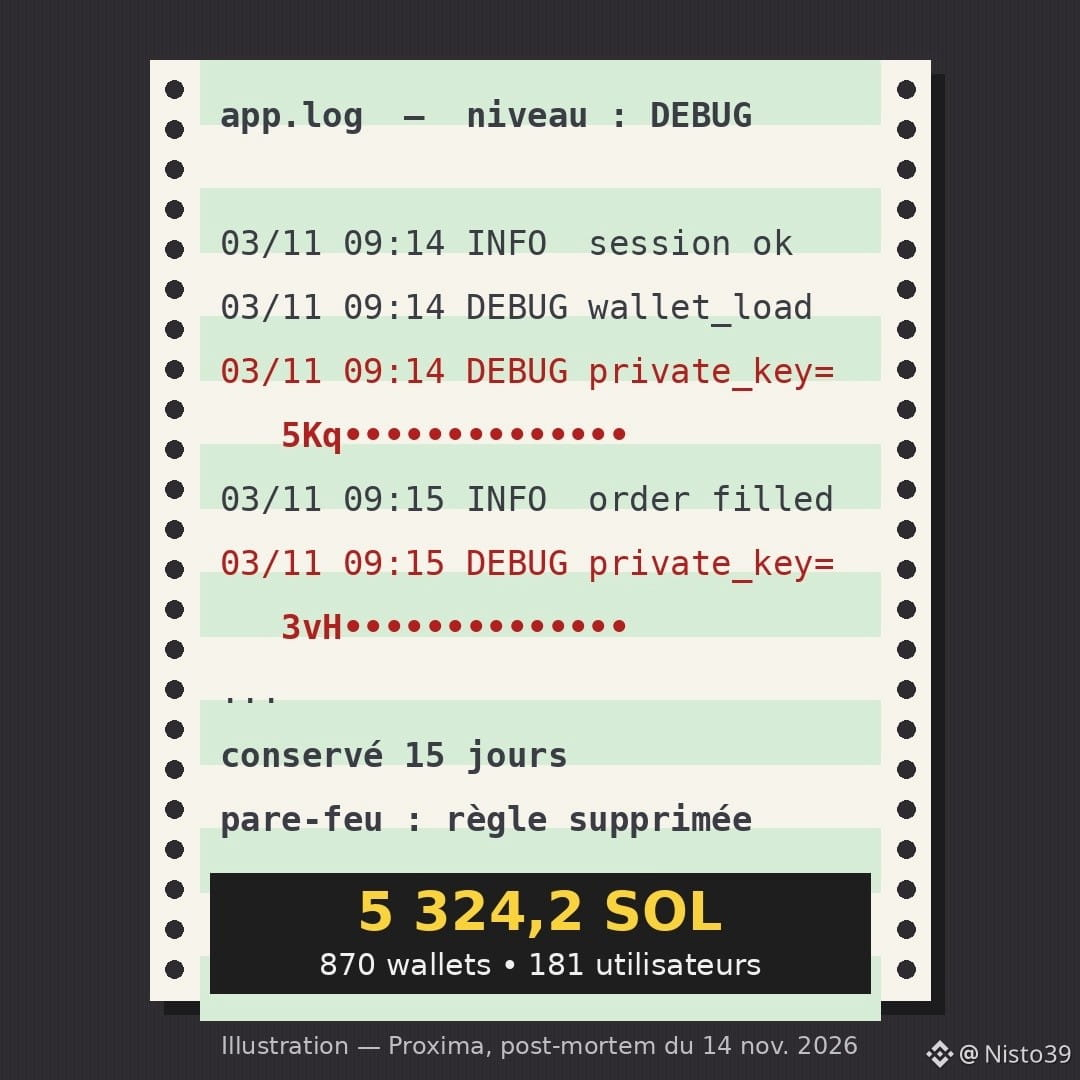
3 Nov. — satu baris log yang dirancang untuk versi beta mulai mencatat kunci privat di log teknis. Baris itu seharusnya tidak pernah berjalan di lingkungan produksi. Seseorang mengaktifkan mode « debug » pada log untuk memantau performa.
10 Nov. — baris itu dihapus. Namun, log disimpan selama 15 hari di sebuah alat pemantauan (SigNoz) yang pembaruan keamanannya « berulang kali ditunda ».
14 Nov., 02.16 GMT — seorang penyerang menyedot log tersebut. Aturan firewall yang seharusnya menyembunyikan alat ini dari internet « terhapus tanpa sengaja ».
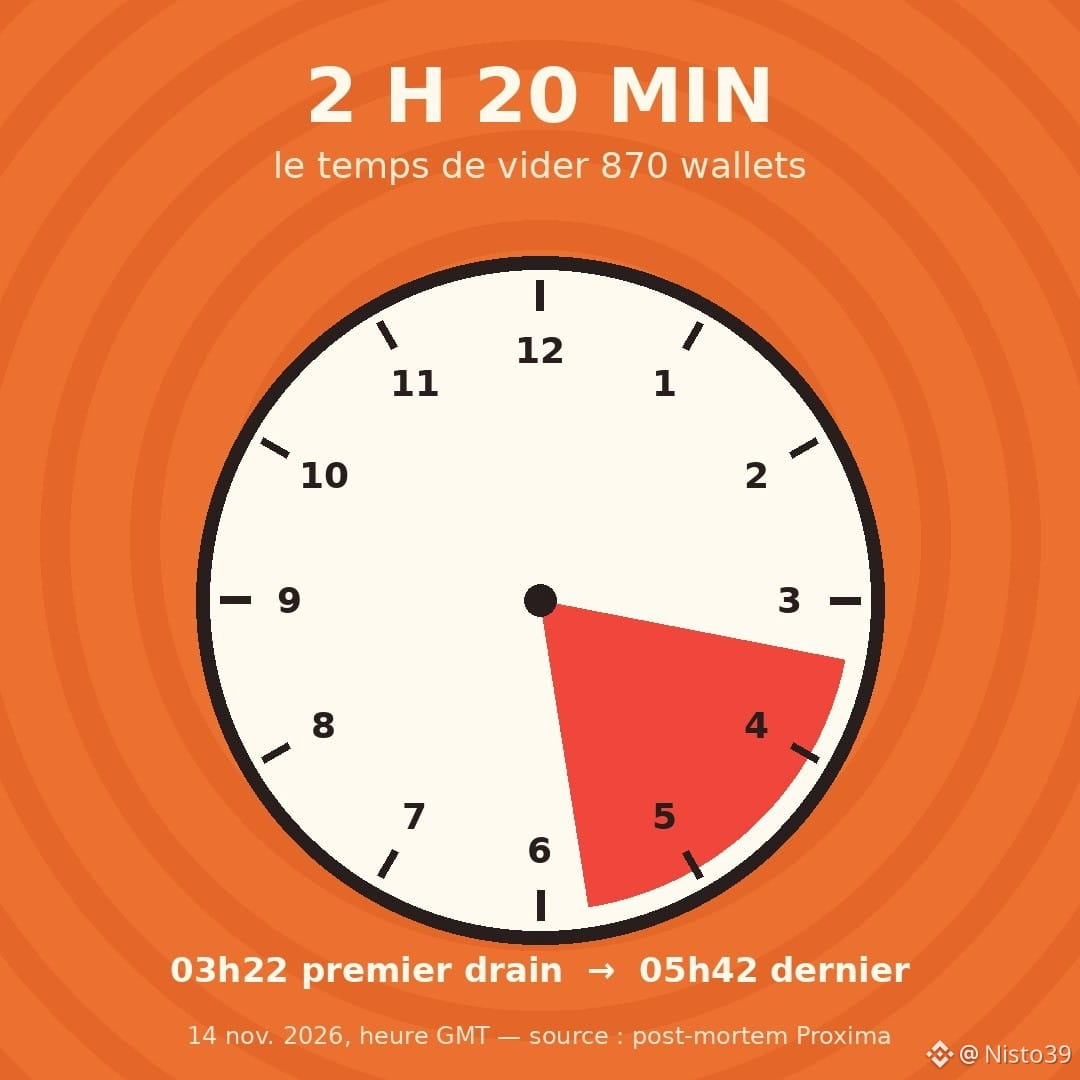
03.22 — dompet pertama dikuras.
05.42 — dompet terakhir.
Menurut Proxima, 5 324,2 $SOL ditarik dari 870 dompet milik 181 pengguna, sekitar 0,1 % dari dompetnya. Semua orang mendapat penggantian dari kas perusahaan.
Ada satu hal yang mengganjal: perkiraan awal menyebutkan 200.000 hingga 250.000 $. Dengan harga SOL selama serangan (~75 $), jumlahnya lebih mendekati 400.000 $ (perhitungan Cryptowatchdesk). Laporan tersebut tidak menjelaskan selisihnya.
Yang paling mengena bagi saya adalah tak satu pun kesalahan ini yang luar biasa. Bot yang membeli dan menjual atas namamu harus menyimpan kunci privatmu di suatu tempat — kunci itu adalah kata sandi utama yang memberi izin untuk membelanjakan dana. Setiap tempat yang dilaluinya (log, server, penyedia layanan) adalah satu pintu tambahan yang tak terlihat olehmu.
Aturan saya: untuk aplikasi semacam ini, hanya gunakan dana yang rela saya relakan, dan jangan pernah menggunakan kembali di tempat lain dompet yang dibuatnya.
Bot terakhir yang kamu percayai untuk mengelola dompet, bisakah kamu menyebutkan di mana bot itu menyimpan kuncimu?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, aplikasi trading di Solana, menerbitkan laporan pascainsidennya pada Sabtu malam. Kisahnya terbaca seperti catatan kejadian:
3 Nov. — satu baris log yang dirancang untuk versi beta mulai mencatat kunci privat di log teknis. Baris itu seharusnya tidak pernah berjalan di lingkungan produksi. Seseorang mengaktifkan mode « debug » pada log untuk memantau performa.
10 Nov. — baris itu dihapus. Namun, log disimpan selama 15 hari di sebuah alat pemantauan (SigNoz) yang pembaruan keamanannya « berulang kali ditunda ».
14 Nov., 02.16 GMT — seorang penyerang menyedot log tersebut. Aturan firewall yang seharusnya menyembunyikan alat ini dari internet « terhapus tanpa sengaja ».
03.22 — dompet pertama dikuras.
05.42 — dompet terakhir.
Menurut Proxima, 5 324,2 $SOL ditarik dari 870 dompet milik 181 pengguna, sekitar 0,1 % dari dompetnya. Semua orang mendapat penggantian dari kas perusahaan.
Ada satu hal yang mengganjal: perkiraan awal menyebutkan 200.000 hingga 250.000 $. Dengan harga SOL selama serangan (~75 $), jumlahnya lebih mendekati 400.000 $ (perhitungan Cryptowatchdesk). Laporan tersebut tidak menjelaskan selisihnya.
Yang paling mengena bagi saya adalah tak satu pun kesalahan ini yang luar biasa. Bot yang membeli dan menjual atas namamu harus menyimpan kunci privatmu di suatu tempat — kunci itu adalah kata sandi utama yang memberi izin untuk membelanjakan dana. Setiap tempat yang dilaluinya (log, server, penyedia layanan) adalah satu pintu tambahan yang tak terlihat olehmu.
Aturan saya: untuk aplikasi semacam ini, hanya gunakan dana yang rela saya relakan, dan jangan pernah menggunakan kembali di tempat lain dompet yang dibuatnya.
Bot terakhir yang kamu percayai untuk mengelola dompet, bisakah kamu menyebutkan di mana bot itu menyimpan kuncimu?
#Solana #Securite #CryptoNews #TradingBot #Web3