
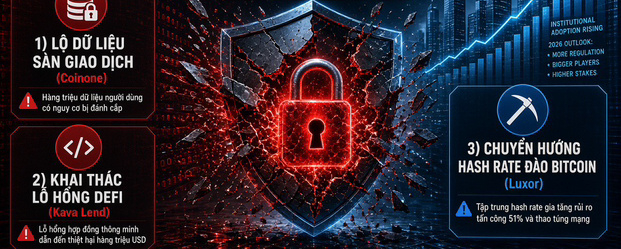

Pada 16/11/2026, Bitcoin diperdagangkan di kisaran 64.700 USD. Namun, yang menjadi sorotan pasar bukanlah pergerakan harga, melainkan risiko keamanan kripto. Hanya dalam sehari, serangkaian insiden diumumkan, mulai dari kebocoran data bursa dan eksploitasi celah DeFi hingga serangan terhadap infrastruktur penambangan Bitcoin. Sementara itu, lembaga keuangan besar terus membangun posisi mereka di aset digital.
1. Coinone: Data pelanggan bocor melalui penyedia pihak ketiga
Bursa Korea Selatan Coinone mengonfirmasi bahwa peretas telah mengakses catatan dukungan pelanggan yang disimpan oleh penyedia pihak ketiga MetaM. Informasi yang mungkin terdampak meliputi:
Nama lengkap dan informasi kontak
Kata sandi
Informasi perbankan
Coinone menyatakan belum ada bukti bahwa sistem perdagangan intinya telah diretas. Meski demikian, insiden ini menunjukkan bahwa rantai pasokan dan penyedia pihak ketiga masih menjadi titik lemah utama. Sekalipun bursa terlindungi dengan baik, data tetap dapat dicuri melalui mata rantai di sekitarnya.
2. Kava Lend: Kehilangan sekitar 3,7 juta USD akibat kesalahan akuntansi
Protokol pinjaman Kava Lend dieksploitasi melalui celah akuntansi di pasar BUSD yang sudah tidak aktif. Penyerang melakukan transaksi berulang untuk meminjam sekitar 55,2 juta KAVA, sehingga menimbulkan kerugian sekitar 3,7 juta USD. Kava menyatakan bahwa insiden tersebut terbatas pada Kava Lend.
Pelajaran yang dapat diambil adalah bahwa pasar DeFi yang “tertidur” tetap dapat menjadi celah serangan jika tidak ditinjau atau dinonaktifkan dengan benar.
3. stUSDT menghentikan operasional: Peringatan tentang risiko operasional
Protokol aset dunia nyata (RWA) stUSDT di Tron telah menghentikan pembayaran bunga dan membuka jendela penarikan selama enam bulan, hingga 14/05/2027, bagi pemegang stUSDT dan wstUSDT. Tim menyatakan bahwa aset dasarnya tetap didukung penuh, tetapi belum mengungkapkan alasan penutupan.
Bagi investor, ini menjadi pengingat bahwa risiko tidak hanya berasal dari peretas, tetapi juga dari keputusan operasional dan kurangnya transparansi proyek.
4. Luxor: Hashrate dialihkan tanpa izin
Perusahaan penambangan Bitcoin Luxor mengonfirmasi bahwa penyerang mengalihkan hashrate melalui platform Commander, sehingga berdampak pada lebih dari selusin akun pelanggan. Luxor menambal celah tersebut dalam waktu dua jam dan berkomitmen memberikan kompensasi penuh. Insiden ini menunjukkan bahwa infrastruktur penambangan juga menjadi sasaran, bukan hanya bursa atau DeFi.
5. HOOPP: Arus modal institusi terus berlanjut
Di sisi lain, dokumen pengajuan regulasi menunjukkan bahwa dana pensiun Kanada Healthcare of Ontario Pension Plan (HOOPP) memiliki sekitar 2,88 juta saham Hyperliquid Strategies (terdaftar di Nasdaq), senilai sekitar 35,3 juta USD per 30/09.
Perlu diperhatikan: ini adalah eksposur saham pada perusahaan yang memiliki cadangan yang berfokus pada HYPE, bukan kepemilikan langsung token HYPE. Hal ini mencerminkan tren institusi yang memilih jalur dengan kerangka hukum yang jelas untuk mengakses kripto.
6. Kesimpulan: Keamanan dan arus modal institusi berjalan berdampingan
Gambaran pada 16/11 menunjukkan dua tren yang berlangsung bersamaan:
Risiko keamanan meningkat di semua lapisan: bursa, protokol, penyedia layanan, dan infrastruktur penambangan.
Institusi tetap membangun posisi, tetapi memilih struktur investasi tidak langsung dan teregulasi.
Ini menunjukkan bahwa pasar semakin matang dengan menyaring risiko, bukan sepenuhnya menghindarinya.
7. Apa yang sebaiknya dilakukan investor ritel?
Ganti kata sandi dan aktifkan autentikasi dua faktor (2FA) jika menggunakan bursa yang terdampak, serta jangan gunakan kembali kata sandi yang sama di tempat lain.
Waspadai email dan pesan palsu setelah insiden kebocoran data.
Diversifikasikan tempat penyimpanan dan hindari menyimpan seluruh aset di satu bursa atau satu protokol.
Periksa tingkat transparansi proyek DeFi dan RWA sebelum menyetorkan dana.
Ikuti pengumuman resmi agar dapat segera menarik dana ketika proyek ditutup, seperti dalam kasus stUSDT.
Pertanyaan yang sering diajukan (FAQ)
Siapa yang terdampak insiden Coinone?
Pelanggan yang catatan dukungannya disimpan oleh penyedia MetaM. Coinone belum menemukan bukti bahwa sistem utama bursanya telah diretas.
Berapa kerugian Kava Lend?
Sekitar 3,7 juta USD, akibat eksploitasi celah akuntansi di pasar BUSD yang sudah tidak aktif.
Apa yang harus dilakukan pemegang stUSDT?
Tarik aset selama jendela penebusan yang berlangsung hingga 14/05/2027.
Apakah HOOPP memiliki token HYPE?
Tidak ada informasi yang mengonfirmasi hal tersebut. HOOPP memiliki saham Hyperliquid Strategies, yang berarti eksposurnya bersifat tidak langsung.
Kesimpulan
Tanggal 16/11/2026 menjadi pengingat yang jelas bahwa risiko keamanan kripto hadir di setiap lapisan pasar. Meskipun arus modal institusi terus masuk, investor ritel perlu secara proaktif melindungi akun dan menilai transparansi setiap proyek dengan cermat.
⚠️ Konten ini hanya untuk informasi dan bukan merupakan saran investasi. Lakukan riset sendiri (DYOR) dan pertimbangkan risikonya.