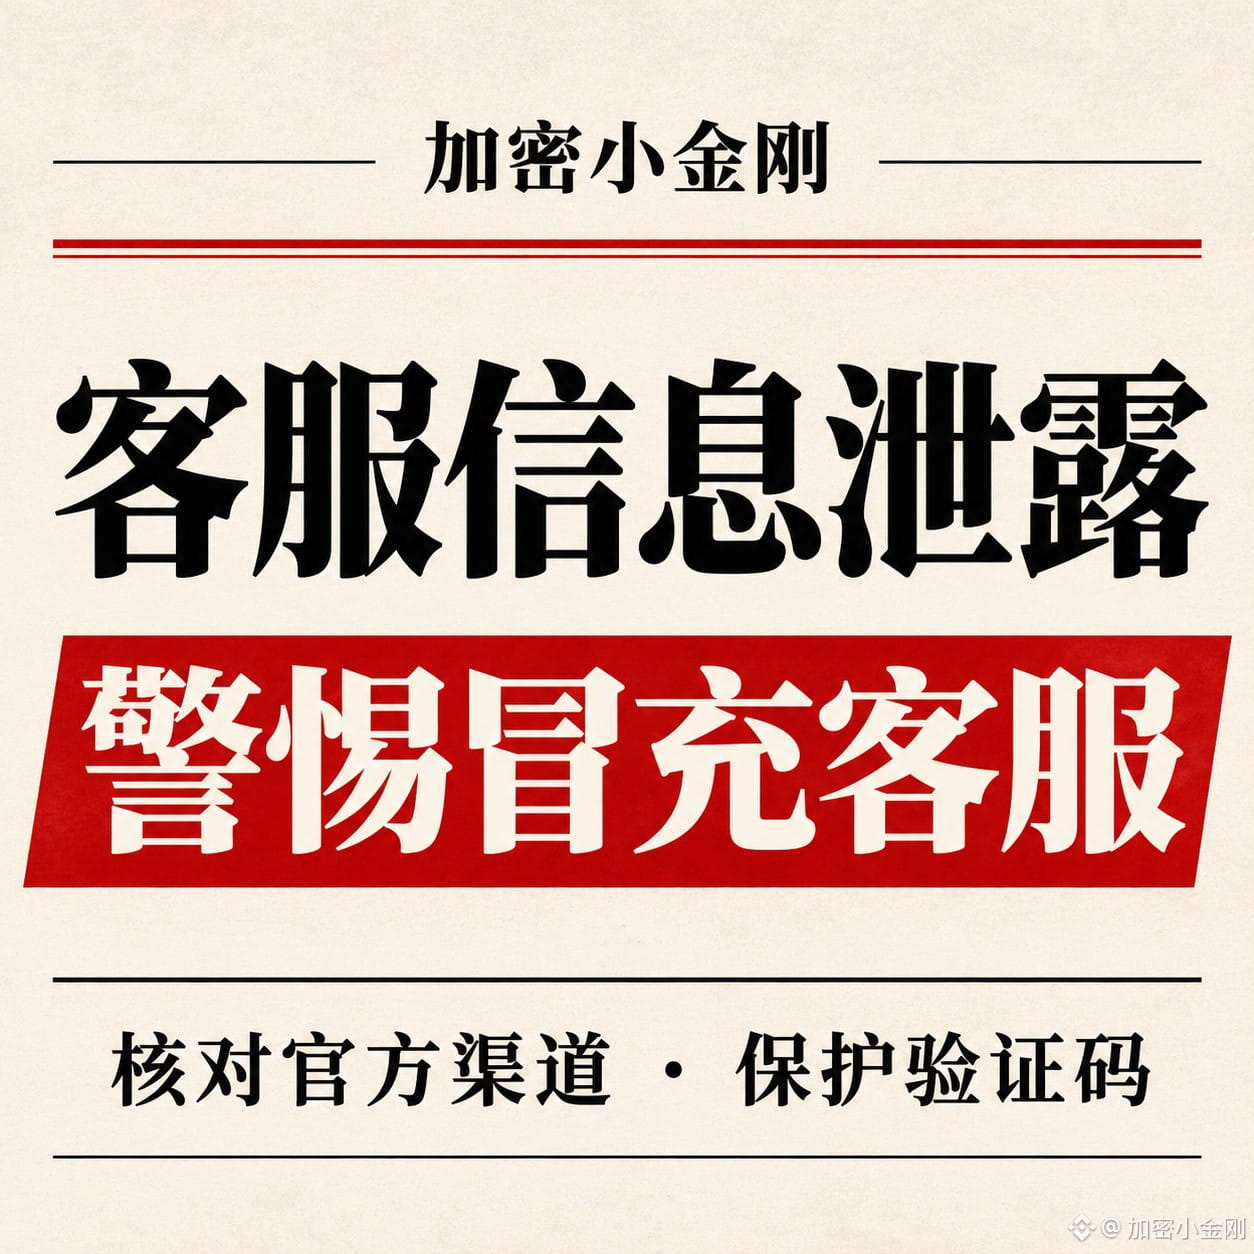
Apakah seseorang yang bisa menyebutkan nama dan riwayat transaksi Anda pasti merupakan petugas resmi?
Platform perdagangan Korea Selatan Coinone mengungkapkan pada 15 November bahwa server penyedia layanan dukungan pelanggan alih daya mereka telah diretas. Sebagian informasi yang diberikan pelanggan selama konsultasi mungkin telah bocor. Informasi yang terdampak berbeda-beda untuk setiap orang, dan mungkin mencakup informasi kontak, data akun, alamat dompet, serta nomor transaksi.
Coinone menyatakan bahwa hingga pengumuman tersebut dibuat, tidak ditemukan tanda-tanda bahwa sistem akun, transaksi, maupun dompet telah diretas secara langsung. Kebocoran informasi layanan pelanggan dan pencurian aset dalam dompet adalah dua hal yang berbeda; tetapi kebocoran yang pertama dapat membuat pelaku yang menyamar sebagai petugas menggunakan informasi nyata untuk mendapatkan kepercayaan.
Jika Anda pernah memberikan informasi kepada layanan pelanggan terkait, ada tiga hal yang dapat dilakukan:
① Buka aplikasi resmi sendiri atau masukkan alamat situs yang sudah diverifikasi untuk memeriksa pemberitahuan. Jangan membuka tautan dari SMS atau pesan pribadi yang tidak dikenal.
② Jika Anda pernah memberikan kata sandi saat berkonsultasi, segera ubah sesuai anjuran resmi Coinone. Jika Anda menggunakan kata sandi yang sama untuk akun lain, ubah juga kata sandi masing-masing akun.
③ Jika seseorang mengaku sebagai petugas layanan pelanggan dengan menyebutkan nama, alamat dompet, atau nomor transaksi Anda, jangan lengah karenanya, dan jangan pernah memberikan kode verifikasi, kunci privat, atau frasa pemulihan.
Coinone menyatakan bahwa pengguna yang tidak pernah menghubungi pusat layanan pelanggan tidak termasuk dalam cakupan kebocoran data konsultasi kali ini. Informasi spesifik yang terdampak harus merujuk pada pemberitahuan resmi.
Hanya untuk informasi, bukan merupakan saran investasi. #KeamananDompet #KeamananInformasi
Platform perdagangan Korea Selatan Coinone mengungkapkan pada 15 November bahwa server penyedia layanan dukungan pelanggan alih daya mereka telah diretas. Sebagian informasi yang diberikan pelanggan selama konsultasi mungkin telah bocor. Informasi yang terdampak berbeda-beda untuk setiap orang, dan mungkin mencakup informasi kontak, data akun, alamat dompet, serta nomor transaksi.
Coinone menyatakan bahwa hingga pengumuman tersebut dibuat, tidak ditemukan tanda-tanda bahwa sistem akun, transaksi, maupun dompet telah diretas secara langsung. Kebocoran informasi layanan pelanggan dan pencurian aset dalam dompet adalah dua hal yang berbeda; tetapi kebocoran yang pertama dapat membuat pelaku yang menyamar sebagai petugas menggunakan informasi nyata untuk mendapatkan kepercayaan.
Jika Anda pernah memberikan informasi kepada layanan pelanggan terkait, ada tiga hal yang dapat dilakukan:
① Buka aplikasi resmi sendiri atau masukkan alamat situs yang sudah diverifikasi untuk memeriksa pemberitahuan. Jangan membuka tautan dari SMS atau pesan pribadi yang tidak dikenal.
② Jika Anda pernah memberikan kata sandi saat berkonsultasi, segera ubah sesuai anjuran resmi Coinone. Jika Anda menggunakan kata sandi yang sama untuk akun lain, ubah juga kata sandi masing-masing akun.
③ Jika seseorang mengaku sebagai petugas layanan pelanggan dengan menyebutkan nama, alamat dompet, atau nomor transaksi Anda, jangan lengah karenanya, dan jangan pernah memberikan kode verifikasi, kunci privat, atau frasa pemulihan.
Coinone menyatakan bahwa pengguna yang tidak pernah menghubungi pusat layanan pelanggan tidak termasuk dalam cakupan kebocoran data konsultasi kali ini. Informasi spesifik yang terdampak harus merujuk pada pemberitahuan resmi.
Hanya untuk informasi, bukan merupakan saran investasi. #KeamananDompet #KeamananInformasi