
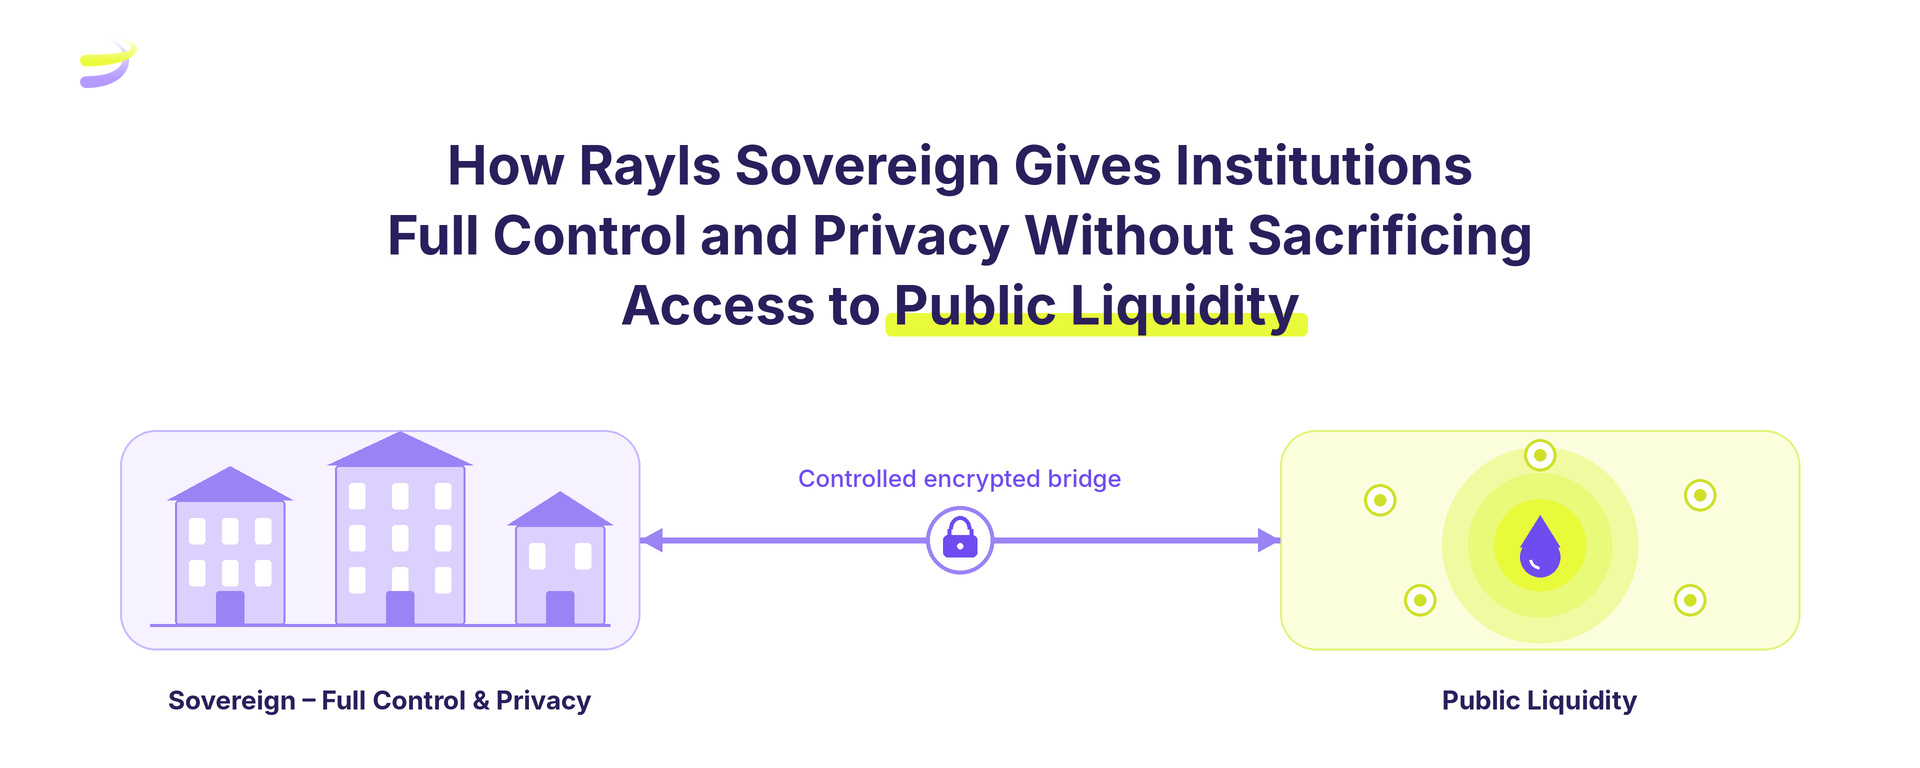
Cara Rayls Sovereign Memberi Institusi Kendali Penuh dan Privasi Tanpa Mengorbankan Akses ke Likuiditas Publik
Saya menyadari ada satu masalah yang terus muncul setiap kali saya berbicara dengan orang-orang dari sektor keuangan tradisional: mereka memahami manfaat blockchain, tetapi hampir selalu berhenti pada pertanyaan yang sama.
“Jika saya menggunakan blockchain, apakah data dan aktivitas internal klien saya akan menjadi konsumsi publik?”
Pertanyaan yang wajar. Di blockchain publik, semuanya terlihat. Bagi bank dan institusi yang tunduk pada regulasi ketat, mengekspos saldo klien atau posisi pihak lawan bukanlah pilihan. Di saat yang sama, membangun jaringan privat sepenuhnya sering kali berujung pada terciptanya “pulau” terisolasi yang terputus dari likuiditas dan institusi lain.
Rayls Sovereign dirancang untuk mengatasi dilema ini.
Apa itu Rayls Sovereign?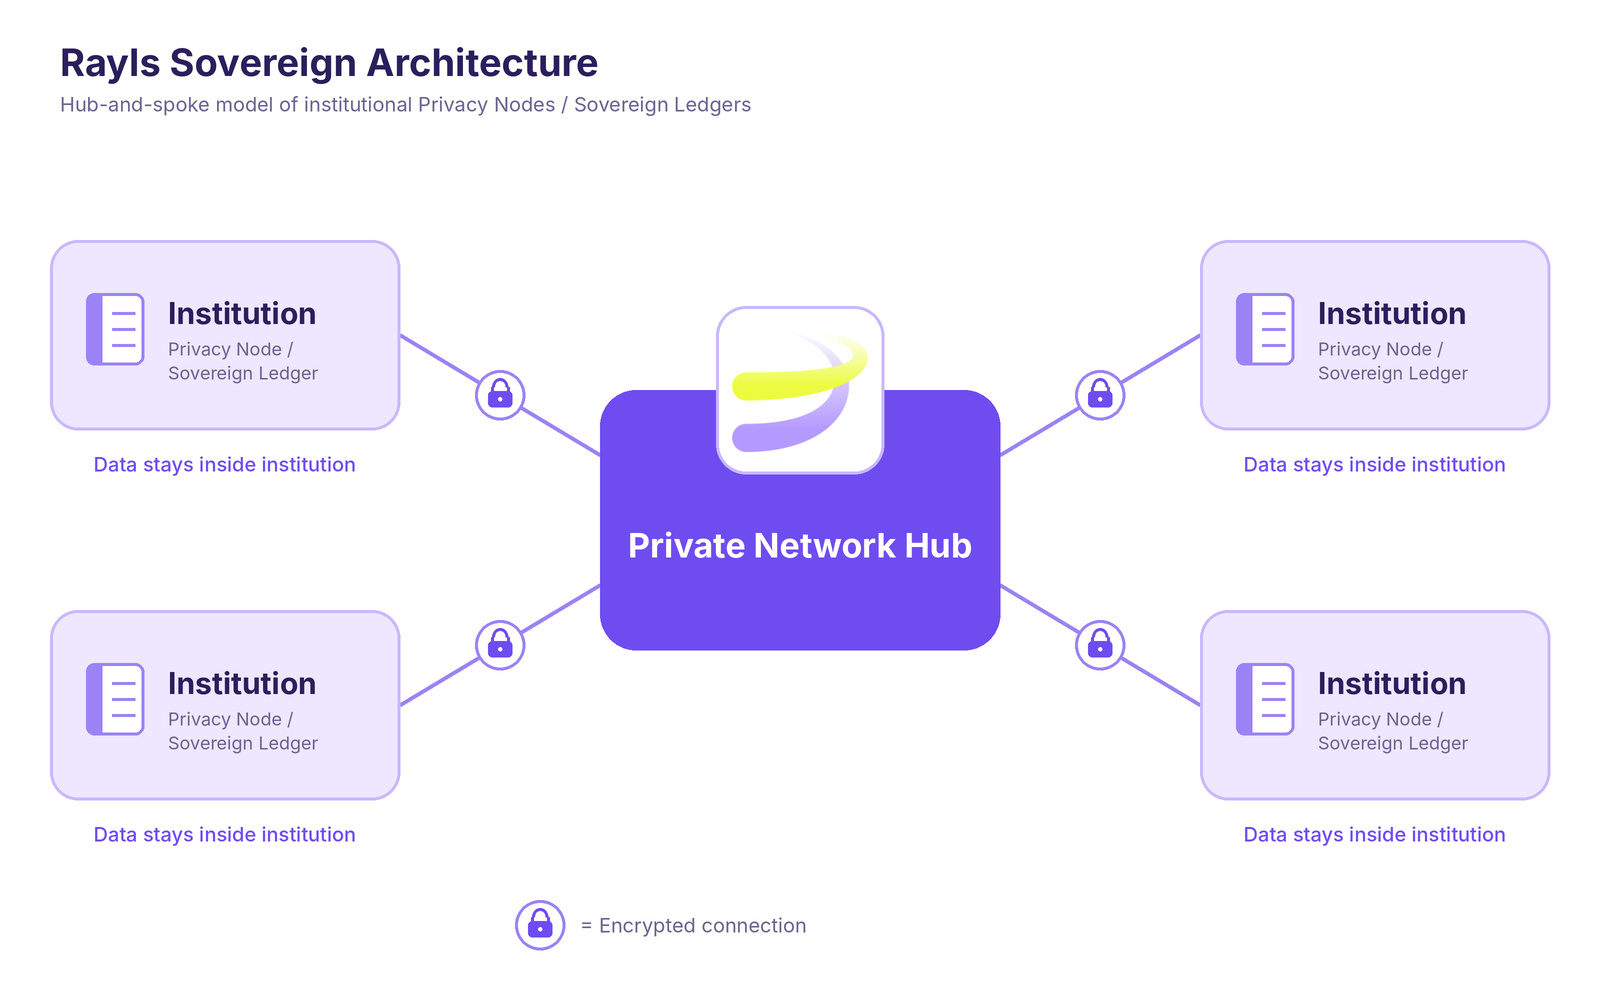
Menurut dokumentasi resmi Rayls, Sovereign adalah blockchain privat yang kompatibel dengan EVM, dipasang dan dioperasikan oleh institusi itu sendiri di dalam lingkungannya sendiri (di lokasi atau di cloud privat). Data, kunci, dan tata kelola tetap berada di bawah kendali institusi. Tidak ada pihak eksternal yang dapat mengakses buku besar internalnya.
Sederhananya, ini seperti sistem perbankan inti yang ditokenisasi dan tetap berada di dalam batas lingkungan institusi itu sendiri.
Arsitekturnya mengikuti model hub-and-spoke. Setiap institusi menjalankan Sovereign-nya sendiri (sebelumnya disebut Privacy Node) dan terhubung ke Private Network Hub. Hanya pesan terenkripsi yang keluar dari institusi.
Apa yang dapat dilakukan institusi dengannya?
Berdasarkan dokumentasi resmi, institusi dapat melakukan beberapa hal praktis di dalam Sovereign:
- Menerbitkan token (ERC-20, ERC-721, atau ERC-1155) secara privat.
- Mengelola saldo dan transfer internal antar divisi atau klien.
- Menjalankan smart contract untuk menerapkan aturan bisnis, seperti membekukan aset atau mengunci dana.
Semua aktivitas internal ini tetap tidak terlihat oleh pihak luar. Institusi juga dapat mengintegrasikan Sovereign dengan sistem yang sudah mereka gunakan (core banking, ERP, dan sebagainya) melalui API.
Bagaimana mereka tetap terhubung dengan dunia luar?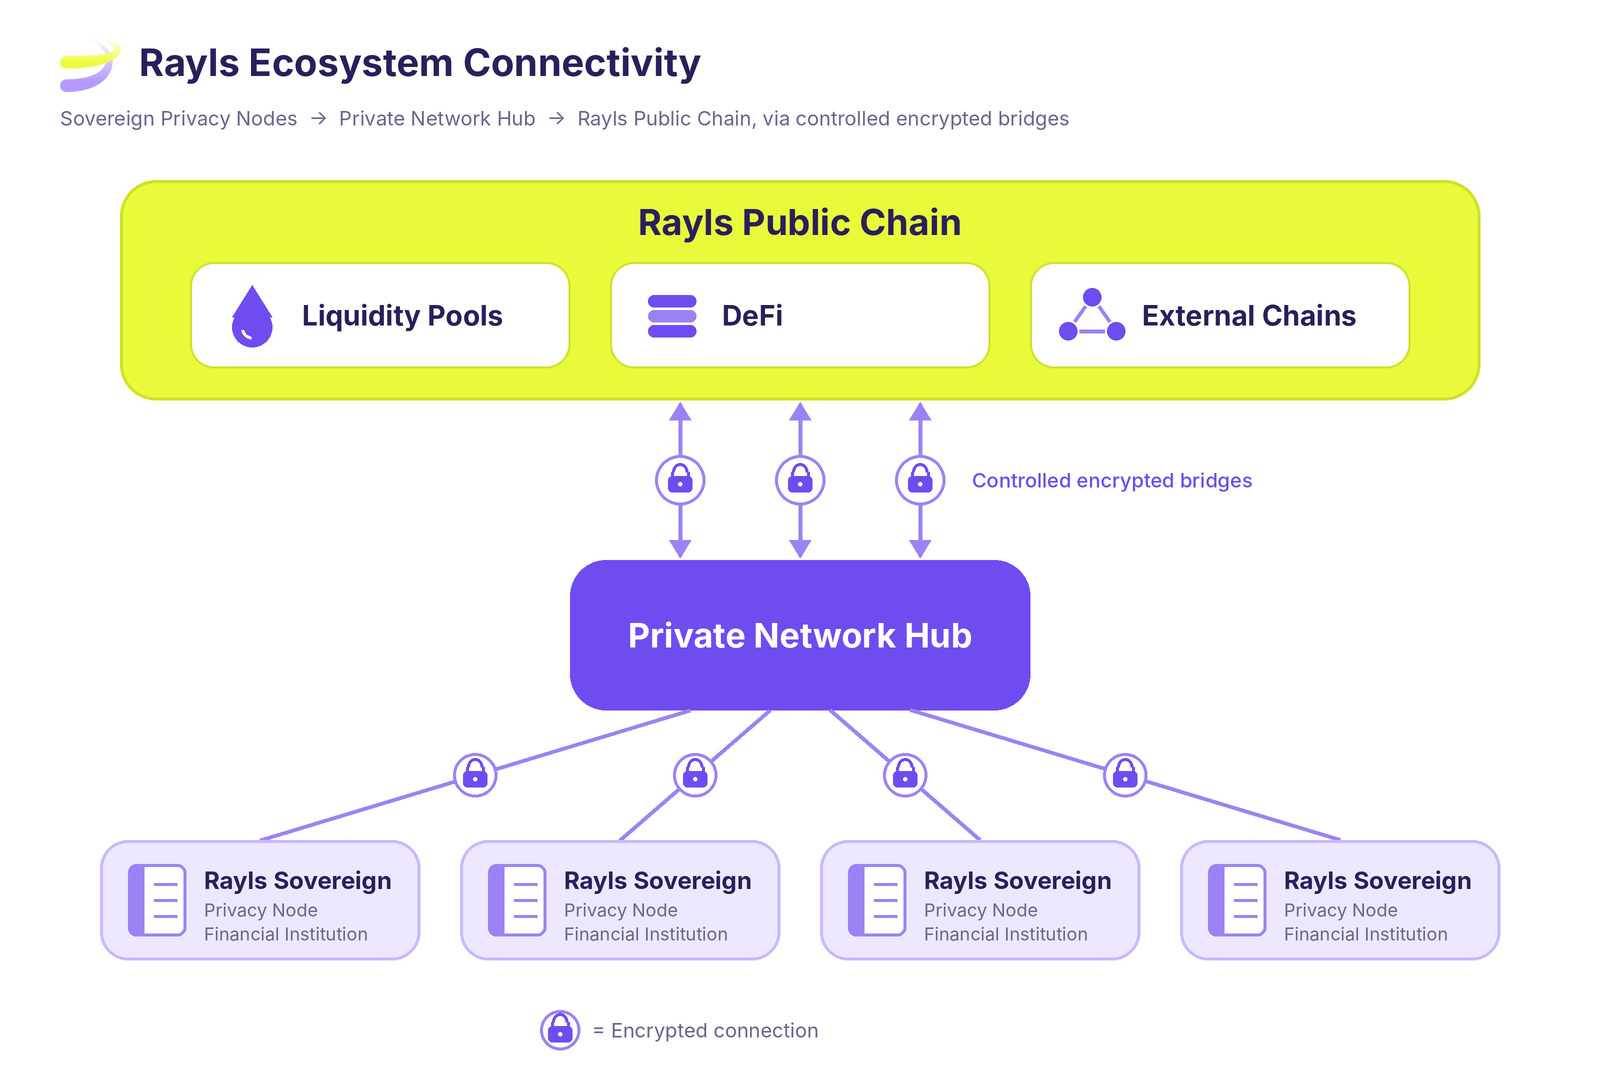
Inilah bagian yang menurut saya paling penting. Institusi tidak harus memilih antara sepenuhnya tertutup atau sepenuhnya terbuka. Ada dua jalur yang terkendali:
1. Ke institusi lain melalui Rayls Private Networks.
Beberapa Sovereign dapat terhubung melalui Private Network Hub. Pesan dienkripsi. Hub hanya merutekan dan memverifikasi bukti; Hub tidak dapat melihat isi transaksinya.
2. Ke likuiditas publik melalui Rayls Public Chain.
Institusi dapat membuka koneksi saat membutuhkan likuiditas atau ingin berinteraksi dengan pasar yang lebih luas. Hanya data minimum yang diperlukan yang keluar dari Sovereign.
Institusi menentukan kapan pintu dibuka dan apa yang boleh keluar.
Apakah ini sudah digunakan dalam produksi?
Menurut blog dan situs web resmi Rayls, Sovereign (sebelumnya dikenal sebagai Privacy Node) telah digunakan oleh lebih dari 30 institusi keuangan sejak 2024. Beberapa contoh yang mereka soroti antara lain:
- Núclea (salah satu infrastruktur pasar pembayaran terbesar di Brasil) melakukan tokenisasi piutang perusahaan dengan laju sekitar 40.000 aset per bulan.
- XP menerbitkan stablecoin USDXP di Sovereign.
- Banco Central do Brasil menggunakan infrastrukturnya dalam uji coba CBDC Drex, yang melibatkan 16 bank besar.
- Pengujian oleh Kinexys (J.P. Morgan) dan partisipasi dalam Bank of England & BIS Innovation Hub.
Saya tidak menganggap hal-hal ini sebagai bukti pasti bahwa setiap klaim sepenuhnya akurat, tetapi ini menunjukkan bahwa pendekatan tersebut telah melampaui tahap eksperimen murni dan mulai digunakan di lingkungan institusi nyata.
Penutup
Dari dokumentasi dan penjelasan Rayls tentang Sovereign, saya melihat adanya upaya untuk memberi institusi dua hal yang biasanya sulit dipadukan: kendali penuh atas data dan sistem mereka sendiri, serta kemampuan untuk tetap terhubung dengan institusi lain dan likuiditas publik sesuai ketentuan mereka sendiri.
Bagi orang yang baru mengenal blockchain, gagasannya sederhana. Institusi tidak perlu menempatkan seluruh operasinya di dalam ruang kaca yang bisa dilihat semua orang. Mereka dapat mempertahankan ruang privat sendiri dan hanya membuka pintu saat dibutuhkan.
---
Sumber
1. Dokumentasi Rayls – Pengantar Singkat tentang Rayls Sovereign
https://docs.rayls.com/docs/a-warm-introduction-rayls-sovereign
2. Dokumentasi Rayls – Arsitektur dan Komponen Rayls Sovereign
https://docs.rayls.com/docs/rayls-sovereign-architecture
3. Blog Rayls – Memperkenalkan Rayls Sovereign
https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
4. Rayls – Apa itu Rayls?
https://www.rayls.com/what-is-rayls
5. Rayls – Halaman Produk Sovereign
https://www.rayls.com/products/sovereign
6. Blog Rayls – XP Meluncurkan USDXP
https://www.rayls.com/blog/xp-launches-usdxp-stablecoin-on-rayls-infrastructure