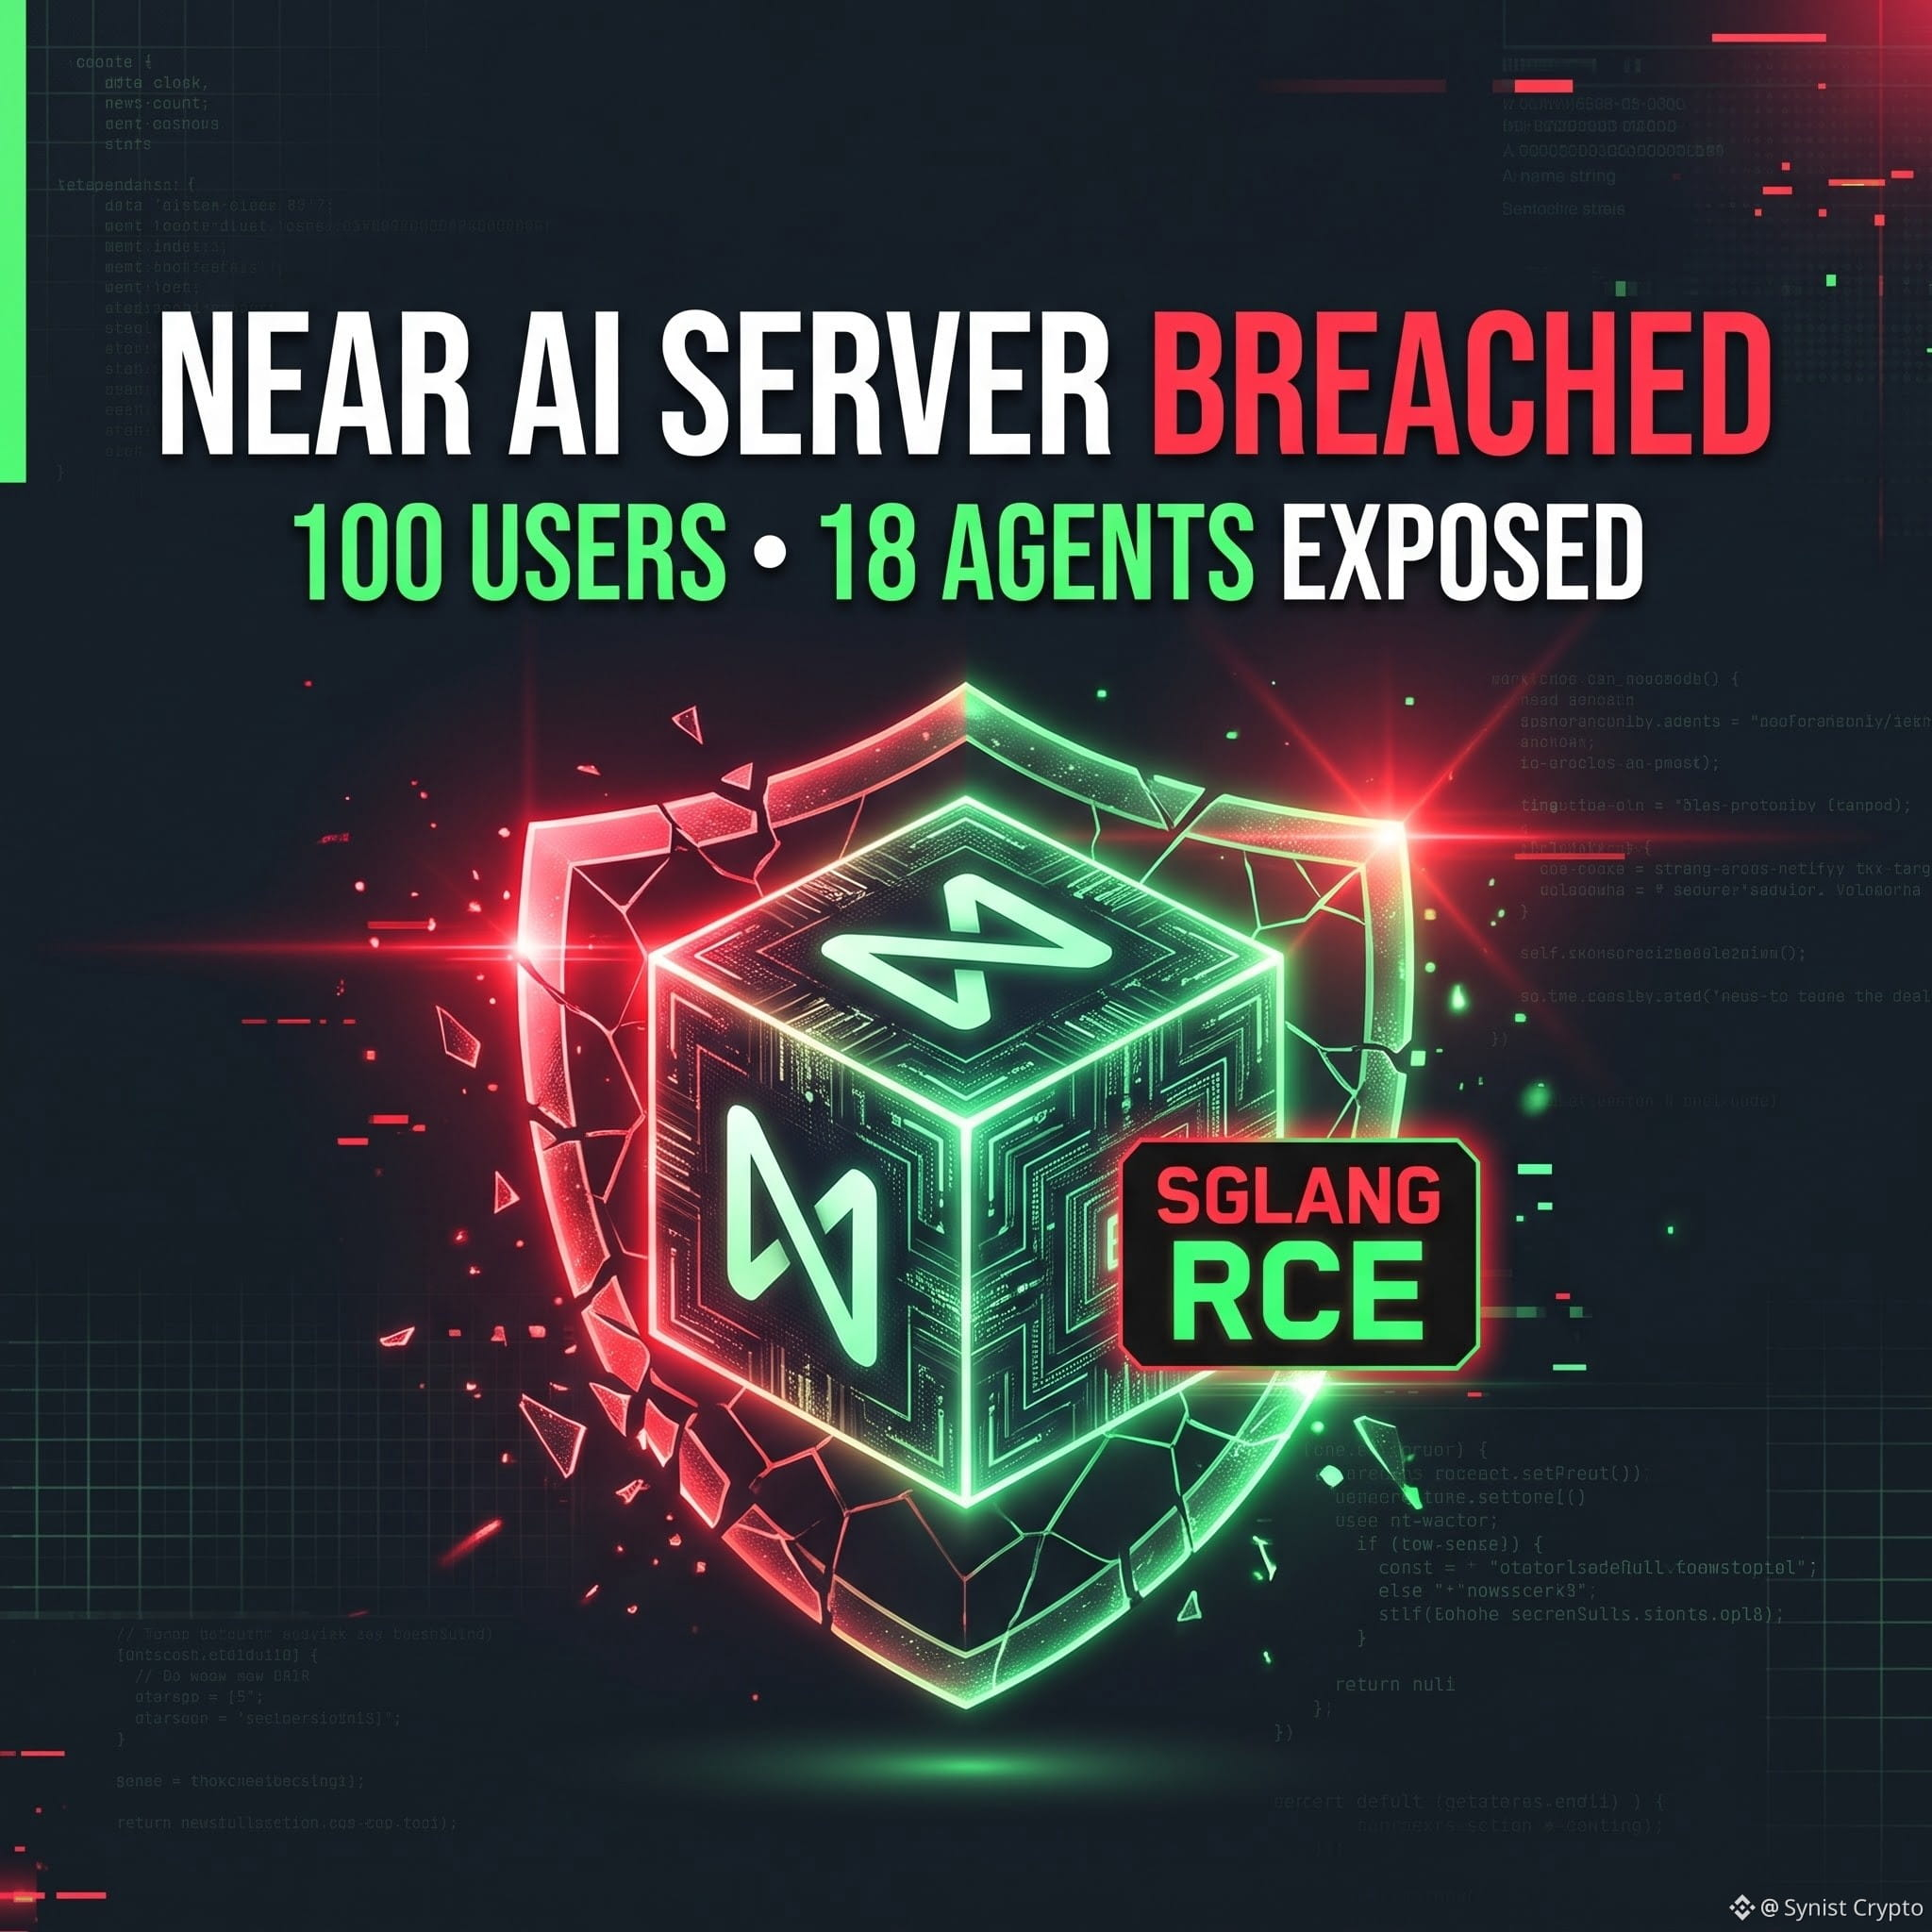
🚨Peringatan keras bagi narasi "AI x Crypto": bug RCE di SGLang baru saja membobol server NEAR AI, bahkan di dalam Trusted Execution Environment (TEE).
Penyerang dapat melihat prompt AI yang bersifat rahasia dan mengambil data dari sekitar 100 akun pengguna serta 18 agen AI lama. Tidak ada yang kehilangan $NEAR token dari blockchain itu sendiri, tetapi ini membuktikan bahwa menjalankan mesin AI sumber terbuka yang belum ditambal di dalam enclave "aman" tidak serta-merta membuatnya kebal terhadap serangan.
Saat agen AI mulai memegang dompet kripto dan kunci API, keamanan akan menjadi segalanya. Apakah Anda sudah memercayai agen AI untuk mengelola dana kripto sungguhan, atau masih terlalu dini?
Penyerang dapat melihat prompt AI yang bersifat rahasia dan mengambil data dari sekitar 100 akun pengguna serta 18 agen AI lama. Tidak ada yang kehilangan $NEAR token dari blockchain itu sendiri, tetapi ini membuktikan bahwa menjalankan mesin AI sumber terbuka yang belum ditambal di dalam enclave "aman" tidak serta-merta membuatnya kebal terhadap serangan.
Saat agen AI mulai memegang dompet kripto dan kunci API, keamanan akan menjadi segalanya. Apakah Anda sudah memercayai agen AI untuk mengelola dana kripto sungguhan, atau masih terlalu dini?