Baru mengumumkan 70 jam setelah mengetahuinya: kata sandi dan nomor identitas telah diakses
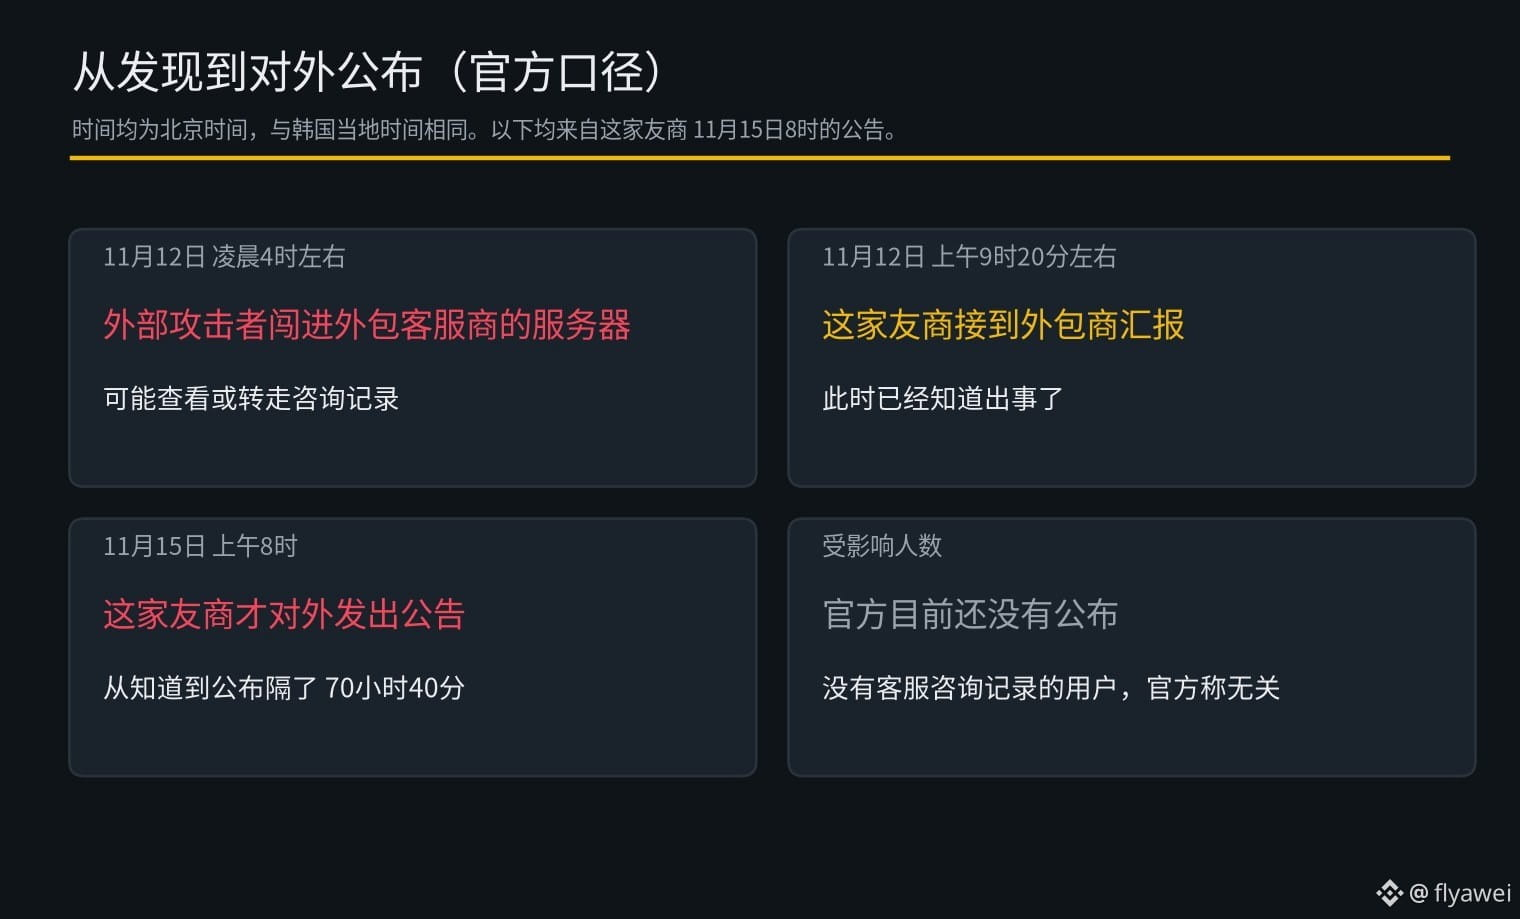
Pada pukul 08.00 waktu Beijing, 15 November, sebuah perusahaan sejenis dari Korea Selatan baru mengumumkan bahwa server penyedia layanan pelanggan yang mereka alihdayakan telah dibobol oleh pihak luar sekitar pukul 04.00 dini hari pada 12 November. Data pribadi dalam catatan konsultasi mungkin telah dilihat atau disalin.
Perusahaan tersebut mengatakan baru mengetahui kejadian ini sekitar pukul 09.20 pada hari itu, setelah menerima laporan dari penyedia jasa alih daya. Jarak antara saat mereka mengetahuinya dan pengumuman kepada publik adalah 70 jam 40 menit.
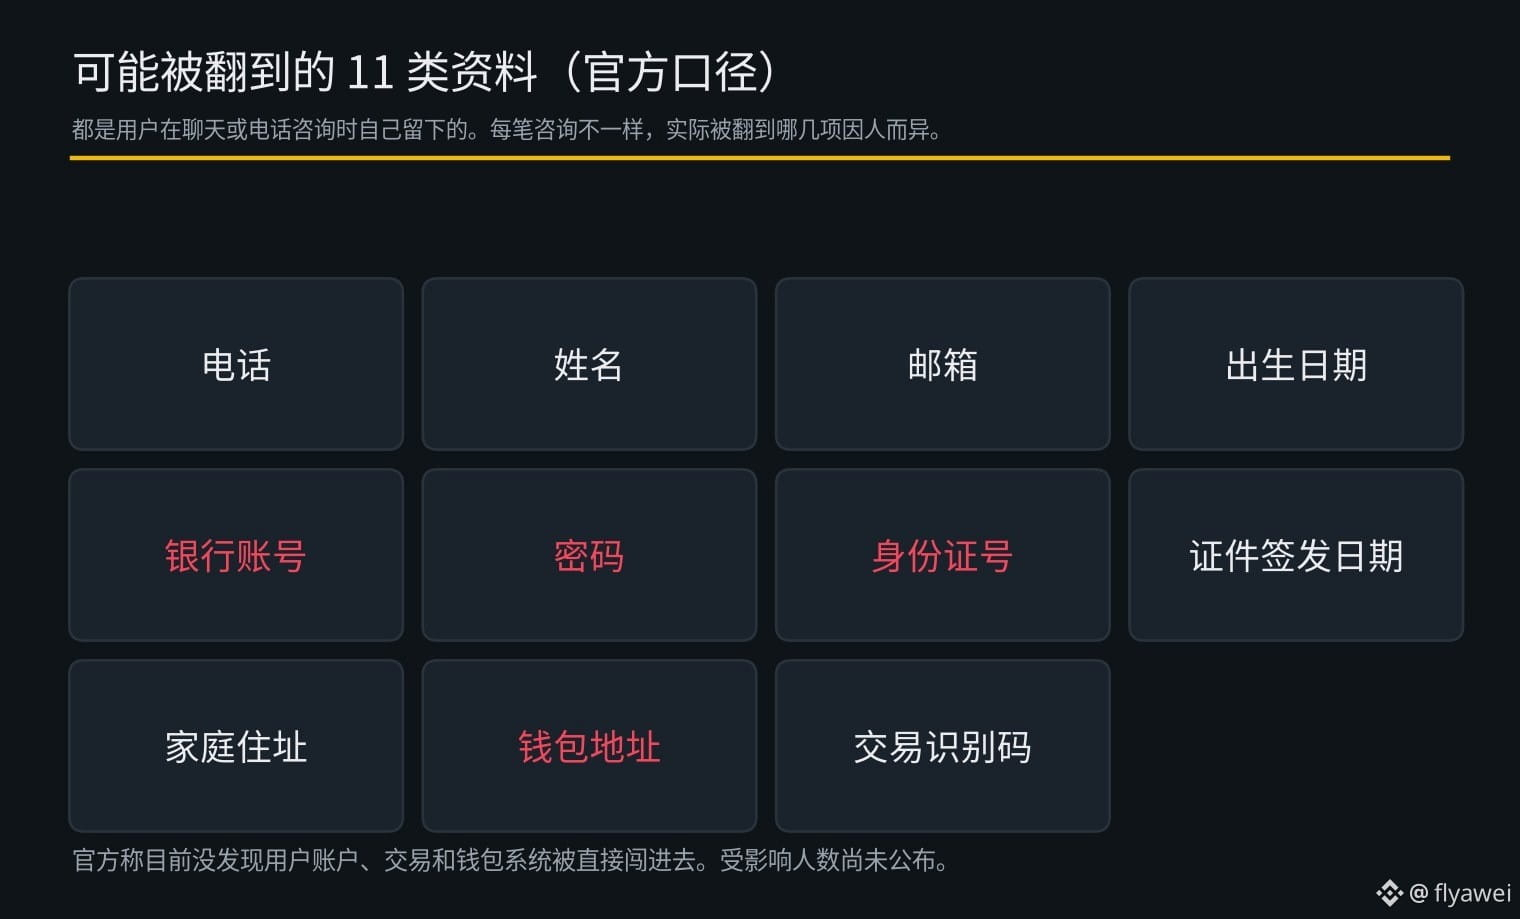
Ada 11 jenis data yang mungkin telah diakses. Semuanya merupakan data yang ditinggalkan pengguna saat mengobrol atau berkonsultasi lewat telepon, termasuk nomor telepon, nama, alamat email, tanggal lahir, nomor rekening bank, kata sandi, nomor identitas, tanggal penerbitan dokumen identitas, alamat rumah, alamat dompet digital, dan kode identifikasi transaksi. Pihak perusahaan mengatakan data yang tercatat berbeda-beda untuk setiap konsultasi, sehingga data yang diakses juga berbeda bagi tiap orang. Jumlah pengguna yang terdampak belum diumumkan. Pengguna yang tidak memiliki catatan konsultasi layanan pelanggan tidak terkait dengan insiden ini.
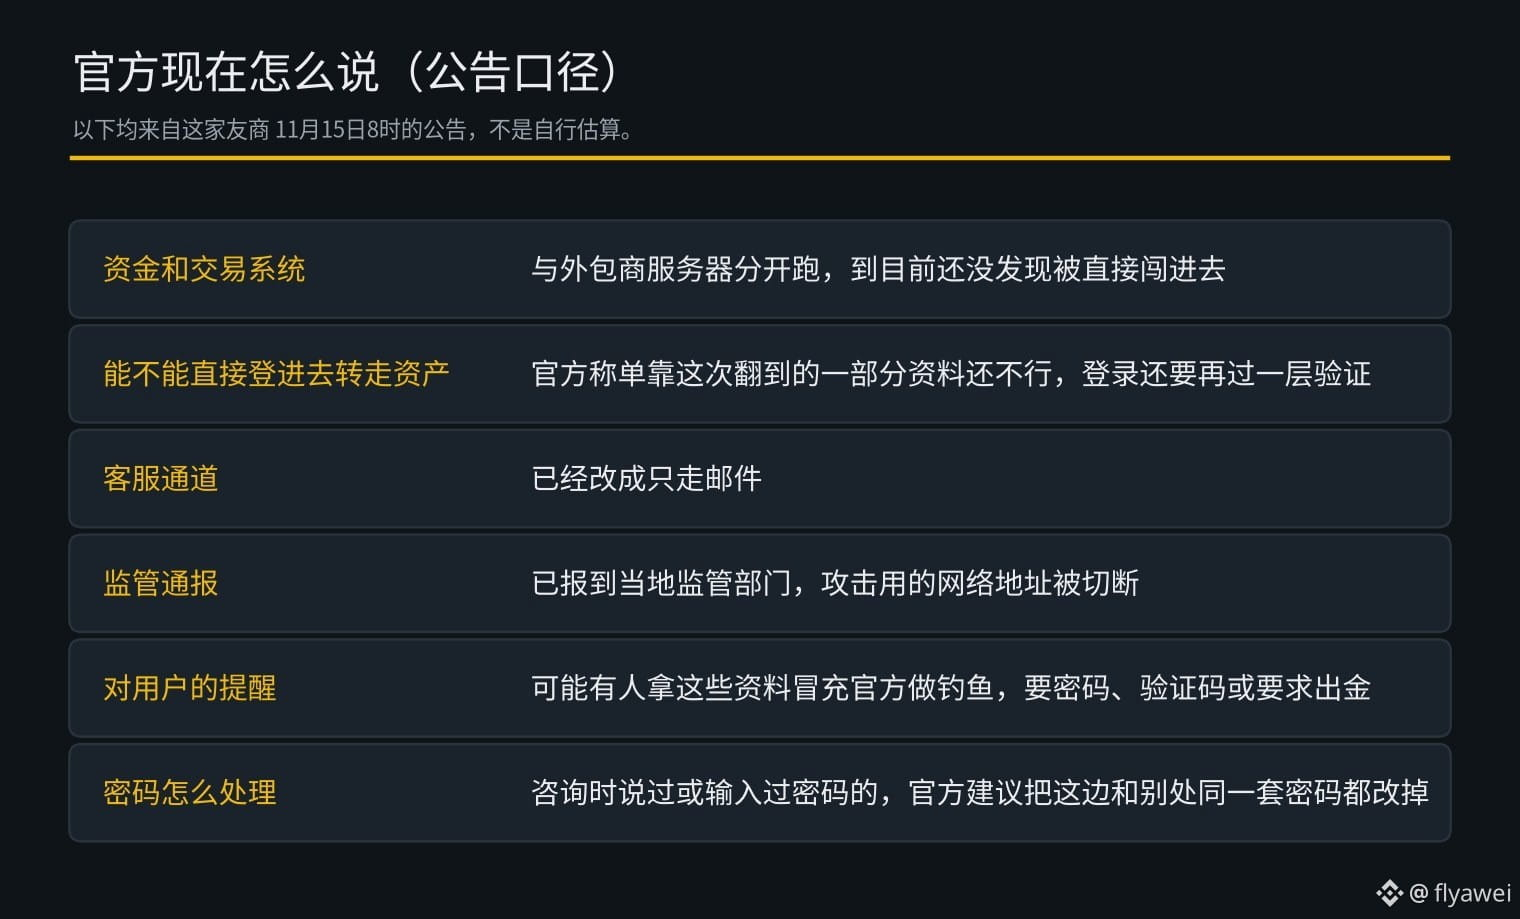
Perusahaan tersebut juga mengatakan bahwa sistem akun pengguna, transaksi, dan dompet digital beroperasi secara terpisah dari server penyedia jasa alih daya. Sejauh ini, belum ditemukan bukti bahwa sistem-sistem tersebut dibobol secara langsung. Dengan hanya mengandalkan data yang diakses dalam insiden ini, pihak luar tetap tidak bisa masuk ke akun atau memindahkan aset. Proses masuk juga memerlukan verifikasi tambahan. Layanan pelanggan kini hanya tersedia melalui email, dan insiden ini telah dilaporkan kepada regulator setempat.
Perusahaan mengingatkan bahwa seseorang mungkin menggunakan data ini untuk menyamar sebagai pihak resmi dan melakukan phishing. Bagi pengguna yang pernah menyebutkan atau memasukkan kata sandi saat berkonsultasi, pihak perusahaan menyarankan agar kata sandi yang sama diganti, baik di layanan ini maupun di layanan lain.
Menurut saya, pihak perusahaan saat ini mengatakan bahwa akun dana belum dibobol secara langsung. Namun, jika nomor identitas, nomor rekening bank, dan alamat dompet digital jatuh ke tangan orang lain, akan sangat sulit menghindari serangan phishing berikutnya. Jumlah orang yang terdampak dan penyebabnya pun belum diketahui.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Jika membeli kripto, beli $BTC saja.
Pada pukul 08.00 waktu Beijing, 15 November, sebuah perusahaan sejenis dari Korea Selatan baru mengumumkan bahwa server penyedia layanan pelanggan yang mereka alihdayakan telah dibobol oleh pihak luar sekitar pukul 04.00 dini hari pada 12 November. Data pribadi dalam catatan konsultasi mungkin telah dilihat atau disalin.
Perusahaan tersebut mengatakan baru mengetahui kejadian ini sekitar pukul 09.20 pada hari itu, setelah menerima laporan dari penyedia jasa alih daya. Jarak antara saat mereka mengetahuinya dan pengumuman kepada publik adalah 70 jam 40 menit.
Ada 11 jenis data yang mungkin telah diakses. Semuanya merupakan data yang ditinggalkan pengguna saat mengobrol atau berkonsultasi lewat telepon, termasuk nomor telepon, nama, alamat email, tanggal lahir, nomor rekening bank, kata sandi, nomor identitas, tanggal penerbitan dokumen identitas, alamat rumah, alamat dompet digital, dan kode identifikasi transaksi. Pihak perusahaan mengatakan data yang tercatat berbeda-beda untuk setiap konsultasi, sehingga data yang diakses juga berbeda bagi tiap orang. Jumlah pengguna yang terdampak belum diumumkan. Pengguna yang tidak memiliki catatan konsultasi layanan pelanggan tidak terkait dengan insiden ini.
Perusahaan tersebut juga mengatakan bahwa sistem akun pengguna, transaksi, dan dompet digital beroperasi secara terpisah dari server penyedia jasa alih daya. Sejauh ini, belum ditemukan bukti bahwa sistem-sistem tersebut dibobol secara langsung. Dengan hanya mengandalkan data yang diakses dalam insiden ini, pihak luar tetap tidak bisa masuk ke akun atau memindahkan aset. Proses masuk juga memerlukan verifikasi tambahan. Layanan pelanggan kini hanya tersedia melalui email, dan insiden ini telah dilaporkan kepada regulator setempat.
Perusahaan mengingatkan bahwa seseorang mungkin menggunakan data ini untuk menyamar sebagai pihak resmi dan melakukan phishing. Bagi pengguna yang pernah menyebutkan atau memasukkan kata sandi saat berkonsultasi, pihak perusahaan menyarankan agar kata sandi yang sama diganti, baik di layanan ini maupun di layanan lain.
Menurut saya, pihak perusahaan saat ini mengatakan bahwa akun dana belum dibobol secara langsung. Namun, jika nomor identitas, nomor rekening bank, dan alamat dompet digital jatuh ke tangan orang lain, akan sangat sulit menghindari serangan phishing berikutnya. Jumlah orang yang terdampak dan penyebabnya pun belum diketahui.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Jika membeli kripto, beli $BTC saja.