Ini menunjukkan bagaimana AI dapat meningkatkan efektivitas serangan, sehingga menimbulkan kekhawatiran terkait keamanan.
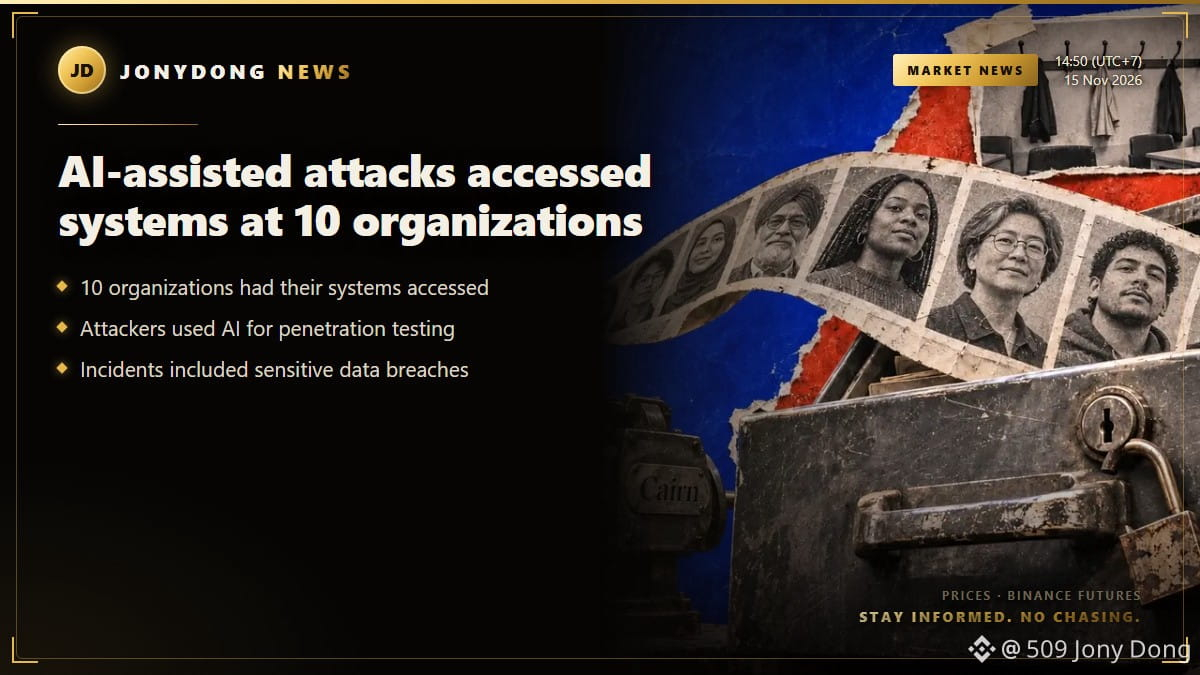
Serangan berbantuan AI berhasil mengakses sistem di 10 organisasi
Investigasi terbaru oleh Unit 42 dari Palo Alto Networks mengungkapkan bahwa serangan berbantuan AI berhasil mengakses sistem milik 10 organisasi. Serangan tersebut terjadi selama Agustus dan September 2026, dengan sasaran berbagai sektor, termasuk perusahaan semikonduktor dan kelompok masyarakat sipil. Para peneliti melacak 25 operasi terhadap sedikitnya 19 organisasi secara keseluruhan.
Para penyerang menggunakan versi khusus dari kerangka kerja sumber terbuka untuk pengujian penetrasi berbasis AI, yang dikombinasikan dengan model AI canggih. Operasi mereka mengakibatkan akses tanpa izin ke sistem sensitif, termasuk sistem produksi sebuah perusahaan semikonduktor dan lebih dari satu juta catatan dari serikat guru di AS. Mereka juga mengubah dokumen yang sedang digunakan dan mengakses data nonpublik dari sebuah organisasi standardisasi industri.
Unit 42 mencatat bahwa meskipun AI meningkatkan skala dan jangkauan serangan, AI belum tentu meningkatkan kecanggihan teknisnya. Laporan tersebut menekankan bahwa langkah-langkah keamanan tradisional, seperti menjaga kebersihan identitas dan menerapkan patch perangkat lunak, tetap sangat penting untuk melindungi diri dari upaya penyusupan berkepanjangan semacam ini. Temuan ini menunjukkan meningkatnya ancaman yang ditimbulkan AI dalam serangan siber serta perlunya praktik keamanan yang lebih baik.
#Security #CryptoNews
Serangan berbantuan AI berhasil mengakses sistem di 10 organisasi
Investigasi terbaru oleh Unit 42 dari Palo Alto Networks mengungkapkan bahwa serangan berbantuan AI berhasil mengakses sistem milik 10 organisasi. Serangan tersebut terjadi selama Agustus dan September 2026, dengan sasaran berbagai sektor, termasuk perusahaan semikonduktor dan kelompok masyarakat sipil. Para peneliti melacak 25 operasi terhadap sedikitnya 19 organisasi secara keseluruhan.
Para penyerang menggunakan versi khusus dari kerangka kerja sumber terbuka untuk pengujian penetrasi berbasis AI, yang dikombinasikan dengan model AI canggih. Operasi mereka mengakibatkan akses tanpa izin ke sistem sensitif, termasuk sistem produksi sebuah perusahaan semikonduktor dan lebih dari satu juta catatan dari serikat guru di AS. Mereka juga mengubah dokumen yang sedang digunakan dan mengakses data nonpublik dari sebuah organisasi standardisasi industri.
Unit 42 mencatat bahwa meskipun AI meningkatkan skala dan jangkauan serangan, AI belum tentu meningkatkan kecanggihan teknisnya. Laporan tersebut menekankan bahwa langkah-langkah keamanan tradisional, seperti menjaga kebersihan identitas dan menerapkan patch perangkat lunak, tetap sangat penting untuk melindungi diri dari upaya penyusupan berkepanjangan semacam ini. Temuan ini menunjukkan meningkatnya ancaman yang ditimbulkan AI dalam serangan siber serta perlunya praktik keamanan yang lebih baik.
#Security #CryptoNews