Sepuluh dolar. Itulah biaya untuk membobol protokol DeFi minggu ini.
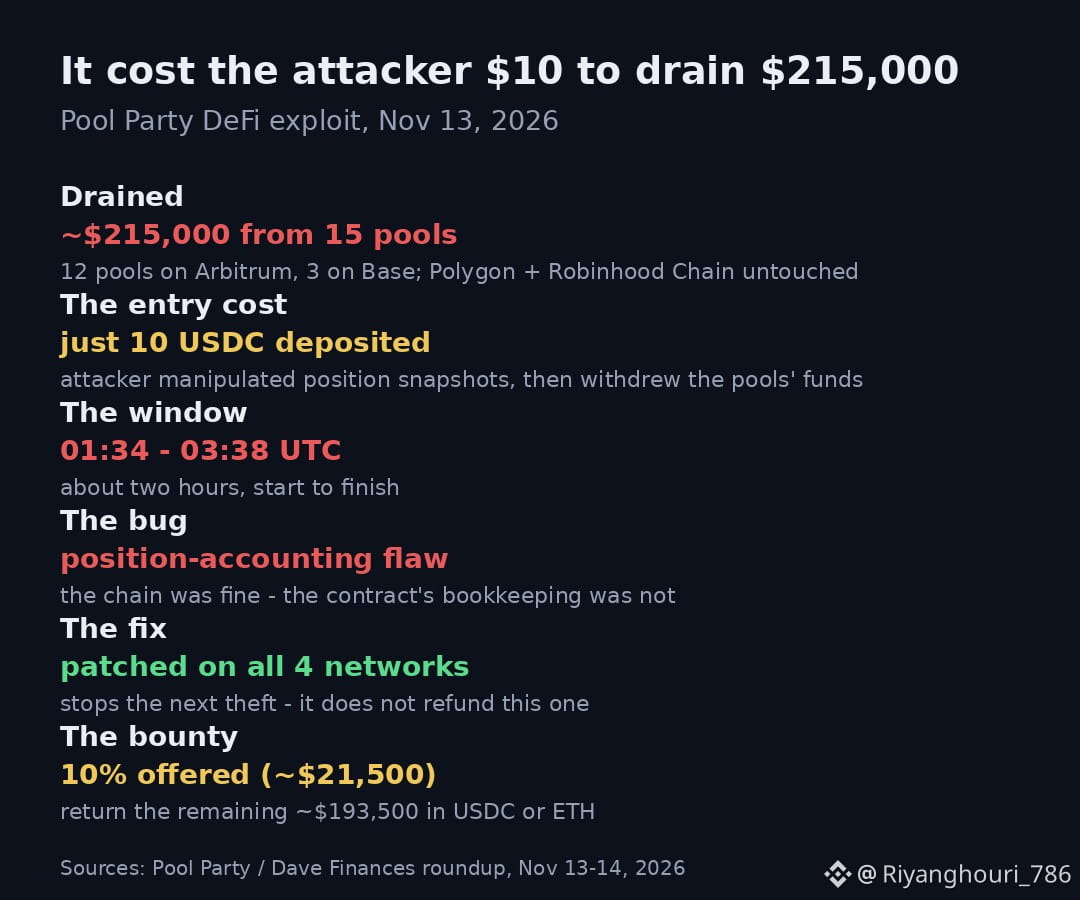
Pool Party mengonfirmasi bahwa seorang penyerang menguras sekitar $215.000 dari 15 pool likuiditasnya pada hari Kamis — 12 di Arbitrum, 3 di Base — dengan mengeksploitasi celah pada smart contract yang mencatat posisi pengguna. Penyerang hanya menyetor 10 $USDC , memanipulasi snapshot posisi, lalu membawa kabur dana dari pool tersebut. Hanya dua jam, dari awal hingga selesai.
Protokol tersebut telah menambal kerentanan itu di keempat jaringannya, dan kini menawarkan hadiah 10% kepada penyerang — sekitar $21.500 — jika ia mengembalikan sisanya. Tapi, inilah bagian yang seharusnya membuat Anda khawatir: perbaikannya sudah diterapkan, tetapi dananya tetap hilang. Perbaikan mencegah pencurian berikutnya. Namun, perbaikan tidak mengembalikan uang yang sudah dicuri.
Menurut saya, ini jenis bug yang sama yang terus menguras DeFi — kesalahan pencatatan posisi, bukan blockchain yang rusak. Jaringannya tidak melakukan kesalahan; pembukuan smart contract-lah yang bermasalah. Dan itulah alasan saya tidak menaruh uang dalam jumlah besar di pool kecil yang baru dibuat, betapa pun menarik imbal hasilnya. Jika Anda tidak bisa menemukan audit yang tepercaya dan rekam jejak yang baik, APY-nya tidak sepadan — karena penyerang hanya butuh $10 untuk menemukan celah yang tidak Anda ketahui.
Apakah Anda memeriksa audit sebelum menaruh uang di pool baru, atau hanya melihat imbal hasilnya?
Pool Party mengonfirmasi bahwa seorang penyerang menguras sekitar $215.000 dari 15 pool likuiditasnya pada hari Kamis — 12 di Arbitrum, 3 di Base — dengan mengeksploitasi celah pada smart contract yang mencatat posisi pengguna. Penyerang hanya menyetor 10 $USDC , memanipulasi snapshot posisi, lalu membawa kabur dana dari pool tersebut. Hanya dua jam, dari awal hingga selesai.
Protokol tersebut telah menambal kerentanan itu di keempat jaringannya, dan kini menawarkan hadiah 10% kepada penyerang — sekitar $21.500 — jika ia mengembalikan sisanya. Tapi, inilah bagian yang seharusnya membuat Anda khawatir: perbaikannya sudah diterapkan, tetapi dananya tetap hilang. Perbaikan mencegah pencurian berikutnya. Namun, perbaikan tidak mengembalikan uang yang sudah dicuri.
Menurut saya, ini jenis bug yang sama yang terus menguras DeFi — kesalahan pencatatan posisi, bukan blockchain yang rusak. Jaringannya tidak melakukan kesalahan; pembukuan smart contract-lah yang bermasalah. Dan itulah alasan saya tidak menaruh uang dalam jumlah besar di pool kecil yang baru dibuat, betapa pun menarik imbal hasilnya. Jika Anda tidak bisa menemukan audit yang tepercaya dan rekam jejak yang baik, APY-nya tidak sepadan — karena penyerang hanya butuh $10 untuk menemukan celah yang tidak Anda ketahui.
Apakah Anda memeriksa audit sebelum menaruh uang di pool baru, atau hanya melihat imbal hasilnya?