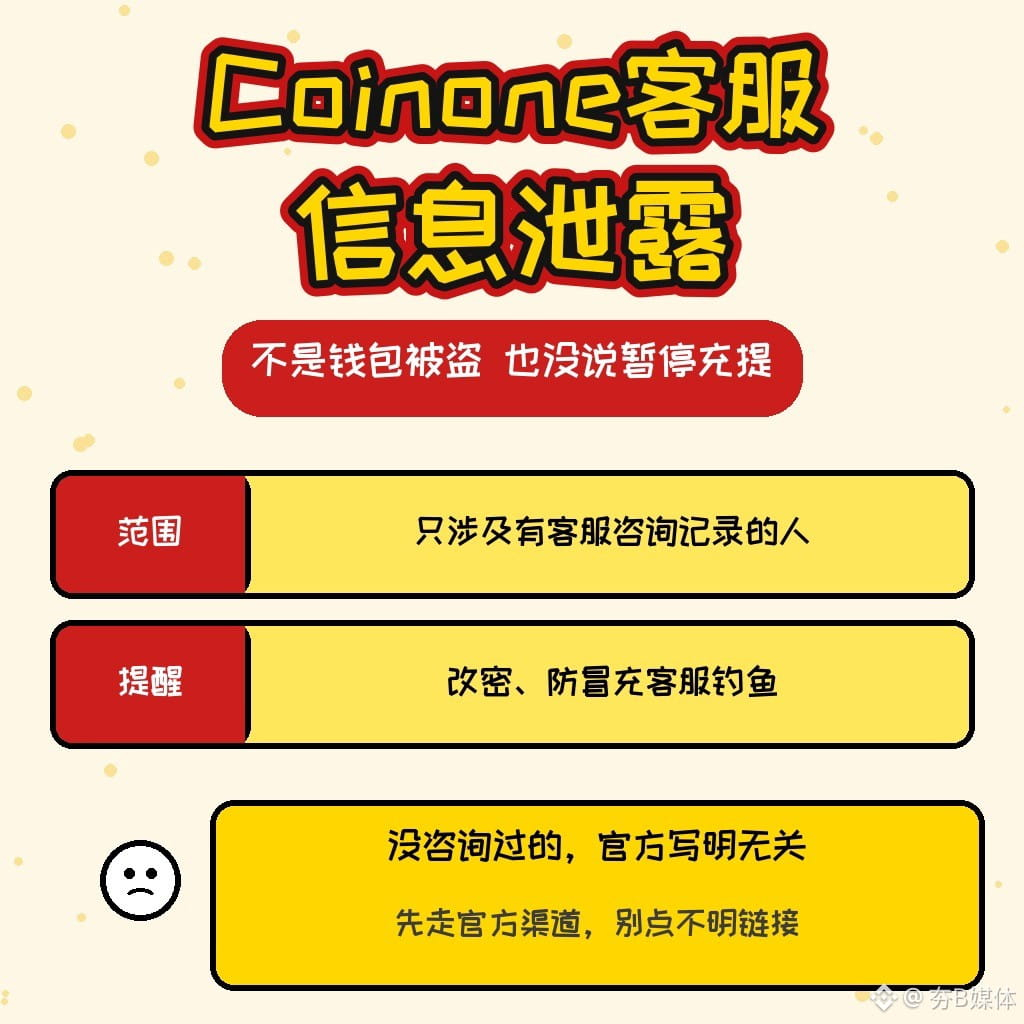
Vendor outsourcing layanan pelanggan Coinone Korea diretas: yang pernah menghubungi layanan pelanggan perlu waspada terhadap phishing, bukan pencurian dompet
Bursa Korea Coinone mengumumkan hari ini (15 November) pukul 08.00 bahwa server MetaM, vendor outsourcing layanan pelanggannya, diserang pihak luar sekitar pukul 04.00 pada 12 November. Informasi pribadi yang ditinggalkan sebagian pelanggan saat berkonsultasi melalui obrolan atau telepon mungkin telah diakses atau bocor. Pihak resmi menyatakan bahwa pengguna yang tidak memiliki riwayat konsultasi dengan layanan pelanggan tidak terkait dengan kebocoran ini.
Apa yang terjadi: Informasi yang mungkin terdampak mencakup nomor telepon yang digunakan untuk konsultasi, nama, alamat email, rekening bank, kata sandi, nomor registrasi penduduk, alamat rumah, alamat dompet, dan kode identifikasi transaksi. Ini adalah daftar kemungkinan informasi yang terdampak; informasi yang benar-benar bocor berbeda-beda untuk tiap orang, dan jumlah orang yang terdampak belum diumumkan. Coinone menyatakan bahwa akun anggota, sistem transaksi, dan sistem dompet berjalan terpisah dari server vendor outsourcing. Sejauh ini, belum ditemukan tanda bahwa sistem-sistem tersebut diretas secara langsung. Layanan pelanggan kini dialihkan ke konsultasi melalui email, dan insiden ini telah dilaporkan kepada regulator Korea Selatan.
Siapa yang terdampak: Orang yang pernah berkonsultasi dengan layanan pelanggan Coinone adalah pihak yang paling langsung terdampak. Informasi yang bocor mungkin digunakan untuk penipuan dengan menyamar sebagai layanan pelanggan. Jika Anda pernah menyebutkan atau memasukkan kata sandi saat berkonsultasi, ganti kata sandi Coinone Anda, serta kata sandi yang sama jika digunakan di situs lain. Pihak resmi menegaskan bahwa mereka tidak akan pernah meminta kata sandi, OTP, atau kode verifikasi melalui telepon, SMS, atau email, dan tidak akan meminta Anda melakukan penarikan dana atau mengubah alamat dompet. Orang yang tidak pernah menggunakan Coinone atau tidak memiliki riwayat konsultasi tidak terdampak langsung oleh kebocoran ini. Ini bukan kasus pencurian hot wallet, dan pengumuman tersebut juga tidak menyebutkan penghentian sementara deposit maupun penarikan.
Yang perlu dipastikan selanjutnya: Kapan layanan pemeriksaan kebocoran yang sedang disiapkan pihak resmi akan tersedia, serta apakah jumlah orang yang terdampak dan cakupan pastinya akan diperbarui. Jika Anda menerima telepon atau tautan yang menyebut isi konsultasi Anda, verifikasikan terlebih dahulu melalui kanal resmi.
Apakah belakangan ini Anda menerima telepon atau SMS dari seseorang yang mengaku sebagai layanan pelanggan Coinone dan meminta kode verifikasi atau meminta Anda mengubah alamat penarikan?
Ini bukan saran investasi.
Sumber: Pengumuman resmi Coinone “Pemberitahuan terkait insiden kebocoran informasi pribadi” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (sekitar 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15 waktu Hong Kong
#Coinone #信息泄露 #防钓鱼 #夯B Media
Bursa Korea Coinone mengumumkan hari ini (15 November) pukul 08.00 bahwa server MetaM, vendor outsourcing layanan pelanggannya, diserang pihak luar sekitar pukul 04.00 pada 12 November. Informasi pribadi yang ditinggalkan sebagian pelanggan saat berkonsultasi melalui obrolan atau telepon mungkin telah diakses atau bocor. Pihak resmi menyatakan bahwa pengguna yang tidak memiliki riwayat konsultasi dengan layanan pelanggan tidak terkait dengan kebocoran ini.
Apa yang terjadi: Informasi yang mungkin terdampak mencakup nomor telepon yang digunakan untuk konsultasi, nama, alamat email, rekening bank, kata sandi, nomor registrasi penduduk, alamat rumah, alamat dompet, dan kode identifikasi transaksi. Ini adalah daftar kemungkinan informasi yang terdampak; informasi yang benar-benar bocor berbeda-beda untuk tiap orang, dan jumlah orang yang terdampak belum diumumkan. Coinone menyatakan bahwa akun anggota, sistem transaksi, dan sistem dompet berjalan terpisah dari server vendor outsourcing. Sejauh ini, belum ditemukan tanda bahwa sistem-sistem tersebut diretas secara langsung. Layanan pelanggan kini dialihkan ke konsultasi melalui email, dan insiden ini telah dilaporkan kepada regulator Korea Selatan.
Siapa yang terdampak: Orang yang pernah berkonsultasi dengan layanan pelanggan Coinone adalah pihak yang paling langsung terdampak. Informasi yang bocor mungkin digunakan untuk penipuan dengan menyamar sebagai layanan pelanggan. Jika Anda pernah menyebutkan atau memasukkan kata sandi saat berkonsultasi, ganti kata sandi Coinone Anda, serta kata sandi yang sama jika digunakan di situs lain. Pihak resmi menegaskan bahwa mereka tidak akan pernah meminta kata sandi, OTP, atau kode verifikasi melalui telepon, SMS, atau email, dan tidak akan meminta Anda melakukan penarikan dana atau mengubah alamat dompet. Orang yang tidak pernah menggunakan Coinone atau tidak memiliki riwayat konsultasi tidak terdampak langsung oleh kebocoran ini. Ini bukan kasus pencurian hot wallet, dan pengumuman tersebut juga tidak menyebutkan penghentian sementara deposit maupun penarikan.
Yang perlu dipastikan selanjutnya: Kapan layanan pemeriksaan kebocoran yang sedang disiapkan pihak resmi akan tersedia, serta apakah jumlah orang yang terdampak dan cakupan pastinya akan diperbarui. Jika Anda menerima telepon atau tautan yang menyebut isi konsultasi Anda, verifikasikan terlebih dahulu melalui kanal resmi.
Apakah belakangan ini Anda menerima telepon atau SMS dari seseorang yang mengaku sebagai layanan pelanggan Coinone dan meminta kode verifikasi atau meminta Anda mengubah alamat penarikan?
Ini bukan saran investasi.
Sumber: Pengumuman resmi Coinone “Pemberitahuan terkait insiden kebocoran informasi pribadi” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (sekitar 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15 waktu Hong Kong
#Coinone #信息泄露 #防钓鱼 #夯B Media