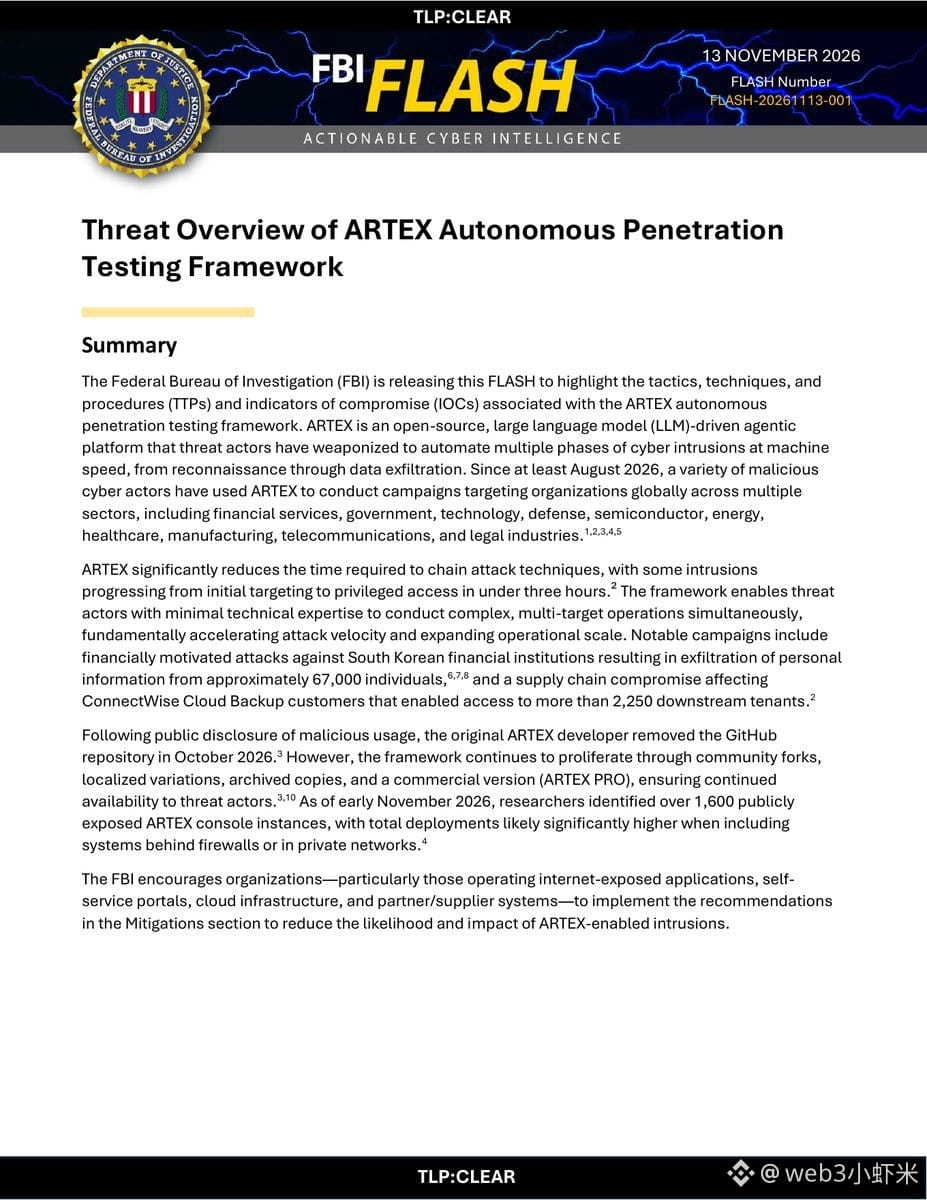
FBI baru saja merilis sebuah pemberitahuan FLASH resmi bertanggal 13 November dengan nomor FLASH-20261113-001, yang secara khusus memperingatkan tentang kerangka kerja penetrasi otomatis sumber terbuka bernama ARTEX.
Menurut keterangan resmi, alat ini menggunakan model AI berskala besar untuk merangkai seluruh tahapan serangan, mulai dari pengintaian hingga pencurian data. Beberapa penyusupan berhasil memperoleh hak akses tinggi dalam waktu kurang dari 3 jam. Lembaga keuangan Korea Selatan telah menjadi korban, dengan informasi pribadi sekitar 67.000 orang dicuri; insiden rantai pasok ConnectWise Cloud Backup juga berdampak pada lebih dari 2.250 penyewa hilir.
Pengembang aslinya telah menghapus repositori GitHub pada Oktober tahun ini. Namun, FBI menyebut bahwa cabang komunitas, salinan arsip, dan ARTEX PRO versi komersial masih beredar. Hingga awal November, lebih dari 1.600 konsol yang terekspos ke publik telah ditemukan. FBI menyarankan agar setiap lembaga memberi perhatian khusus pada permukaan paparan portal eksternal, platform layanan mandiri, sistem terkait cloud, dan rantai pasok.
#FBI #网络安全 $AI
Menurut keterangan resmi, alat ini menggunakan model AI berskala besar untuk merangkai seluruh tahapan serangan, mulai dari pengintaian hingga pencurian data. Beberapa penyusupan berhasil memperoleh hak akses tinggi dalam waktu kurang dari 3 jam. Lembaga keuangan Korea Selatan telah menjadi korban, dengan informasi pribadi sekitar 67.000 orang dicuri; insiden rantai pasok ConnectWise Cloud Backup juga berdampak pada lebih dari 2.250 penyewa hilir.
Pengembang aslinya telah menghapus repositori GitHub pada Oktober tahun ini. Namun, FBI menyebut bahwa cabang komunitas, salinan arsip, dan ARTEX PRO versi komersial masih beredar. Hingga awal November, lebih dari 1.600 konsol yang terekspos ke publik telah ditemukan. FBI menyarankan agar setiap lembaga memberi perhatian khusus pada permukaan paparan portal eksternal, platform layanan mandiri, sistem terkait cloud, dan rantai pasok.
#FBI #网络安全 $AI