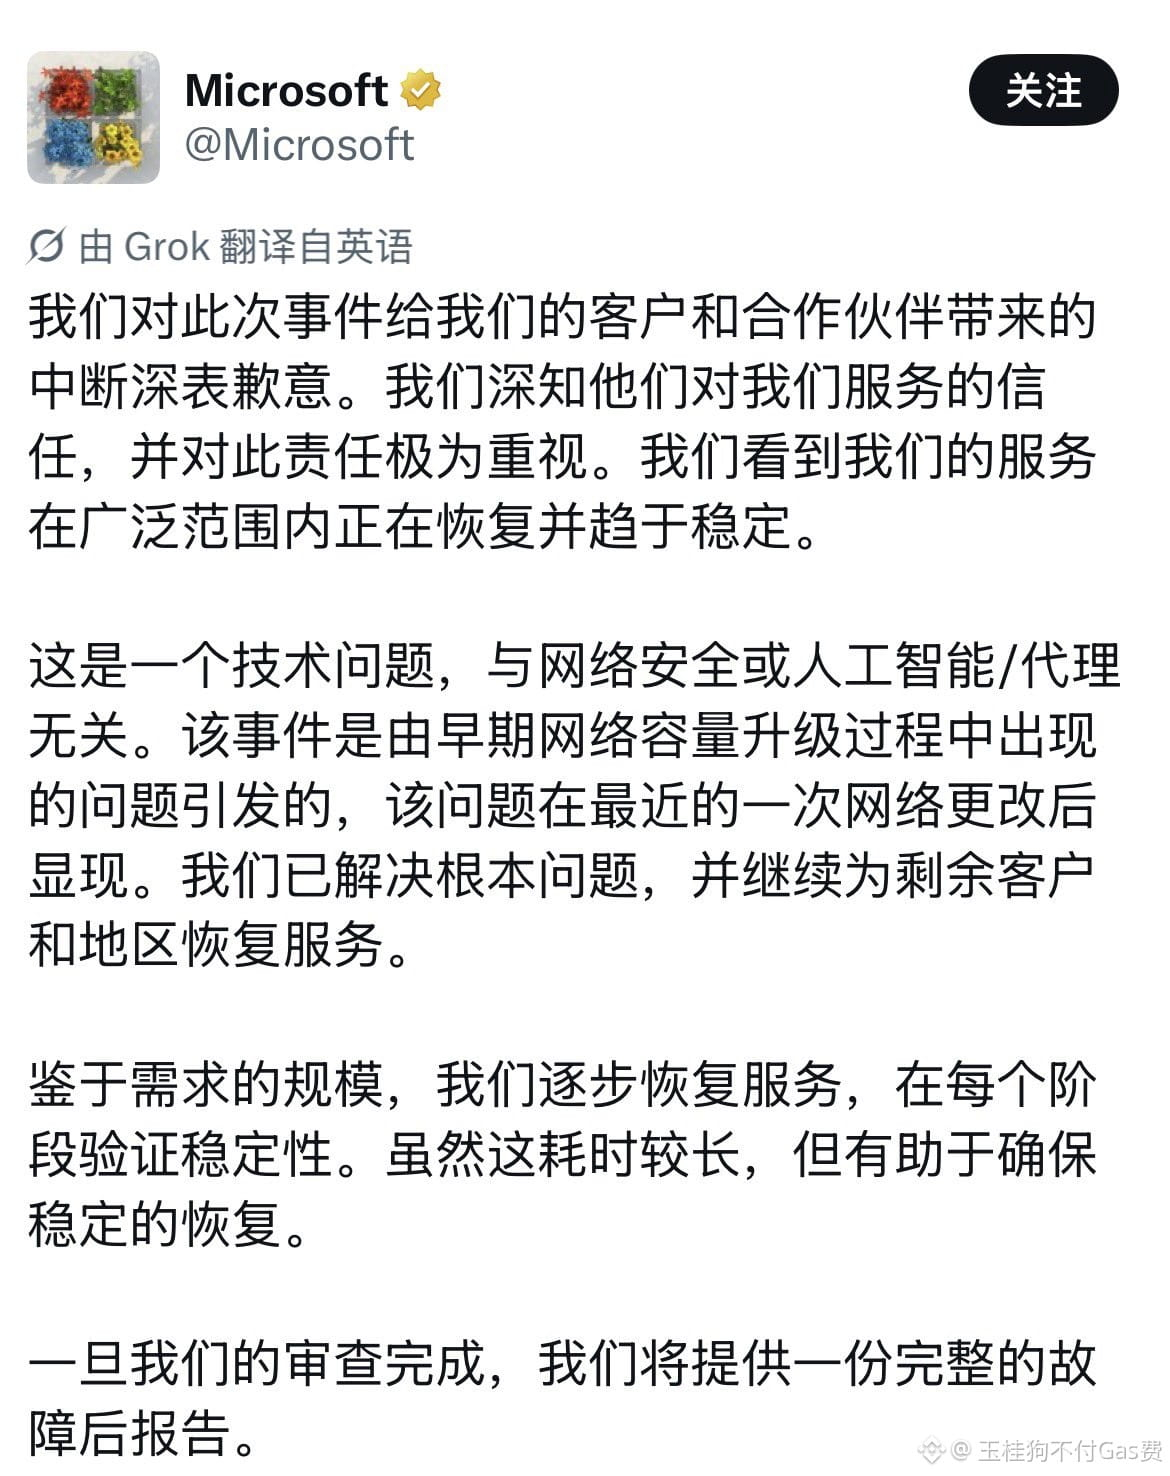
$MSFTB Microsoft SQL Server kembali menjadi sasaran
Peretas membobol SQL Server yang terekspos ke internet dengan serangan brute force terhadap kata sandi yang lemah. Setelah mengaktifkan xp_cmdshell, mereka memasang program penambang Monero dan trojan akses jarak jauh Gh0st RAT.
Aktivitas ini dimulai sejak awal Oktober. Serangan terutama mengandalkan kata sandi yang lemah dan kesalahan konfigurasi, bukan mengeksploitasi kerentanan canggih. Begitu server basis data berhasil dikuasai, peretas dapat menambang mata uang kripto sekaligus mencuri informasi, sehingga risikonya cukup besar.
Peretas membobol SQL Server yang terekspos ke internet dengan serangan brute force terhadap kata sandi yang lemah. Setelah mengaktifkan xp_cmdshell, mereka memasang program penambang Monero dan trojan akses jarak jauh Gh0st RAT.
Aktivitas ini dimulai sejak awal Oktober. Serangan terutama mengandalkan kata sandi yang lemah dan kesalahan konfigurasi, bukan mengeksploitasi kerentanan canggih. Begitu server basis data berhasil dikuasai, peretas dapat menambang mata uang kripto sekaligus mencuri informasi, sehingga risikonya cukup besar.