


BitcoinWorld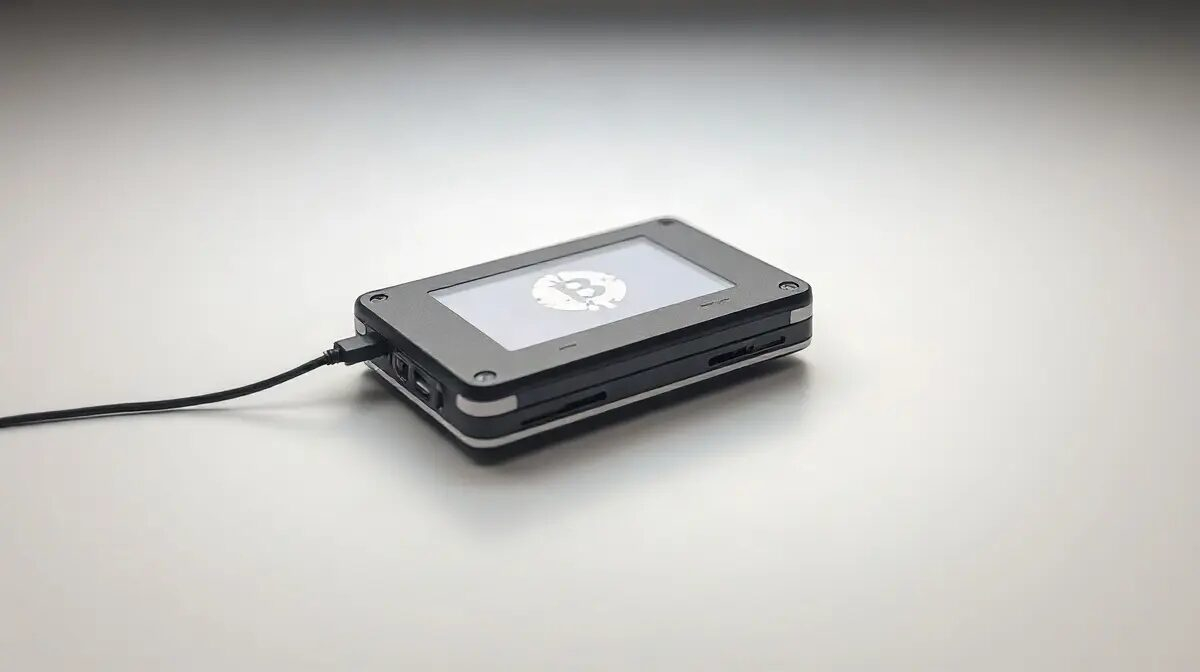 Trezor Memangkas 80% Jaringan Penjual Kembali Setelah Ditemukan Implan pada Tiga Safe 5
Trezor mengonfirmasi pada 12 November 2026 bahwa tiga dompet perangkat keras Safe 5 yang dijual oleh mantan penjual kembali CryptoBilis mengandung implan perangkat keras. Sejak itu, perusahaan memangkas jaringan penjual kembalinya sekitar 80%, seperti dilaporkan Crypto.news. Perangkat tersebut dibeli antara 20 Agustus dan 23 September 2026, baik langsung melalui CryptoBilis maupun dari toko mereka di Tokopedia dan Shopee. Trezor memeriksa perangkat pertama di laboratoriumnya sendiri dan mengidentifikasi dua perangkat lainnya melalui foto yang diberikan pemiliknya.
Trezor memangkas sekitar 80% jaringan resellernya dan merilis firmware 2.13.1 setelah tiga dompet Safe 5 dari CryptoBilis ditemukan memiliki implan. Pembaruan ini memblokir implan pada perangkat yang menjalankannya, tetapi frasa pemulihan yang direkam sebelum pembaruan dipasang tetap terekspos. Karena itu, pembeli yang terdampak diminta memindahkan dana ke dompet baru dengan seed baru. Fakta utama
Dalam pembaruan investigasi pada 12 November, Trezor mengatakan tiga dompet Safe 5 yang dibeli dari CryptoBilis berisi implan dan semuanya dibeli antara 20 Agustus dan 23 September 2026.
Firmware versi 2.13.1, yang dirilis pada 11 November, memblokir implan yang teridentifikasi, tetapi tidak dapat melindungi frasa pemulihan yang sudah direkam.
Trezor mencabut status CryptoBilis sebagai reseller resmi pada 9 Oktober setelah muncul laporan tentang dompet Ledger yang dimanipulasi dan dijual melalui bisnis yang sama.
Pelanggan yang membeli Trezor dari CryptoBilis mulai Maret 2026 berhak mendapatkan penggantian atau pengembalian dana.
Belum ada pelanggan yang melaporkan kehilangan dana, dan belum ada implan yang dikonfirmasi di luar CryptoBilis atau pada model Trezor lain.
Cara kerja implan dan alasan pembaruan firmware saja tidak cukup
Implan tersebut bukan modifikasi pada firmware Trezor atau Secure Element-nya. Menurut penjelasan teknis, implan itu berupa papan sirkuit tambahan yang dipasang di antara papan utama Safe 5 dan layarnya. Implan tersebut menyadap komunikasi antara mikrokontroler dan layar, menyalin kata-kata pemulihan yang ditampilkan saat pencadangan dompet dibuat atau saat dompet yang sudah ada dipulihkan, serta dapat merekam frasa sandi yang ditampilkan di layar dengan cara yang sama. Data yang direkam dienkripsi dan dikirim melalui jaringan seluler ke server yang dikendalikan penyerang. Implan menyimpan data dan mencoba mengirimkannya kembali saat koneksi tidak tersedia.
Sebagai gantinya, teknisi Trezor mengubah urutan perintah yang dikirim ke layar agar urutan pemicu implan tidak lagi terjadi. Dalam percakapan di X, perusahaan menjelaskan bahwa firmware dapat menyadap komunikasi antara MCU dan layar, dan bahwa mengubah urutan perintah tersebut dapat menggagalkan pemicunya. Namun, langkah ini hanya menghentikan perekaman di kemudian hari. Frasa pemulihan apa pun yang ditampilkan pada dompet terdampak sebelum pembaruan tetap telah bocor. Karena itu, pembeli CryptoBilis diminta membuat dompet baru dengan seed baru, bukan mengimpor frasa lama ke dompet perangkat keras atau perangkat lunak lain.
Pelanggan yang belum menyiapkan perangkat yang dibeli dari CryptoBilis disarankan untuk tidak mengonfigurasinya dan tidak memasukkan cadangan dompet yang sudah ada. Trezor juga mencatat bahwa implan tersebut tidak menimbulkan perbedaan eksternal yang terlihat jelas. Membuka dompet dapat merusaknya, dan perusahaan mengatakan implan yang dibuat dengan baik sulit dikenali, bahkan dengan foto referensi.
Pemangkasan 80% reseller dan aturan penanganan yang lebih ketat
Pengurangan jumlah reseller bukan respons terhadap manipulasi yang telah dikonfirmasi di mitra-mitra lain tersebut. Trezor menyebut reseller yang dicoret dapat dipercaya dan tidak menimbulkan ancaman langsung; mereka hanya tidak memenuhi persyaratan sumber pasokan, penyimpanan, dan akses yang lebih ketat, yang diberlakukan di seluruh jaringan yang tersisa. Pemeriksaan terhadap dompet dari reseller lain di wilayah tersebut tidak menemukan bukti manipulasi.
Sejak imbauan pada Oktober agar pelanggan melapor, Trezor telah menerima laporan dari 48 pembeli CryptoBilis. Pemeriksaan dilakukan melalui pengujian laboratorium atau foto bagian dalam perangkat. Semua perangkat lain yang diperiksa tidak menunjukkan tanda-tanda manipulasi.
Periode penggantian berlaku lebih lama daripada tanggal pembelian tiga unit yang teridentifikasi. Pembatasan pengiriman mungkin mengharuskan penggantian dengan model berbeda disertai pengembalian selisih harga, pengiriman ke alamat di negara lain, atau pengembalian dana. Trezor memperingatkan bahwa penipu mungkin menyamar sebagai staf dukungan dan menawarkan penggantian atau pengembalian dana. Stafnya tidak akan pernah meminta pelanggan membagikan frasa pemulihan.
AMBCrypto melaporkan bahwa seorang pelanggan menandai dugaan implan pada Safe 5 pada 28 Oktober, dua hari sebelum peringatan publik pertama Trezor; Crypto.news menyebut peringatan pertama itu dirilis pada 30 Oktober. AMBCrypto juga mencatat bahwa saat artikelnya diterbitkan pada 13 November, Trezor belum mengonfirmasi adanya kerugian pelanggan. Kedua laporan tersebut sepakat mengenai tiga perangkat yang terdampak, mekanisme firmware, dan saran untuk menggunakan seed baru.
Mengapa hal ini penting
Dompet perangkat keras dipasarkan sebagai perlindungan dari serangan daring, tetapi insiden ini menunjukkan bahwa rantai pasokan di sekitar perangkat merupakan celah serangan tersendiri. Pembeli yang membeli dari reseller mempercayai penanganan, penyimpanan, dan kontrol akses perantara tersebut, bukan hanya firmware produsennya. Keputusan Trezor untuk memperkecil jaringan resellernya mencerminkan pergeseran kepercayaan itu ke hulu, dan perbandingan perusahaan sendiri dengan laporan manipulasi Ledger sebelumnya melalui CryptoBilis menunjukkan bahwa pola ini tidak terbatas pada satu merek.
Bagi pemilik perorangan, pelajaran praktisnya adalah seed yang sudah bocor tidak dapat diamankan kembali hanya dengan memperbarui perangkat. Dompet baru dengan seed baru adalah satu-satunya cara untuk memulihkan pemisahan antara kunci pengguna dan penyerang yang mungkin sudah memiliki frasa lama.
Hal yang perlu dipantau
Trezor mengatakan pemeriksaan terhadap 48 pembeli CryptoBilis yang telah melapor masih berlangsung saat AMBCrypto menerbitkan artikelnya. Karena itu, perubahan pada jumlah tersebut atau jumlah implan yang terkonfirmasi akan menjadi pembaruan penting berikutnya. Pembeli CryptoBilis yang memenuhi syarat juga sebaiknya memantau komunikasi resmi dari Trezor Support, mengingat peringatan perusahaan tentang penipuan penyamaran.
Pertanyaan yang Sering Diajukan
Berapa banyak dompet Trezor Safe 5 yang memiliki implan?
Trezor mengonfirmasi bahwa tiga dompet Safe 5 yang dibeli dari CryptoBilis antara 20 Agustus dan 23 September 2026 berisi implan. Satu diperiksa di laboratorium Trezor, sedangkan dua lainnya teridentifikasi melalui foto yang diberikan pemiliknya.
Apakah firmware versi 2.13.1 membuat dompet yang terdampak aman?
Firmware tersebut mencegah implan yang teridentifikasi merekam informasi pada perangkat yang menjalankan pembaruan, tetapi Trezor mengatakan firmware itu tidak dapat melindungi frasa pemulihan yang sudah direkam. Pembeli CryptoBilis tetap disarankan membuat dompet baru dengan seed baru.
Siapa yang memenuhi syarat untuk mendapatkan penggantian Trezor?
Pelanggan yang membeli Trezor dari CryptoBilis mulai Maret 2026 berhak mendapatkan penggantian, pengembalian dana, atau pengiriman ke negara lain jika pengiriman dibatasi. Trezor menyarankan pelanggan menghubungi Trezor Support secara langsung dan memperingatkan bahwa penipu mungkin menyamar sebagai pihak dukungan.
Apakah ada pelanggan di luar CryptoBilis yang terdampak?
Tidak. Trezor mengatakan pemeriksaan terhadap dompet dari reseller lain di wilayah tersebut tidak menemukan tanda-tanda manipulasi, dan belum ada implan yang dikonfirmasi pada model Trezor atau reseller lain.
Artikel Trezor Memangkas 80% Reseller Setelah Tiga Implan Safe 5 ini pertama kali diterbitkan di BitcoinWorld.