Kebocoran Keplr belum berakhir — hanya beralih ke token yang di-stake, dan inilah bagian yang tak pernah diperingatkan kepada siapa pun.
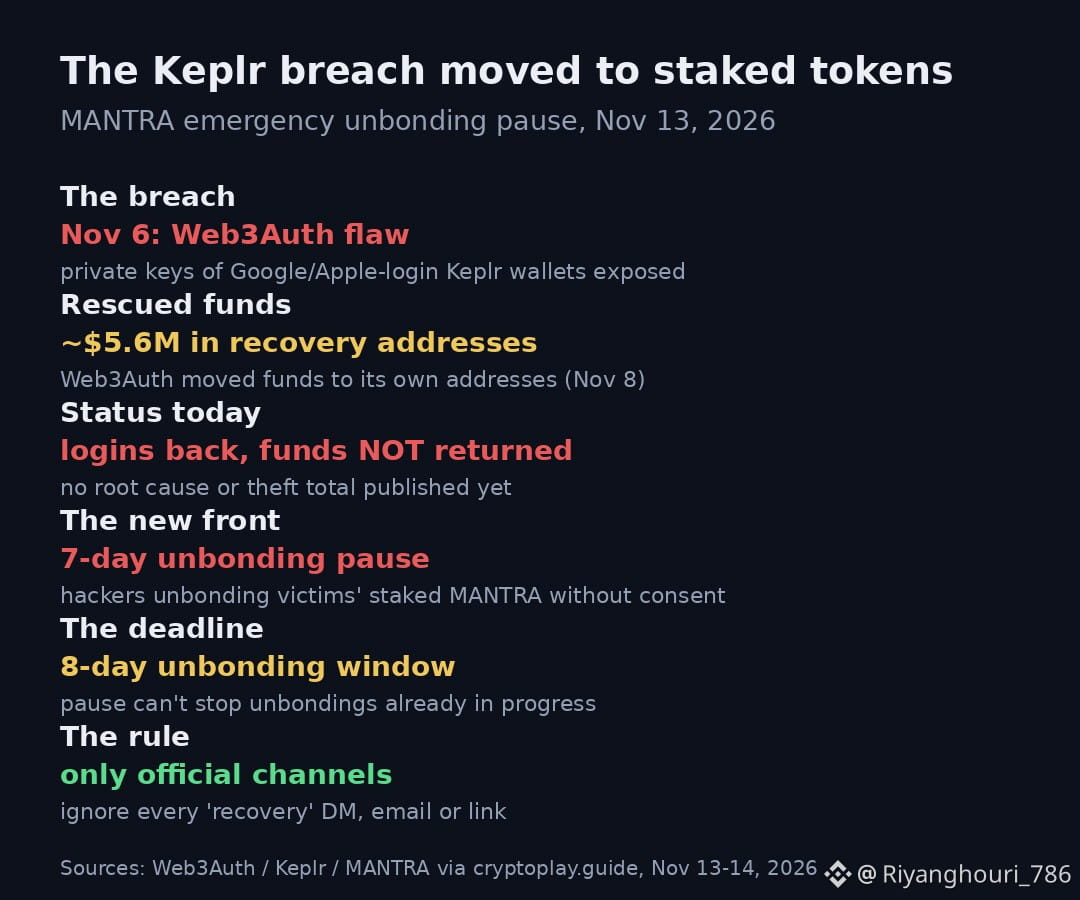
Web3Auth mengatakan hari ini bahwa pengguna lama sudah bisa login kembali, tetapi dana yang berhasil mereka selamatkan masih belum dikembalikan. Sementara itu, kemarin MANTRA mengumumkan bahwa para penyerang menggunakan kunci yang terekspos untuk melepas stake token milik korban tanpa persetujuan — setelah sebelumnya mengambil token likuid. MANTRA membekukan beberapa dompet milik peretas dan menghentikan SEMUA proses unstaking selama 7 hari.
Inilah hal penting yang perlu diketahui jika Anda melakukan staking: penghentian sementara ini tidak menghentikan proses unstaking yang sudah berlangsung. Jika $OM yang Anda stake sedang di-unstake oleh orang lain, Anda harus mendelegasikannya kembali sebelum batas waktu 8 hari berakhir, atau token tersebut akan hilang. Itu tenggat waktu, bukan sekadar peringatan.
Sekitar $5.6 juta tersimpan di alamat pemulihan Web3Auth yang dipublikasikan per 8 November, dan belum ada satu pun perusahaan yang mengumumkan penyebab utama atau total akhir pencurian tersebut. Jika dompet Keplr Anda dibuat menggunakan login Google atau Apple, periksa sekarang — dan jika Anda melakukan staking MANTRA di mana pun, periksa juga.
Kebocoran terjadi pada 6 November. Seminggu kemudian, para penyerang masih menemukan cara baru untuk menguras dana. Jika dompet Anda dibuat menggunakan login media sosial dan Anda belum memindahkan sisa dana — apa sebenarnya yang menghalangi Anda?
Web3Auth mengatakan hari ini bahwa pengguna lama sudah bisa login kembali, tetapi dana yang berhasil mereka selamatkan masih belum dikembalikan. Sementara itu, kemarin MANTRA mengumumkan bahwa para penyerang menggunakan kunci yang terekspos untuk melepas stake token milik korban tanpa persetujuan — setelah sebelumnya mengambil token likuid. MANTRA membekukan beberapa dompet milik peretas dan menghentikan SEMUA proses unstaking selama 7 hari.
Inilah hal penting yang perlu diketahui jika Anda melakukan staking: penghentian sementara ini tidak menghentikan proses unstaking yang sudah berlangsung. Jika $OM yang Anda stake sedang di-unstake oleh orang lain, Anda harus mendelegasikannya kembali sebelum batas waktu 8 hari berakhir, atau token tersebut akan hilang. Itu tenggat waktu, bukan sekadar peringatan.
Sekitar $5.6 juta tersimpan di alamat pemulihan Web3Auth yang dipublikasikan per 8 November, dan belum ada satu pun perusahaan yang mengumumkan penyebab utama atau total akhir pencurian tersebut. Jika dompet Keplr Anda dibuat menggunakan login Google atau Apple, periksa sekarang — dan jika Anda melakukan staking MANTRA di mana pun, periksa juga.
Kebocoran terjadi pada 6 November. Seminggu kemudian, para penyerang masih menemukan cara baru untuk menguras dana. Jika dompet Anda dibuat menggunakan login media sosial dan Anda belum memindahkan sisa dana — apa sebenarnya yang menghalangi Anda?