


Uber mulai menghubungi ribuan pengemudi di seluruh AS terkait insiden keamanan baru-baru ini yang melibatkan salah satu penyedia AI pihak ketiganya. Kebocoran tersebut berpotensi mengungkap data pribadi para pengemudi, termasuk detail SIM mereka. Perusahaan menjelaskan insiden itu dalam pemberitahuan yang dikirim kepada para pengemudi pada 10 November.
Bagaimana Uber mengetahui vendornya mengalami kebocoran data
Penyedia tersebut menghubungi Uber pada 9 Oktober 2026, setelah peretas memperoleh kredensial internal dan menyalahgunakannya untuk mengakses akun Uber. Uber mengatakan bahwa pihaknya segera memutus koneksi data tersebut dan memulai penyelidikan. Pada 13 Oktober, perusahaan telah memverifikasi adanya akses tanpa izin ke data pribadi para pengemudi.
Uber telah memberikan penggunanya layanan pemantauan dan bantuan penanganan penipuan gratis dari Cyberscout. Sejauh ini, belum ada penyalahgunaan yang dilaporkan.
Pemberitahuan kepada para pengemudi mengenai insiden tersebut bertanggal 10 November, yang berarti 28 hari telah berlalu sejak verifikasi dilakukan. Namun, jeda antara verifikasi dan pemberitahuan kepada pengemudi yang terdampak bukan berarti telah terjadi pelanggaran kewajiban pelaporan.
Penyedia tersebut adalah Fireworks AI, menurut laporan TechCrunch
Penyedia yang terdampak adalah Fireworks AI, perusahaan yang memberi pengembang akses ke model AI, menurut TechCrunch. Uber juga mengonfirmasi kepada media tersebut bahwa Fireworks menyimpan sebagian datanya.
Sejauh ini, angka yang dilaporkan menunjukkan 7.870 orang terdampak di tiga negara bagian: 3.430 di South Carolina, 2.567 di Massachusetts, dan 1.873 di Rhode Island. Departemen Urusan Konsumen South Carolina secara independen mengonfirmasi jumlah di negara bagiannya.
Namun, cakupan penuh kebocoran ini masih belum jelas. California dan Illinois belum merilis angkanya, sehingga total 7.870 hanya mencakup tiga negara bagian yang telah melaporkan jumlahnya. Jumlah pengemudi yang terdampak secara nasional masih belum diketahui.
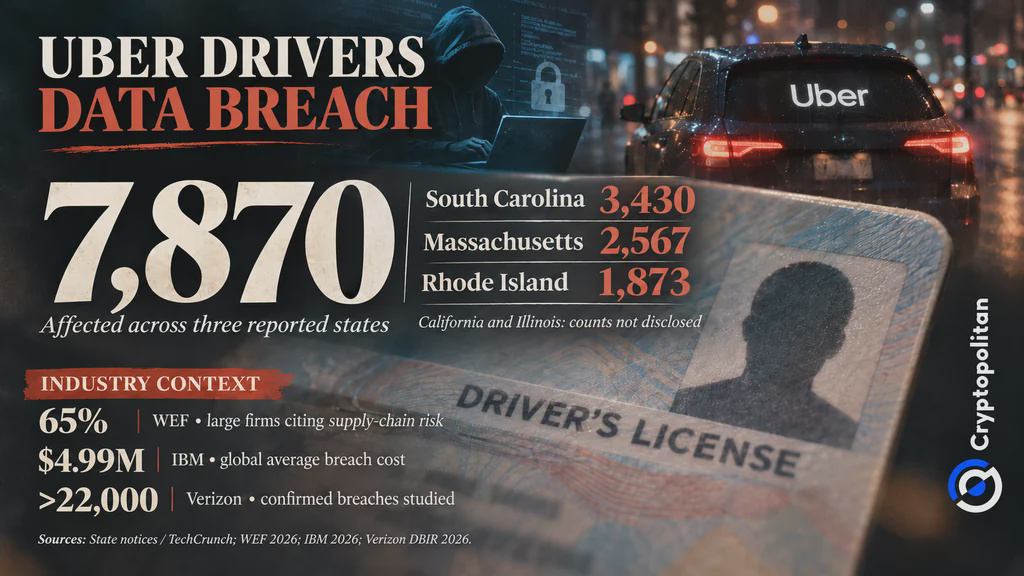 Kebocoran Data SIM Pengemudi Uber Berdampak pada 7.870 Orang di Tiga Negara Bagian Setelah Peretasan Fireworks AI
Pencurian kredensial terkait “LLMJacking”
Dalam buletinnya pada 9 November, Fireworks mengumumkan bahwa kebocoran tersebut lebih serius daripada sekadar pencurian kredensial. Informasi akun dan penagihan telah diakses. Rahasia, kumpulan data, dan model AI yang belum selesai milik sejumlah pelanggan juga telah diakses. Fireworks menyatakan bahwa nomor kartu pembayaran tidak terdampak.
Perusahaan itu juga mengungkap kebocoran lainnya. Pada 23 Oktober, penyedia layanan cloud yang menghosting sistem Fireworks menjadi korban serangan. Para peretas menggunakan akses ke layanan cloud tersebut pada hari berikutnya untuk memperoleh informasi pelanggan tambahan. Fireworks melaporkan tidak ada kebocoran lain yang berhasil setelah 25 Oktober.
Fireworks mengaitkan serangan-serangan tersebut dengan LLMJacking, skema yang memanfaatkan akses curian ke model AI. Dalam kasus terpisah, Google dan Mandiant mengungkap bahwa penggunaan AI tanpa izin menimbulkan biaya lebih dari $100.000 hanya dalam satu hari. Namun, biaya tersebut tidak terkait dengan Uber.
Mengapa kebocoran ini bukan upaya menutup-nutupi seperti pada 2016
Uber pernah mengalami kebocoran data besar sebelumnya, tetapi responsnya kali ini berbeda. Pada 2018, jaksa agung California mengumumkan penyelesaian senilai $148 juta terkait kebocoran pada 2016 yang dirahasiakan dan berdampak pada 57 juta orang. Penyidik menyatakan Uber membayar peretas $100.000 agar tetap bungkam dan tidak memberi tahu lebih dari 174.000 pengemudi California.
Kali ini, Uber mengatakan pihaknya segera memutus koneksi dengan penyedia yang terdampak, memberi tahu para pengemudi, dan menawarkan pemantauan kredit. Sejauh ini, pengungkapan kepada publik tidak menunjukkan bukti adanya upaya menutup-nutupi serupa.
Risiko pihak ketiga kini menjadi paparan yang lebih besar
Kebocoran terbaru Uber menyoroti kekhawatiran yang kian meningkat: perusahaan dapat kehilangan informasi sensitif melalui vendor yang mereka andalkan. World Economic Forum menemukan bahwa 65% perusahaan besar menganggap kerentanan pihak ketiga dan rantai pasokan sebagai tantangan terbesar mereka dalam ketahanan siber, naik dari 54% pada 2025.
Sementara itu, IBM memperkirakan rata-rata biaya kebocoran data global mencapai $4,99 juta. Verizon meneliti lebih dari 22.000 kebocoran terkonfirmasi di 145 negara. Angka-angka ini mencerminkan risiko keamanan siber yang lebih luas, bukan kerugian aktual Uber.
Cryptopolitan sebelumnya melaporkan kompromi alat AI pihak ketiga serupa yang melibatkan Vercel. Bagi Uber, masih ada tiga pertanyaan: Berapa banyak pengemudi yang terdampak secara nasional? Informasi spesifik apa yang terekspos? Perlindungan apa yang mengendalikan akses Fireworks ke data Uber? Pemberitahuan publik perusahaan tidak menjawab pertanyaan-pertanyaan ini.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Tetaplah di depan dengan buletin kami.