


Peretas Korea Utara menggunakan akun yang dicuri dari korban sebelumnya untuk mengundang target baru ke panggilan video dan memutar klip webcam yang direkam secara diam-diam, menampilkan orang-orang yang dikenal target tersebut.
Skema yang oleh FBI dikenal sebagai FaceStealer itu mencuri kripto senilai lebih dari $400 juta selama 18 bulan, kata Departemen Kehakiman pada Kamis.
Departemen tersebut melumpuhkan infrastruktur cloud FaceStealer. FBI juga menyita lebih dari 900 video webcam korban skema tersebut berdasarkan surat perintah federal.
Departemen Kehakiman AS mengatakan gangguan audio palsu menipu target agar memasang malware
DOJ mengatakan dalam sebuah siaran pers bahwa para pelaku menyasar orang-orang yang bekerja di bidang kripto dan web3. Saat seorang target bergabung, para peretas merekam webcam orang tersebut dan memutar rekaman orang yang dikenal target, sehingga seolah-olah rekan tepercaya ikut dalam panggilan itu.
Para peretas membuat video deepfake tokoh berpengaruh di bidang kripto dan web3 dengan apa yang disebut departemen itu sebagai “kecerdasan super”, lalu memutarnya dalam rapat yang sama.
Di tengah panggilan, muncul gangguan teknis palsu, misalnya target dikatakan tidak terdengar.
Lalu muncul tautan/perintah untuk “memperbaikinya”. Tanpa diketahui, tautan itu memasang malware.
Setelah komputer diretas, para peretas dapat mencuri kripto atau memanfaatkan akses target ke sistem lain. Dalam beberapa kasus, pencurian dan pengambilalihan akun terjadi berbulan-bulan hingga lebih dari setahun setelah pembobolan awal.
Para peretas juga menelusuri daftar kontak, media sosial, dan aplikasi pesan setiap korban baru. Kontak pribadi dan profesional yang ditemukan di sana menjadi target berikutnya.
“Ini mengeksploitasi kepercayaan kita terhadap platform konferensi video yang digunakan secara luas serta hubungan pribadi yang kita hargai. Jika Anda tidak bisa membayangkan skenario saat Anda mungkin menjadi korbannya, berarti Anda kurang berpikir kreatif.”
Kata Patrick Grandy, asisten direktur yang bertanggung jawab atas Kantor Lapangan FBI Los Angeles.
FaceStealer menyasar pengembang sumber terbuka saat DOJ menyita aset senilai $1,2 miliar
Pengembang perangkat lunak sumber terbuka semakin sering menjadi sasaran. Para peretas menyasar perangkat mereka dan akun repositori kode yang mereka kendalikan. Menurut DOJ, hal ini tampaknya dirancang untuk memungkinkan serangan rantai pasok.
Departemen tersebut mengatakan FaceStealer dikaitkan dengan kelompok Korea Utara bernama Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff, dan Stardust Chollima.
Pada Februari, Cryptopolitan melaporkan bahwa UNC1069 membajak akun Telegram seorang eksekutif kripto untuk memancing target mengikuti panggilan Zoom palsu. Para penyerang lalu berpura-pura ada masalah audio dan menyuruh korban menjalankan perintah pemecahan masalah.
FBI merilis laporan tentang cara kerja skema tersebut, termasuk langkah-langkah perlindungan dan saran bagi para korban. FBI juga membuat situs web FaceStealer sebagai pusat sumber informasi.
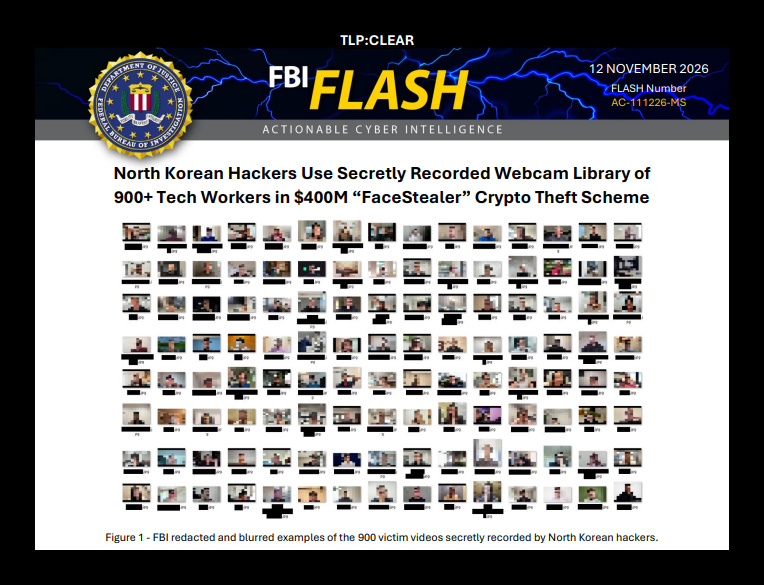 Contoh video webcam dari 900 korban yang disamarkan dan diburamkan, dari laporan FLASH FBI yang diterbitkan di IC3 pada 12 November 2026.
Penyitaan FaceStealer oleh DOJ disertai tindakan lain. DOJ memperoleh persetujuan pengadilan untuk menyita atau membekukan lebih dari $1,2 miliar yang dicuri dari Binance, sebagai bagian dari lebih dari $2,7 miliar yang sejauh ini telah dibekukan.
Departemen tersebut menyalahkan peretas militer Korea Utara yang disebutnya TraderTraitor atas penggelapan lebih dari $6 miliar dari bursa itu sekitar 29 Oktober. Korea Utara membantah terlibat.
“Pemerintah Korea Utara mendanai rezimnya yang menyimpang dan program senjata ilegalnya melalui pencurian mata uang kripto,” kata M. Scott Proctor, Wakil Asisten Jaksa Agung Utama untuk Keamanan Nasional.
TraderTraitor masih mencuci dana Binance melalui jembatan kripto, mixer, dan bursa. Upaya untuk melacak, membekukan, menyita, dan merampas dana tersebut terus berlanjut.
Para pakar kripto paling cerdas sudah membaca buletin kami. Mau ikut? Bergabunglah bersama mereka.