


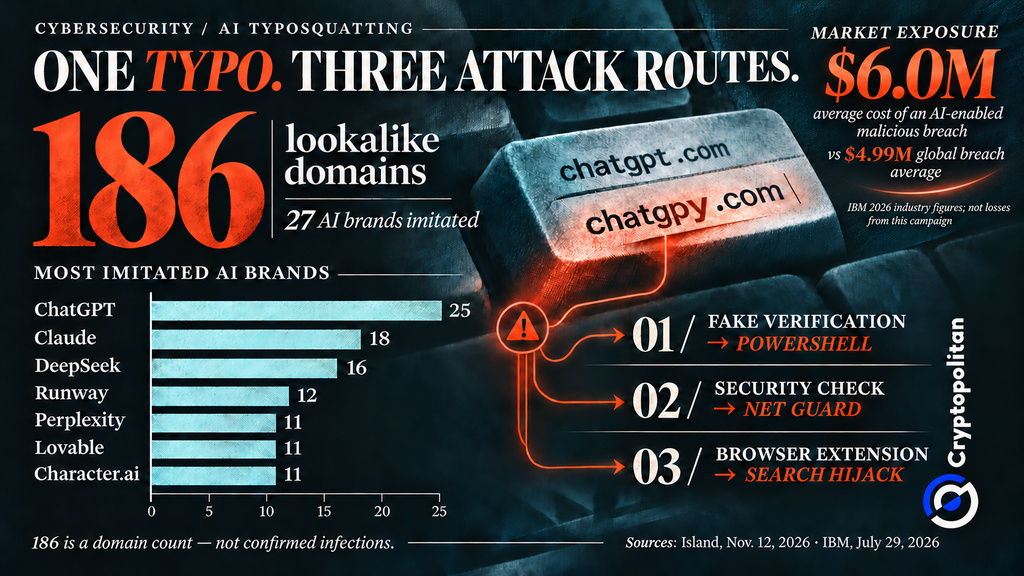
Kesalahan ejaan pada domain alat AI bisa berdampak lebih dari sekadar menampilkan halaman error. Dalam laporan yang dirilis pada 12 November, Island, perusahaan keamanan browser untuk perusahaan, menemukan 186 domain yang tampak mirip dengan domain milik 27 merek AI yang dikenal. Angka ini merujuk pada alamat web, bukan kasus infeksi yang benar-benar terkonfirmasi. Beberapa alamat mengarahkan pengguna ke halaman iklan, sementara yang lain mengirim mereka ke situs berbahaya.
Salah ketik yang mengarahkan ke tempat lain
Island menyebut metode ini “TypoPrompting.” ChatGPT adalah merek AI yang paling sering ditiru, dengan 25 domain yang mirip. Claude menyusul dengan 18, DeepSeek dengan 16, dan Runway dengan 12. Perplexity, Lovable, dan Character.ai masing-masing memiliki 11.
Tidak semua alamat yang mirip mengarah ke tujuan yang sama. Sebagian menghasilkan pendapatan iklan. Yang lain mengirim pengunjung ke broker trafik, yang menentukan tujuan pengalihan berdasarkan lokasi, browser, atau perangkat mereka.
Tiga jalur dari nama yang salah ketik hingga malware
Island menemukan bahwa ada tiga jalur yang diretas dan terkait dengan alamat-alamat yang mirip. Jalur pertama bermula dari cloude[.]ai, nama domain yang salah eja dan dikaitkan dengan Claude. Pengunjung dialihkan ke halaman verifikasi Cloudflare palsu yang meminta pengguna Windows menjalankan perintah PowerShell. Halaman ini membentuk jaringan yang melibatkan 211 domain, termasuk domain yang menyamar sebagai perusahaan yang tidak terkait dengan bisnis AI.
Jalur kedua mengarah ke “Pemeriksaan Keamanan” palsu yang mempromosikan Net Guard. Meskipun tersedia melalui Microsoft Store, Island menemukan bahwa aplikasi ini dapat membajak browser dan menjalankan skrip yang dikirim dari jarak jauh.
Jalur ketiga mencakup 30 ekstensi browser yang membajak pencarian. Dari jumlah tersebut, 13 telah dihapus, sementara 17 masih digunakan dan secara kumulatif memiliki 972.000 pengguna. Angka ini diperoleh dari daftar di toko ekstensi, bukan dari jumlah kasus infeksi yang telah dikonfirmasi.
Mengapa ClickFix lolos dari pertahanan otomatis
Pemeriksaan Cloudflare palsu ini menggunakan ClickFix. Seperti dijelaskan Microsoft, triknya adalah membuat orang menjalankan sendiri perintah berbahaya di dalam perangkat Windows yang sudah familier. Cara ini dapat membantu serangan melewati pertahanan otomatis.
Perusahaan keamanan browser Push Security mengutip angka konversi pengiriman malware ClickFix sebesar 96,3% dari Microsoft. ClickFix juga mencakup lebih dari separuh deteksi serangan bulanan Push. Kedua statistik tersebut tidak mengukur kampanye Island.
Siapa yang diuntungkan saat kunjungan berujung buruk
Bahkan kunjungan yang berhenti sebelum terjadi infeksi pun dapat menghasilkan uang. Island mengaitkan beberapa pengalihan dengan pembayaran iklan dan afiliasi melalui ID pelacakan yang sama.
Perusahaan keamanan DNS Infoblox menemukan bahwa lebih dari 90% kunjungan dalam pengujiannya terhadap domain parkir mengarah ke penipuan, perangkat lunak yang tidak diinginkan, atau malware.
Secara terpisah, perusahaan keamanan rantai pasok perangkat lunak Socket mengidentifikasi 319 ekstensi pembajak pencarian dengan sekitar 13,4 juta pengguna. Ini adalah penyelidikan terpisah, bukan korban TypoPrompting tambahan.
 186 Domain AI Palsu Menargetkan Pengguna ChatGPT dan Claude dengan Jebakan Malware
Dampak pembajakan browser bagi bisnis
Bagi bisnis, browser yang dibajak dapat menimbulkan ancaman jauh lebih besar daripada pengalihan yang tidak diinginkan. Penyerang bisa mendapatkan akses ke akun perusahaan atau sistem internal. Namun, Island belum memastikan adanya kerugian finansial akibat kampanye ini.
Temuan keamanan siber yang lebih luas menunjukkan besarnya dampak yang mungkin terjadi. Laporan Verizon tahun 2026 menyebutkan bahwa intrusi sistem merupakan pola pelanggaran data yang paling umum, dengan angka 61%. Riset IBM tahun 2026 menunjukkan bahwa pelanggaran berbahaya yang didukung AI menimbulkan kerugian rata-rata sebesar $6 juta, lebih tinggi daripada rata-rata keseluruhan sebesar $4,99 juta.
Kedua angka tersebut tidak mencakup kerugian akibat domain AI palsu milik Island. Ketika semakin banyak perusahaan ikut menggunakan perangkat AI, tinjauan OECD tahun 2026 memperingatkan bahwa keamanan digital menjadi kekhawatiran yang kian besar.
Apa yang bisa dilakukan pembaca sekarang?
Ada pula risiko lain yang lebih luas daripada sekadar salah mengetik alamat web. Dalam kampanye lain, Cryptopolitan sebelumnya melaporkan bahwa lebih dari 260.000 pengguna Chrome telah memasang setidaknya 30 ekstensi berbahaya yang menyamar sebagai asisten AI. Dalam kedua kasus tersebut, serangan menunjukkan bagaimana penyerang memanfaatkan kepercayaan orang terhadap merek AI yang familier. Langkah pencegahan yang sama dapat membantu pengguna menghindari jebakan ini. Simpan situs web AI resmi sebagai bookmark, jangan pernah menjalankan perintah terminal yang diminta oleh halaman web, dan periksa ekstensi browser yang terpasang secara rutin. Aktifkan autentikasi dua faktor untuk perlindungan tambahan. Bisnis juga sebaiknya membatasi penggunaan add-on yang tidak diizinkan.
Jangan hanya membaca berita kripto. Pahami isinya. Berlanggananlah ke buletin kami. Gratis.