Ikuti

Posting

燕寶Melissa
·
--
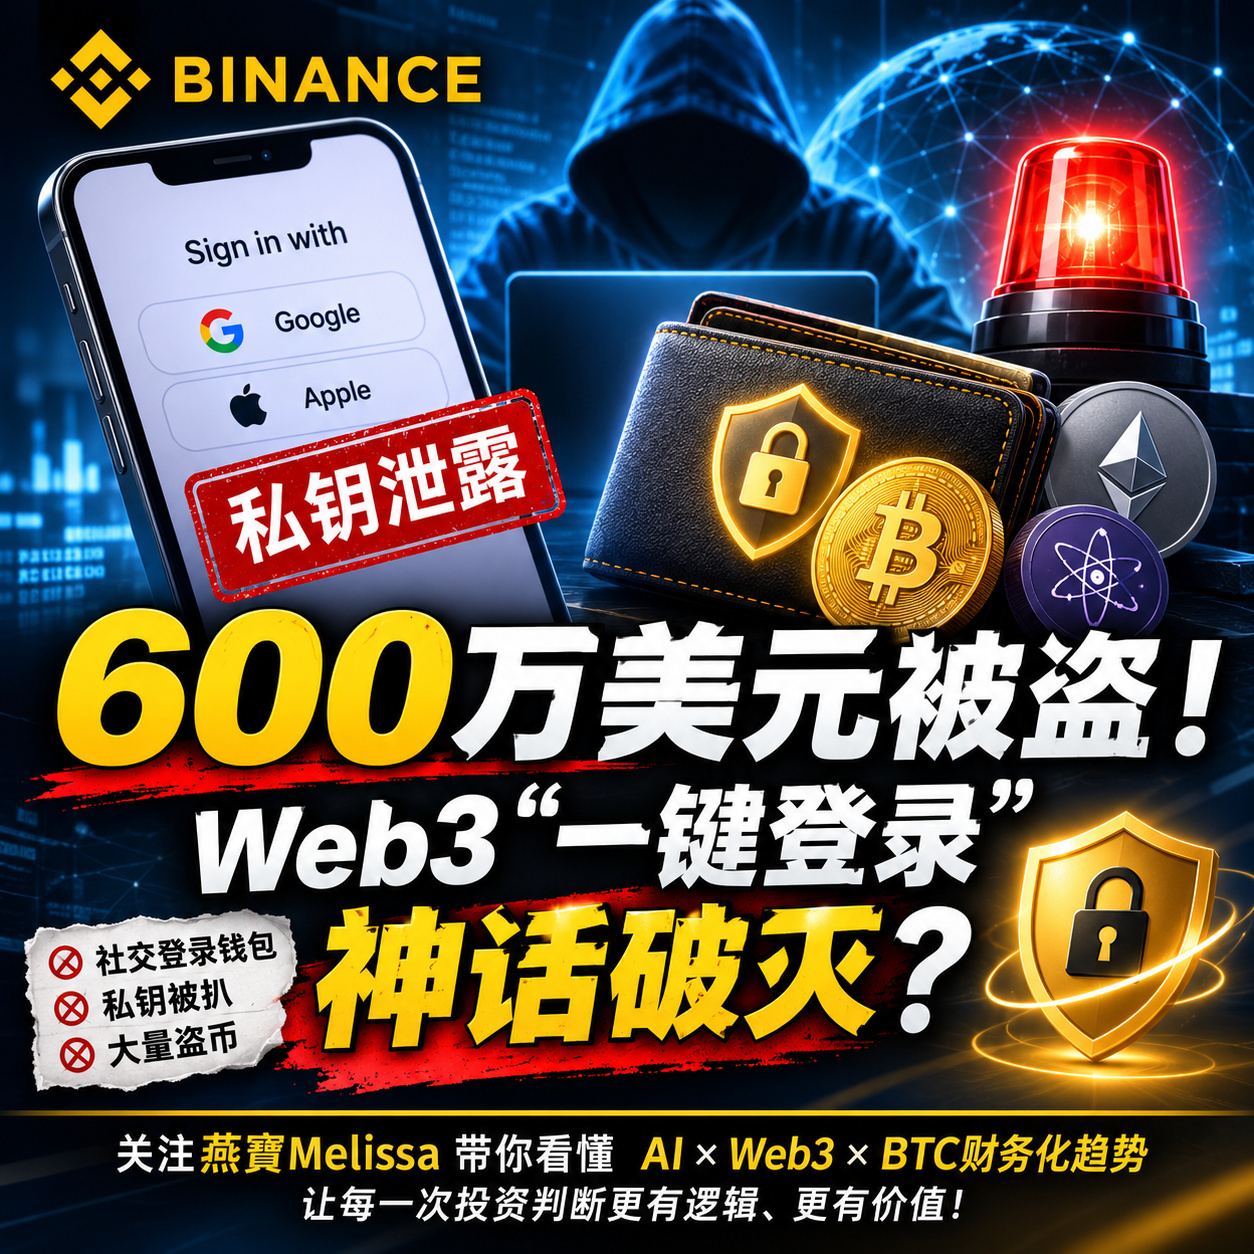
Bullish🚨 “Login sekali klik” termahal di dunia kripto: setidaknya 6 juta dolar AS dicuri!
Apakah menghilangkan frasa pemulihan benar-benar membuat dompet lebih aman?
Insiden keamanan Web3Auth telah menjadi peringatan bagi seluruh industri Web3!
Pada 6–7 November, terjadi insiden keamanan serius pada infrastruktur Web3Auth. Kunci privat dari beberapa dompet Keplr yang dibuat melalui login sosial Google / Apple bocor.
Lembaga analisis on-chain Bitquery melacak dan menemukan:
🔴 Setidaknya 44.041 dompet ekosistem Cosmos dan 7.603 dompet Injective terdampak transfer dana yang tidak wajar.
🔴 Jumlah dana yang dilacak secara on-chain mencapai setidaknya 6,01 juta dolar AS.
🔴 Keplr telah menangguhkan login Google / Apple dan bekerja sama dengan Web3Auth untuk melindungi aset melalui upaya white hat.
⚠️ Ini yang perlu diperhatikan:
Menurut penjelasan awal Keplr: dompet yang dibuat menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak insiden ini.
Sebaliknya, beberapa dompet yang menggunakan login sosial justru menjadi pihak yang paling terdampak oleh insiden keamanan ini.
Ini menunjukkan satu hal yang mudah terlewatkan:
Login yang praktis tidak berarti kunci privat aman.
Akun Google dan Apple hanyalah sarana autentikasi identitas. Yang benar-benar menentukan keamanan dompet adalah mekanisme pembuatan, penyimpanan, enkripsi, dan pemulihan kunci privat.
Insiden ini juga membuat kita berpikir ulang:
1️⃣ Bagaimana seharusnya kita menyeimbangkan kepraktisan dan keamanan?
2️⃣ Jika terjadi masalah pada infrastruktur dompet pihak ketiga, apakah pengguna benar-benar memegang kendali atas aset mereka?
3️⃣ Jika kunci privat Anda bergantung pada layanan pihak ketiga, seberapa terdesentralisasi sistem yang Anda gunakan?
Bukan kuncimu, bukan koinmu.
Ingat:
Di dunia kripto, teknologi dapat terus berkembang, tetapi keamanan aset tidak boleh dikompromikan demi kepraktisan.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB
Apakah menghilangkan frasa pemulihan benar-benar membuat dompet lebih aman?
Insiden keamanan Web3Auth telah menjadi peringatan bagi seluruh industri Web3!
Pada 6–7 November, terjadi insiden keamanan serius pada infrastruktur Web3Auth. Kunci privat dari beberapa dompet Keplr yang dibuat melalui login sosial Google / Apple bocor.
Lembaga analisis on-chain Bitquery melacak dan menemukan:
🔴 Setidaknya 44.041 dompet ekosistem Cosmos dan 7.603 dompet Injective terdampak transfer dana yang tidak wajar.
🔴 Jumlah dana yang dilacak secara on-chain mencapai setidaknya 6,01 juta dolar AS.
🔴 Keplr telah menangguhkan login Google / Apple dan bekerja sama dengan Web3Auth untuk melindungi aset melalui upaya white hat.
⚠️ Ini yang perlu diperhatikan:
Menurut penjelasan awal Keplr: dompet yang dibuat menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak insiden ini.
Sebaliknya, beberapa dompet yang menggunakan login sosial justru menjadi pihak yang paling terdampak oleh insiden keamanan ini.
Ini menunjukkan satu hal yang mudah terlewatkan:
Login yang praktis tidak berarti kunci privat aman.
Akun Google dan Apple hanyalah sarana autentikasi identitas. Yang benar-benar menentukan keamanan dompet adalah mekanisme pembuatan, penyimpanan, enkripsi, dan pemulihan kunci privat.
Insiden ini juga membuat kita berpikir ulang:
1️⃣ Bagaimana seharusnya kita menyeimbangkan kepraktisan dan keamanan?
2️⃣ Jika terjadi masalah pada infrastruktur dompet pihak ketiga, apakah pengguna benar-benar memegang kendali atas aset mereka?
3️⃣ Jika kunci privat Anda bergantung pada layanan pihak ketiga, seberapa terdesentralisasi sistem yang Anda gunakan?
Bukan kuncimu, bukan koinmu.
Ingat:
Di dunia kripto, teknologi dapat terus berkembang, tetapi keamanan aset tidak boleh dikompromikan demi kepraktisan.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB