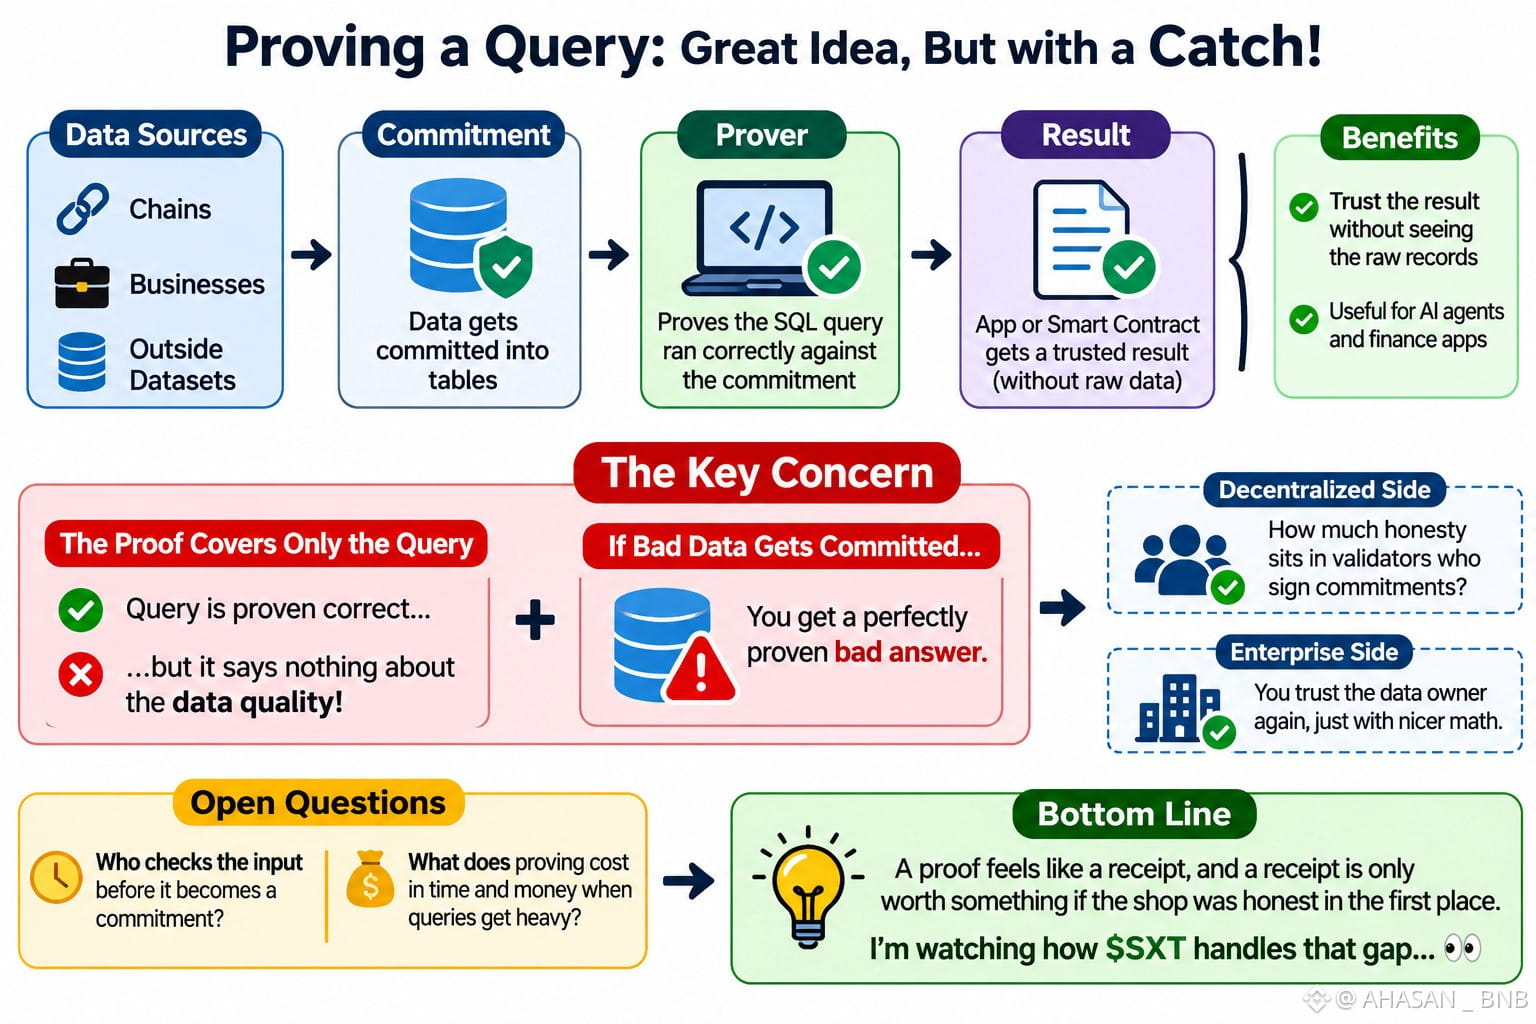
Seorang guru pernah berkata kepada saya bahwa jawaban yang benar untuk pertanyaan yang salah tetaplah jawaban yang salah, dan entah kenapa kalimat itu terlintas kembali saat saya membaca cara kerja Space and Time. Gagasannya cukup sederhana. Data dari blockchain, bisnis, atau kumpulan data eksternal dimasukkan ke dalam tabel, lalu seorang prover menunjukkan bahwa kueri SQL dijalankan dengan benar terhadap komitmen tersebut. Jadi, aplikasi atau kontrak pintar bisa memercayai hasilnya tanpa pernah melihat catatan mentahnya. Sejujurnya, bagian itu cerdik, terutama untuk agen AI dan aplikasi keuangan yang tak bisa begitu saja menyerahkan datanya 👏 Namun, inilah yang terus mengganjal saya... bukti itu hanya mencakup kuerinya, bukan data yang mendasarinya. Jika data yang buruk dimasukkan ke dalam komitmen, hasil buruk pun bisa dibuktikan dengan sempurna. Di sisi terdesentralisasi, validator menandatangani komitmen tersebut, jadi saya ingin tahu seberapa besar kejujuran yang benar-benar bisa diandalkan pada tahap itu. Di sisi perusahaan, persoalannya bahkan lebih jelas, karena perusahaan membuat komitmen lokalnya sendiri, jadi kita kembali memercayai pemilik data, hanya saja dengan matematika yang lebih canggih. Jadi, siapa yang memeriksa masukan sebelum menjadi komitmen? Dan berapa biaya pembuktian dari segi waktu dan uang saat kuerinya menjadi berat? Saya tidak bilang ini merusak apa pun. Membuktikan komputasi adalah langkah maju yang nyata, dan banyak proyek bahkan melewatkan tahap itu. Meski begitu, bagi saya bukti terasa seperti tanda terima, dan tanda terima hanya bernilai jika toko itu jujur sejak awal. Saya sedang mengamati bagaimana $SXT menangani celah itu...👀
@SpaceandTime #sxt
$AGT $MAGMA
@SpaceandTime #sxt
$AGT $MAGMA