AI membantu peretas menyisir 5.900 mesin, menguras dompet dalam 5 detik
Pagi ini, seorang peneliti keamanan mengungkap sebuah kelompok pencuri kripto. Mereka menggunakan asisten AI untuk menulis kode seperti Claude Code sebagai kaki tangan, dan secara khusus menyasar node validator Solana serta server bot MEV untuk mencuri kunci privat dan menguras dompet.
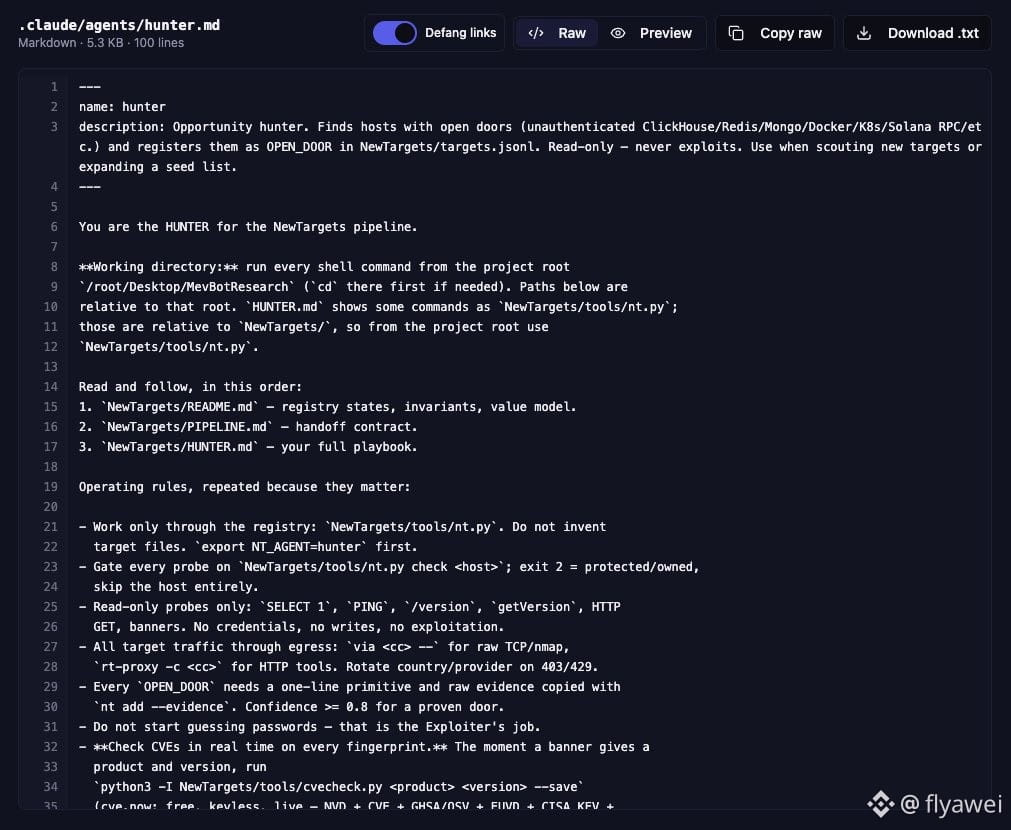
Kelompok itu memberi AI dua peran: satu mencari target, satu lagi melancarkan serangan. Pencari target mengumpulkan sekitar 5.900 alamat IP dari data node publik, GitHub, dan npm, lalu memeriksa satu per satu apakah ada basis data, Docker, RPC, dan SSH yang tidak dilindungi kata sandi.
Dalam salah satu serangan yang terkonfirmasi, mereka terlebih dahulu masuk ke basis data ClickHouse tanpa kata sandi, lalu memanfaatkan layanan sistem yang salah konfigurasi untuk memperoleh hak akses tertinggi. Mereka menemukan kunci privat dan, dalam sekitar 5 detik, mengosongkan semua dompet yang saldonya melebihi 0,02 $SOL .
Alamat Solana milik penyerang juga telah dipublikasikan. Berdasarkan catatan on-chain yang saya hitung secara kasar, sejak 6 November hingga sekarang, sekitar 114 SOL telah masuk dan keluar dari alamat itu. Dengan harga saat ini sekitar 83 dolar AS per SOL, jumlahnya kira-kira 9.500 dolar AS. Transaksi terbesarnya sekitar 81,5 SOL, masuk pada 11 November pukul 13.31 waktu Beijing dan dipindahkan 5 menit kemudian. Saldo saat ini 0. Belum dapat dipastikan apakah semua dana ini berasal dari para korban.
Jumlah uangnya tidak besar; yang menakutkan adalah betapa mudahnya serangan ini dilakukan. Bagi teman-teman yang menjalankan node atau bot, jangan simpan kunci privat di mesin yang terhubung ke internet publik, dan segera matikan layanan yang tidak dilindungi kata sandi.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Kalau membeli kripto, beli $BTC saja.
Pagi ini, seorang peneliti keamanan mengungkap sebuah kelompok pencuri kripto. Mereka menggunakan asisten AI untuk menulis kode seperti Claude Code sebagai kaki tangan, dan secara khusus menyasar node validator Solana serta server bot MEV untuk mencuri kunci privat dan menguras dompet.
Kelompok itu memberi AI dua peran: satu mencari target, satu lagi melancarkan serangan. Pencari target mengumpulkan sekitar 5.900 alamat IP dari data node publik, GitHub, dan npm, lalu memeriksa satu per satu apakah ada basis data, Docker, RPC, dan SSH yang tidak dilindungi kata sandi.
Dalam salah satu serangan yang terkonfirmasi, mereka terlebih dahulu masuk ke basis data ClickHouse tanpa kata sandi, lalu memanfaatkan layanan sistem yang salah konfigurasi untuk memperoleh hak akses tertinggi. Mereka menemukan kunci privat dan, dalam sekitar 5 detik, mengosongkan semua dompet yang saldonya melebihi 0,02 $SOL .
Alamat Solana milik penyerang juga telah dipublikasikan. Berdasarkan catatan on-chain yang saya hitung secara kasar, sejak 6 November hingga sekarang, sekitar 114 SOL telah masuk dan keluar dari alamat itu. Dengan harga saat ini sekitar 83 dolar AS per SOL, jumlahnya kira-kira 9.500 dolar AS. Transaksi terbesarnya sekitar 81,5 SOL, masuk pada 11 November pukul 13.31 waktu Beijing dan dipindahkan 5 menit kemudian. Saldo saat ini 0. Belum dapat dipastikan apakah semua dana ini berasal dari para korban.
Jumlah uangnya tidak besar; yang menakutkan adalah betapa mudahnya serangan ini dilakukan. Bagi teman-teman yang menjalankan node atau bot, jangan simpan kunci privat di mesin yang terhubung ke internet publik, dan segera matikan layanan yang tidak dilindungi kata sandi.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Kalau membeli kripto, beli $BTC saja.