Sekali tanda tangan, 300 ribu dolar AS lenyap
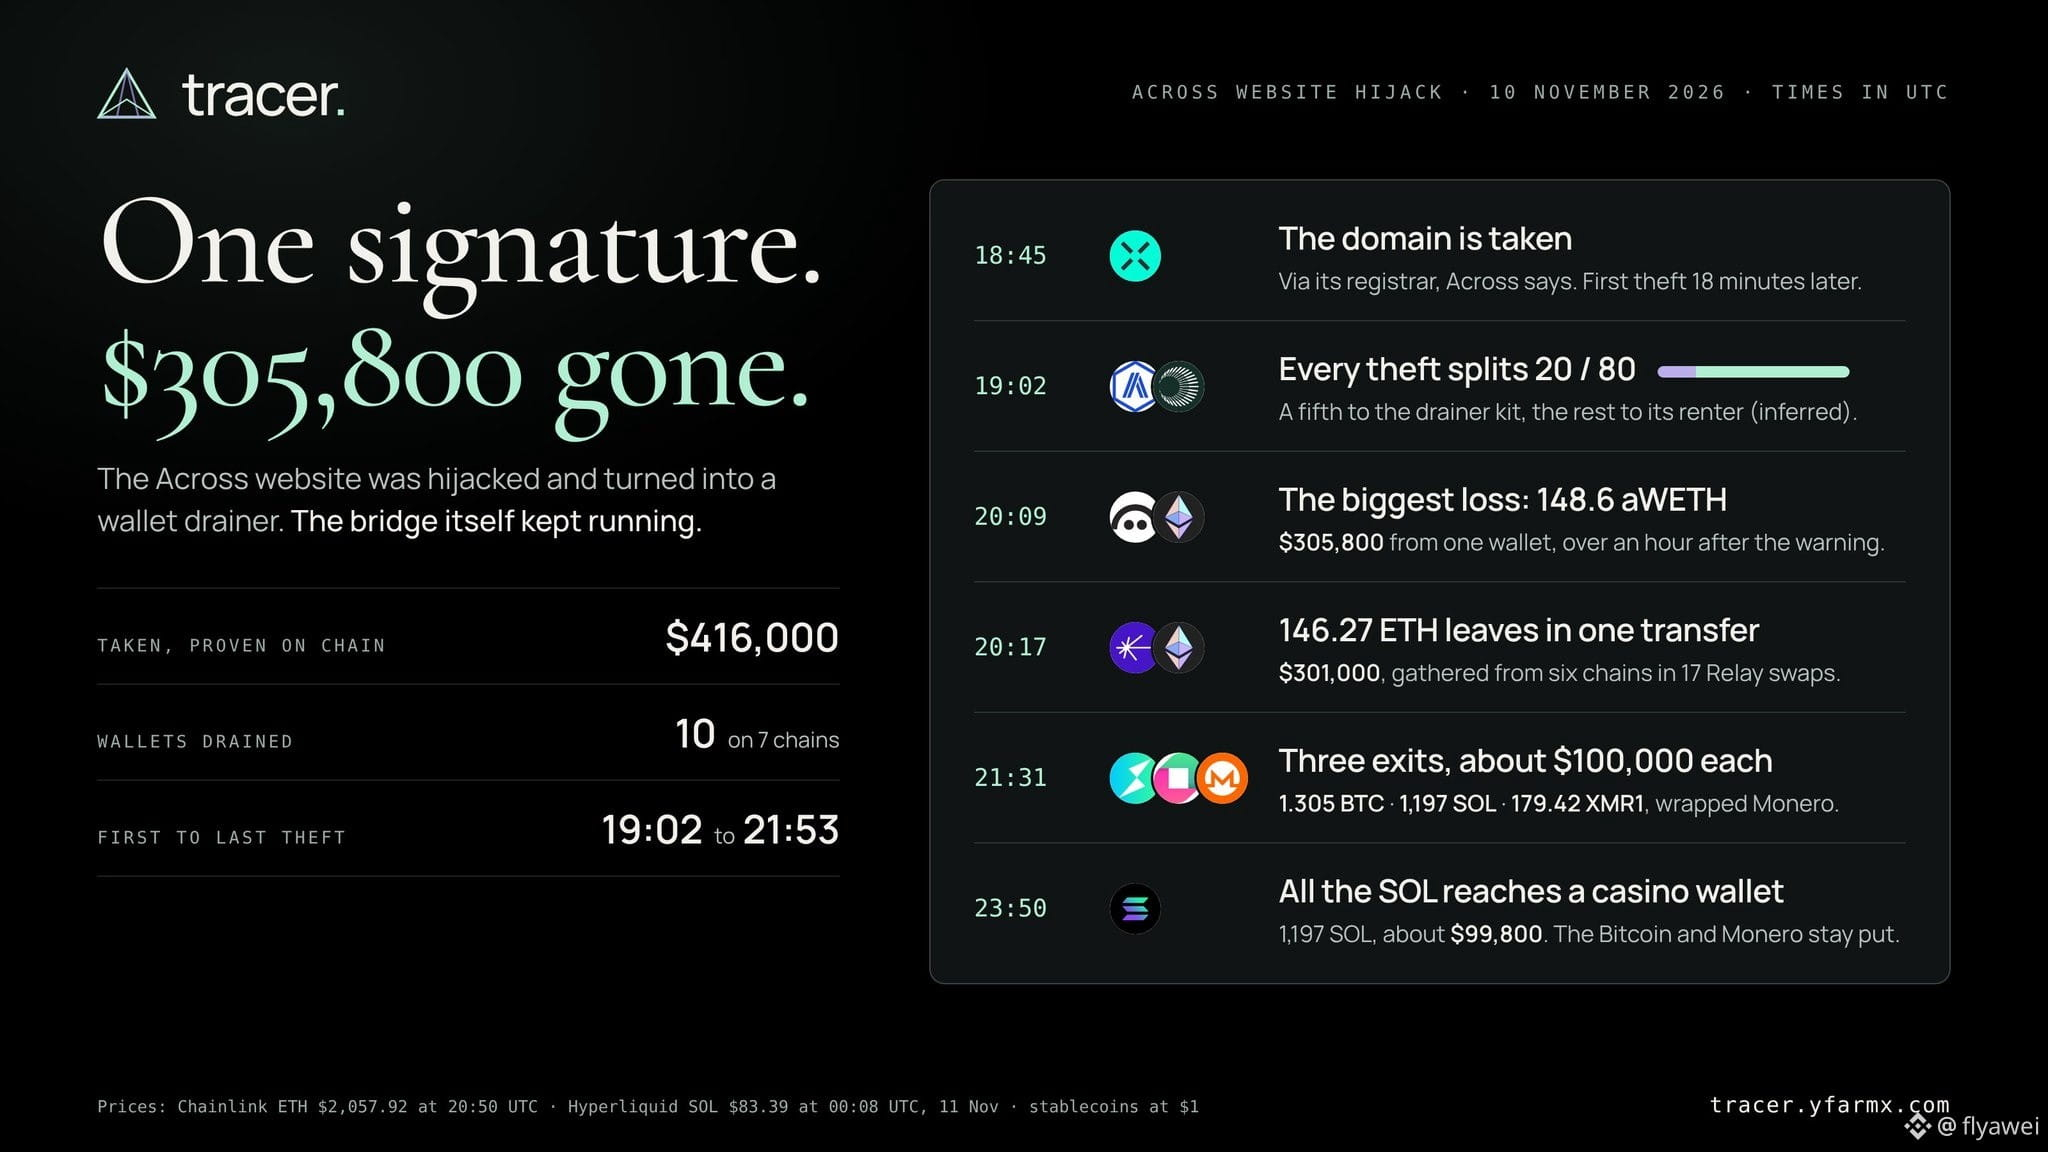
Domain situs resmi Across, jembatan lintas rantai, dibajak pada dini hari 11 November waktu Beijing. Situs palsu itu aktif selama sekitar 3 jam. Menurut perkiraan beberapa tim keamanan, total kerugian pengguna mencapai sekitar 350 ribu hingga 416 ribu dolar AS.
Sekitar pukul 02.45, seseorang melakukan rekayasa sosial terhadap registrar domain Across dan mengambil alih kendali domain, lalu mengganti situs resminya dengan halaman phishing. Kontrak jembatannya tetap beroperasi normal; yang bermasalah adalah situsnya.
Pengguna membuka alamat situs yang sudah dikenal, lalu halaman tersebut meminta mereka menandatangani izin yang tampak biasa saja. Setelah ditandatangani, pelaku bisa langsung memindahkan koin dari dompet mereka. Pencurian pertama terjadi sekitar 18 menit setelah domain diambil alih.
Pukul 03.05, pihak resmi sudah mengeluarkan peringatan agar semua orang tidak membuka situs atau menghubungkan dompet. Namun, kerugian terbesar justru terjadi lebih dari 1 jam kemudian. Sebuah dompet hanya menandatangani satu kali, tetapi lebih dari 140 ETH yang disimpan di Aave ditarik dalam beberapa transaksi. Nilainya sekitar 300 ribu dolar AS berdasarkan harga saat itu.
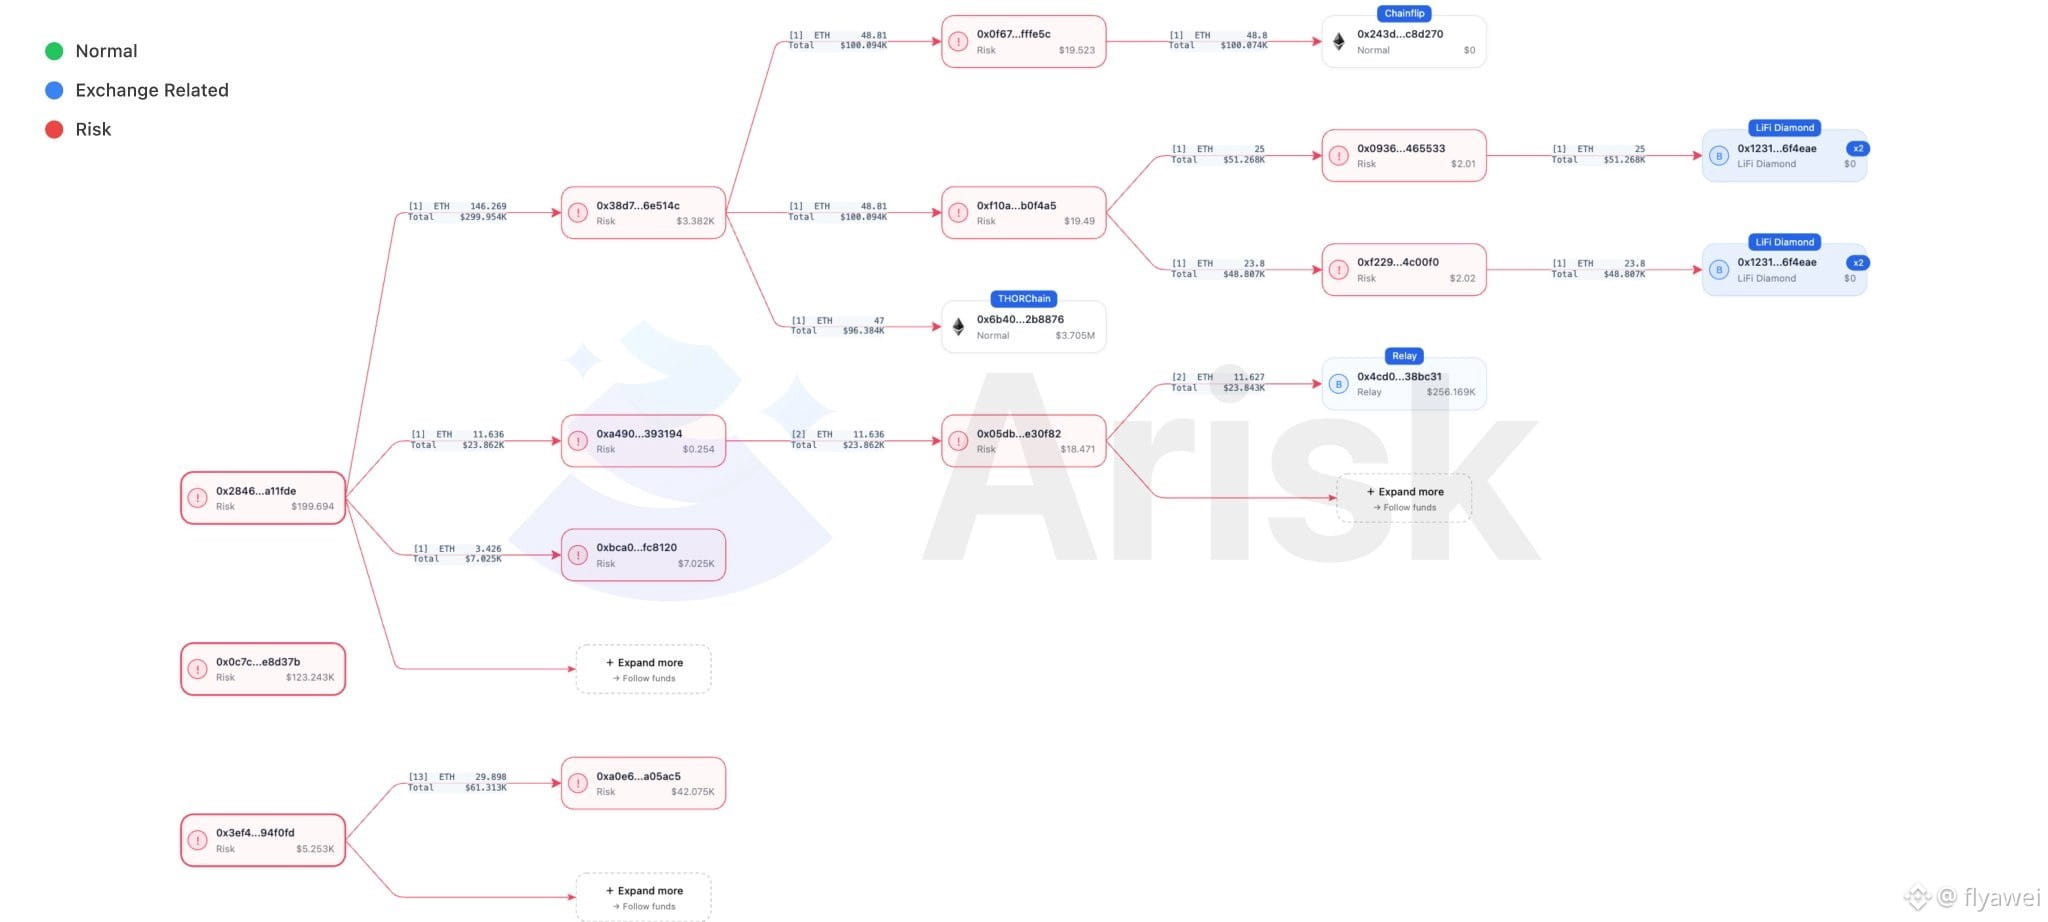
Setiap dana yang dicuri dibagi dengan rasio 2:8 ke dalam 2 alamat. Setelah itu, dana tersebut dipindahkan dari 6 blockchain menjadi ETH, lalu dipecah menjadi BTC, SOL, dan token terkait Monero untuk dikirim ke berbagai tujuan.
Lewat pukul 09.00, Across berhasil mendapatkan kembali domainnya dan berjanji akan mengganti rugi semua pengguna yang terdampak. Laporan lengkap mengenai insiden ini belum dirilis.
Menurut saya, meski alamat situs yang diketik sudah benar, kita tetap bisa masuk ke situs palsu. Sebelum menandatangani, periksa lagi isi izinnya dan segera cabut izin yang sudah tidak digunakan.
Bagi pemula, sebaiknya lebih banyak belajar dan jangan terburu-buru bertransaksi. Kalau mau beli koin, beli $BTC saja.
Domain situs resmi Across, jembatan lintas rantai, dibajak pada dini hari 11 November waktu Beijing. Situs palsu itu aktif selama sekitar 3 jam. Menurut perkiraan beberapa tim keamanan, total kerugian pengguna mencapai sekitar 350 ribu hingga 416 ribu dolar AS.
Sekitar pukul 02.45, seseorang melakukan rekayasa sosial terhadap registrar domain Across dan mengambil alih kendali domain, lalu mengganti situs resminya dengan halaman phishing. Kontrak jembatannya tetap beroperasi normal; yang bermasalah adalah situsnya.
Pengguna membuka alamat situs yang sudah dikenal, lalu halaman tersebut meminta mereka menandatangani izin yang tampak biasa saja. Setelah ditandatangani, pelaku bisa langsung memindahkan koin dari dompet mereka. Pencurian pertama terjadi sekitar 18 menit setelah domain diambil alih.
Pukul 03.05, pihak resmi sudah mengeluarkan peringatan agar semua orang tidak membuka situs atau menghubungkan dompet. Namun, kerugian terbesar justru terjadi lebih dari 1 jam kemudian. Sebuah dompet hanya menandatangani satu kali, tetapi lebih dari 140 ETH yang disimpan di Aave ditarik dalam beberapa transaksi. Nilainya sekitar 300 ribu dolar AS berdasarkan harga saat itu.
Setiap dana yang dicuri dibagi dengan rasio 2:8 ke dalam 2 alamat. Setelah itu, dana tersebut dipindahkan dari 6 blockchain menjadi ETH, lalu dipecah menjadi BTC, SOL, dan token terkait Monero untuk dikirim ke berbagai tujuan.
Lewat pukul 09.00, Across berhasil mendapatkan kembali domainnya dan berjanji akan mengganti rugi semua pengguna yang terdampak. Laporan lengkap mengenai insiden ini belum dirilis.
Menurut saya, meski alamat situs yang diketik sudah benar, kita tetap bisa masuk ke situs palsu. Sebelum menandatangani, periksa lagi isi izinnya dan segera cabut izin yang sudah tidak digunakan.
Bagi pemula, sebaiknya lebih banyak belajar dan jangan terburu-buru bertransaksi. Kalau mau beli koin, beli $BTC saja.