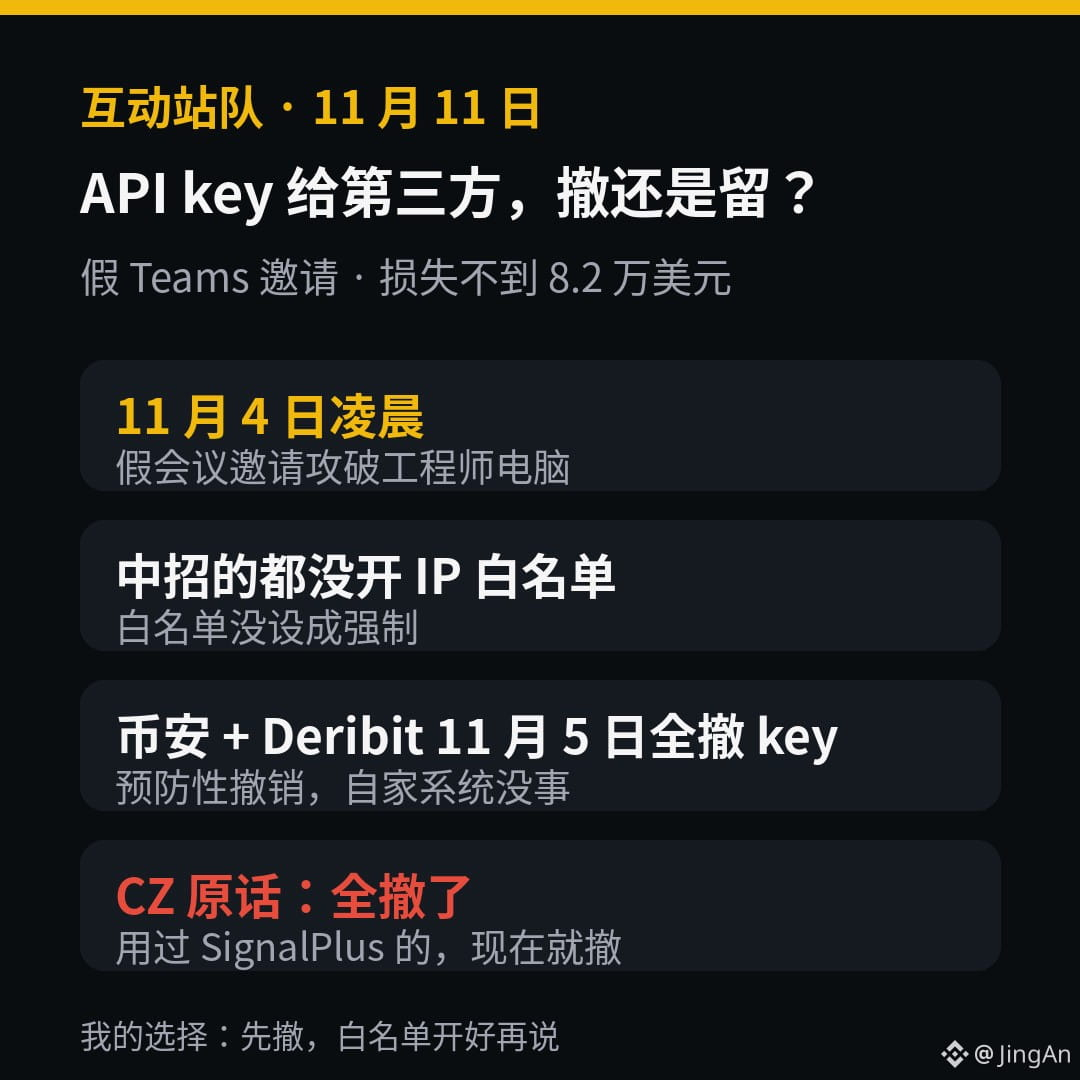
Kutipan asli CZ: Kalau pernah menggunakan SignalPlus, cabut semua API key sekarang juga.
Dini hari 4 November, penyerang meretas akun Telegram milik salah satu vendor SignalPlus.
Menyamar sebagai kenalan, mereka mengirim undangan rapat Teams palsu kepada seorang engineer.
Begitu komputer engineer itu terinfeksi, jaringan internal mereka pun berhasil ditembus.
Kerugiannya kurang dari 82 ribu dolar AS. SignalPlus mengatakan akan mengganti semuanya.
Pada 5 November, Binance ($BNB ) dan Deribit mencabut semua key SignalPlus sebagai tindakan pencegahan.
Hal pentingnya: semua akun yang terdampak tidak mengaktifkan daftar putih IP.
SignalPlus juga mengakui bahwa daftar putih tidak diwajibkan.
Cabut:
Begitu key dicabut, bot, copy trading, dan pemantauan pasar semuanya berhenti.
Biarkan:
Alat tetap berjalan, tetapi saat giliran platform yang kamu gunakan menjadi sasaran, key-mu mungkin termasuk yang dicuri.
Saran Binance cuma tiga: periksa posisi dan order terbuka langsung di bursa; sambungkan kembali setelah SignalPlus menyatakan masalah sudah teratasi; dan selalu aktifkan daftar putih IP saat membuat key.
Saya memilih mencabut—cabut key dulu, aktifkan daftar putih, baru kita lihat nanti.
Kamu pilih yang mana, cabut atau biarkan?
#KeamananAPI
Dini hari 4 November, penyerang meretas akun Telegram milik salah satu vendor SignalPlus.
Menyamar sebagai kenalan, mereka mengirim undangan rapat Teams palsu kepada seorang engineer.
Begitu komputer engineer itu terinfeksi, jaringan internal mereka pun berhasil ditembus.
Kerugiannya kurang dari 82 ribu dolar AS. SignalPlus mengatakan akan mengganti semuanya.
Pada 5 November, Binance ($BNB ) dan Deribit mencabut semua key SignalPlus sebagai tindakan pencegahan.
Hal pentingnya: semua akun yang terdampak tidak mengaktifkan daftar putih IP.
SignalPlus juga mengakui bahwa daftar putih tidak diwajibkan.
Cabut:
Begitu key dicabut, bot, copy trading, dan pemantauan pasar semuanya berhenti.
Biarkan:
Alat tetap berjalan, tetapi saat giliran platform yang kamu gunakan menjadi sasaran, key-mu mungkin termasuk yang dicuri.
Saran Binance cuma tiga: periksa posisi dan order terbuka langsung di bursa; sambungkan kembali setelah SignalPlus menyatakan masalah sudah teratasi; dan selalu aktifkan daftar putih IP saat membuat key.
Saya memilih mencabut—cabut key dulu, aktifkan daftar putih, baru kita lihat nanti.
Kamu pilih yang mana, cabut atau biarkan?
#KeamananAPI