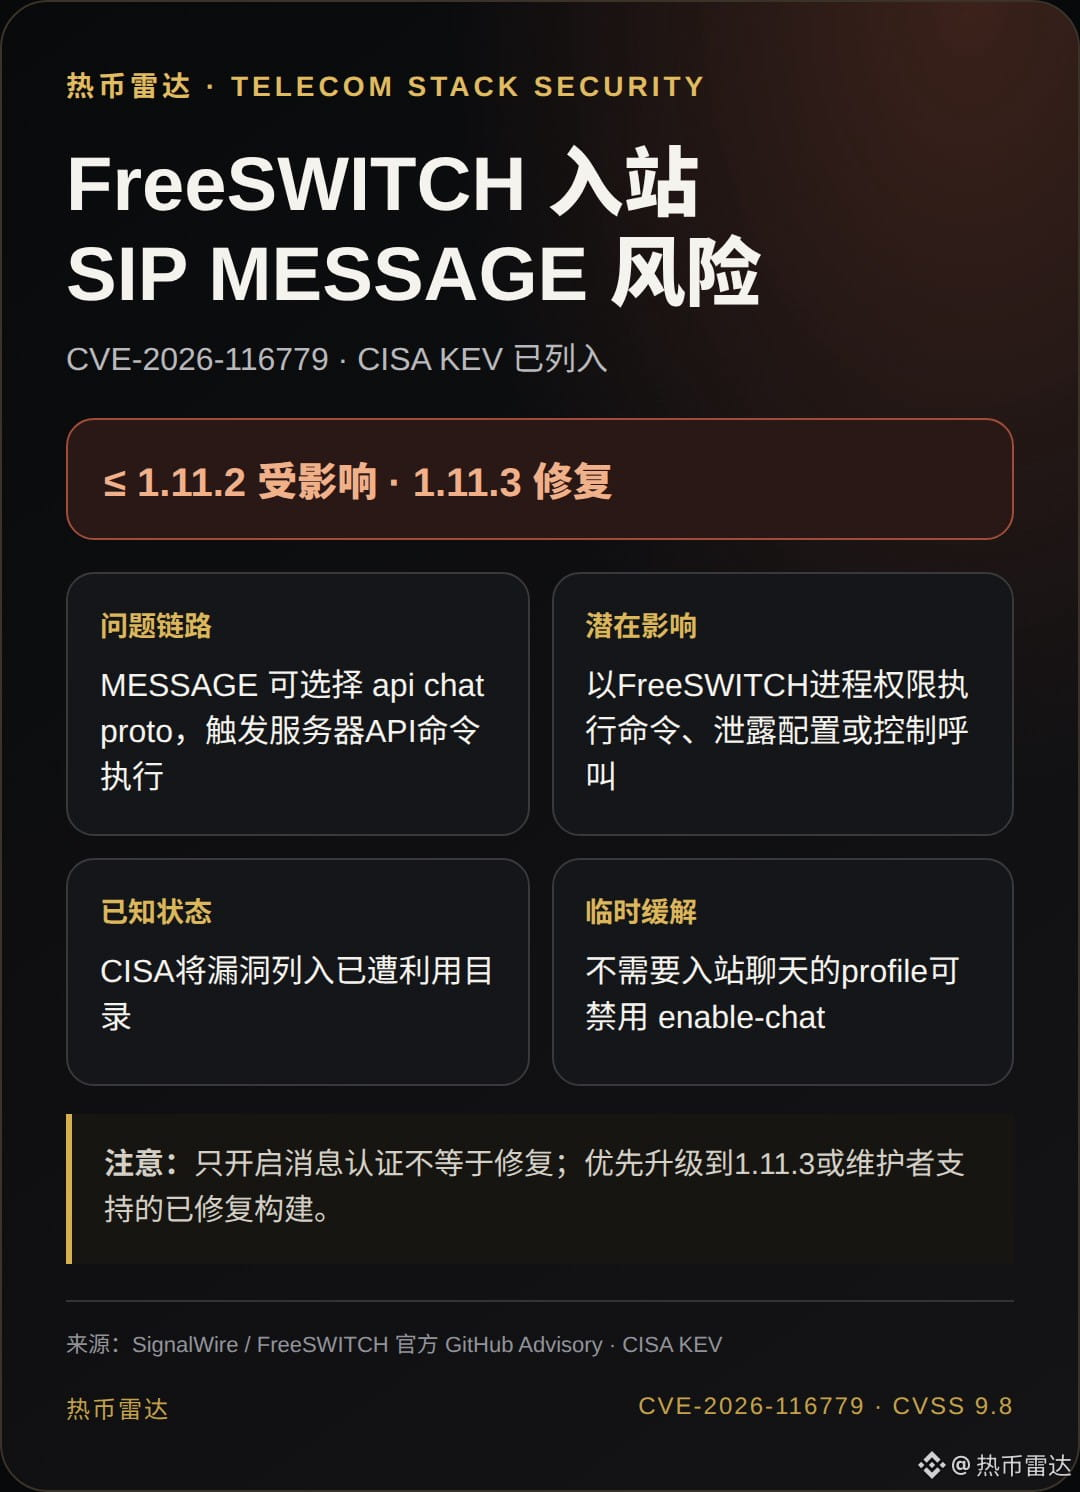
Pesan SIP MESSAGE masuk di FreeSWITCH bukan sekadar risiko obrolan: pengumuman dari pengelola menyebutkan bahwa versi 1.11.2 dan yang lebih lama memungkinkan pesan memilih protokol chat `api`, sehingga server menjalankan perintah API/OS dengan hak akses proses FreeSWITCH; CISA telah memasukkan CVE-2026-116779 ke dalam Katalog Kerentanan yang Diketahui Dieksploitasi. Versi resmi yang telah diperbaiki adalah 1.11.3; untuk profile yang belum dapat ditingkatkan dan tidak memerlukan obrolan masuk, pengelola menyarankan untuk menonaktifkan `enable-chat`. Mengaktifkan autentikasi pesan saja tidak sepenuhnya menutup jalur ini. Sumber: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Artikel ini mungkin memenuhi syarat untuk mendapatkan hadiah konten Binance Square Write to Earn. Kelayakannya mengikuti persyaratan dan aturan platform; ini bukan saran trading.
Artikel ini mungkin memenuhi syarat untuk mendapatkan hadiah konten Binance Square Write to Earn. Kelayakannya mengikuti persyaratan dan aturan platform; ini bukan saran trading.