🚨 Bridge Ethereum Ankr Diretas, Kerugian $304 Ribu – Apa yang Salah?
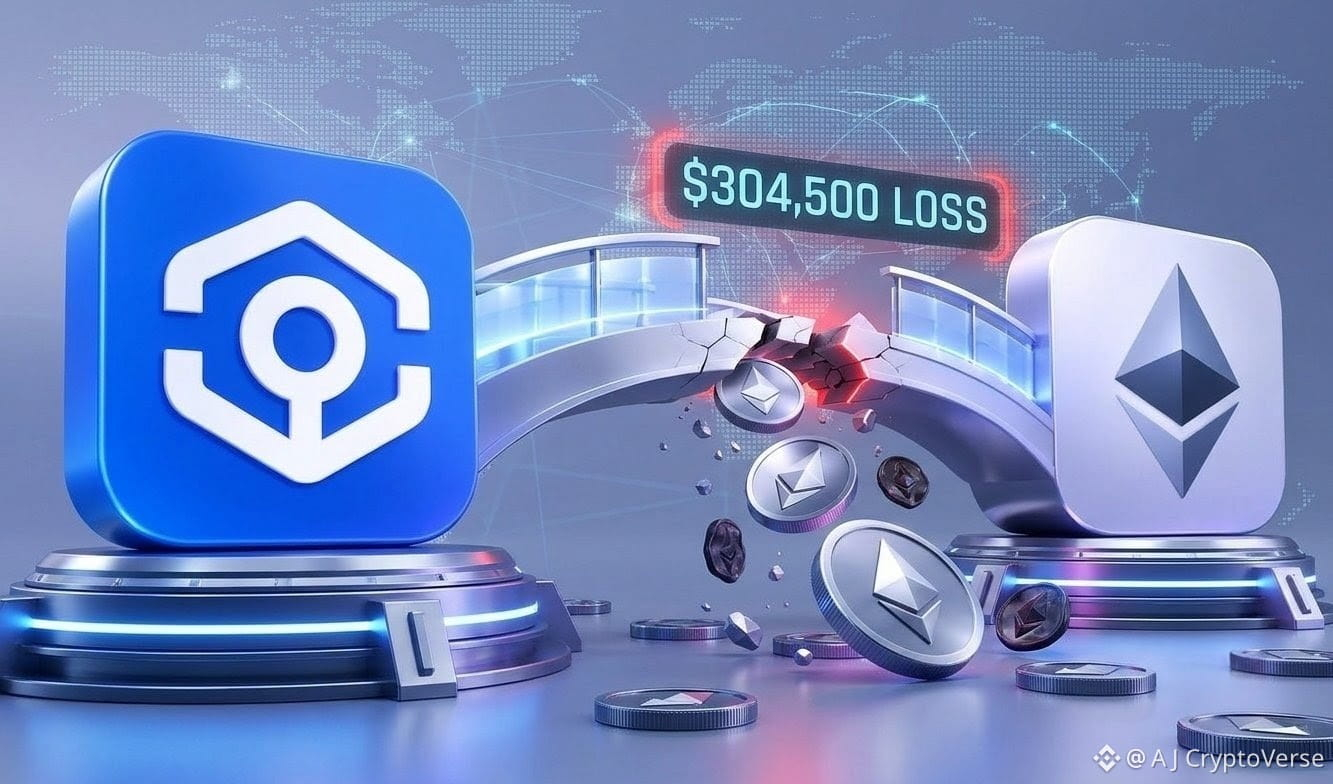
Bridge lintas-chain kembali menjadi sorotan karena alasan yang keliru. Bridge Ethereum Ankr baru-baru ini mengalami eksploitasi yang mengakibatkan kerugian sekitar $304.500 akibat celah kritis pada tanda tangan dan validasi.
Berikut poin-poin teknis utama dari laporan pascainsiden:
🔹 Celah Setoran yang Digunakan Kembali: Penyerang menargetkan setoran lama yang sah dan bernilai kecil (sekitar 0,0044 ankrETH, senilai sekitar $11) yang sudah diselesaikan. Alih-alih membuat setoran baru, mereka menggunakan kembali referensi transaksi lama.
🔹 Tanda Terima Palsu & Pemalsuan Parameter: Lima tanda terima lintas-chain palsu dibuat dengan mengubah alamat penerima, jenis token, dan jumlah penarikan—menguras persediaan bridge hanya dalam 3 menit.
🔹 Celah Validasi: Kontrak pintar bridge menerima permintaan palsu tersebut hanya karena permintaan itu memiliki tanda tangan sah dari penanda tangan konsensus tepercaya, tanpa memverifikasi apakah peristiwa setoran benar-benar terjadi atau sudah ditebus.
💡 Pelajaran bagi Pasar: Arsitektur keamanan bridge lintas-chain masih perlu pemeriksaan menyeluruh atas validasi status, bukan sekadar verifikasi tanda tangan. Tetap waspada, para trader!
#Ankr #CryptoSecurity #DeFiExploit #BlockchainSecurity #Web3News
Bridge lintas-chain kembali menjadi sorotan karena alasan yang keliru. Bridge Ethereum Ankr baru-baru ini mengalami eksploitasi yang mengakibatkan kerugian sekitar $304.500 akibat celah kritis pada tanda tangan dan validasi.
Berikut poin-poin teknis utama dari laporan pascainsiden:
🔹 Celah Setoran yang Digunakan Kembali: Penyerang menargetkan setoran lama yang sah dan bernilai kecil (sekitar 0,0044 ankrETH, senilai sekitar $11) yang sudah diselesaikan. Alih-alih membuat setoran baru, mereka menggunakan kembali referensi transaksi lama.
🔹 Tanda Terima Palsu & Pemalsuan Parameter: Lima tanda terima lintas-chain palsu dibuat dengan mengubah alamat penerima, jenis token, dan jumlah penarikan—menguras persediaan bridge hanya dalam 3 menit.
🔹 Celah Validasi: Kontrak pintar bridge menerima permintaan palsu tersebut hanya karena permintaan itu memiliki tanda tangan sah dari penanda tangan konsensus tepercaya, tanpa memverifikasi apakah peristiwa setoran benar-benar terjadi atau sudah ditebus.
💡 Pelajaran bagi Pasar: Arsitektur keamanan bridge lintas-chain masih perlu pemeriksaan menyeluruh atas validasi status, bukan sekadar verifikasi tanda tangan. Tetap waspada, para trader!
#Ankr #CryptoSecurity #DeFiExploit #BlockchainSecurity #Web3News