


Kurang dari 3 menit setelah sebuah dompet Ethereum dari blok genesis jaringan pada 2015 mengirim dana untuk pertama kalinya dalam 11 tahun, para penipu mulai membanjirinya dengan transaksi dust.
Pemiliknya memindahkan 2.154,94 ETH, yang saat itu bernilai sekitar $4,6 juta, ke alamat yang benar, mengabaikan alamat-alamat yang mirip.
Dua alamat mirip yang berakhiran 1A44 menyalin alamat penerima baru
Alamat tersebut pertama kali menerima ether di blok genesis Ethereum pada Juli 2015, lalu menerima 755 ETH lagi pada Maret 2016. Alamat itu tidak mengirim apa pun hingga Senin larut malam, ketika mengirim pembayaran uji coba senilai $106 sebesar 0,05 ETH pada pukul 22.04 UTC.
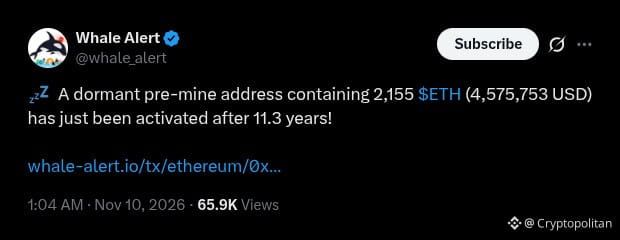
Whale Alert menandai transaksi tersebut sebagai alamat pra-penambangan yang tidak aktif dengan 2.155 ETH, yang kembali aktif setelah 11,3 tahun.
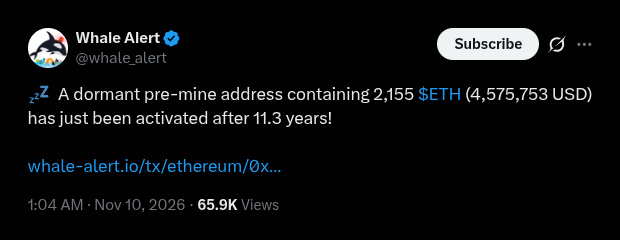 Whale Alert menandai alamat pra-penambangan yang tidak aktif dan kembali aktif setelah 11,3 tahun, seperti yang diposting oleh @whale_alert di X pada larut malam 9 November 2026 UTC.
Pengujian dipindahkan ke alamat baru yang diawali 0x1321beb8 dan diakhiri 1A44. Dalam tiga menit, dompet lama mulai menerima sejumlah kecil ETH dari dua alamat yang sengaja dibuat agar mirip dengan alamat penerima tersebut.
Yang pertama diawali 0x13211f, yang satunya lagi 0x1321FB. Keduanya diakhiri 1A44.
Kedua alamat tiruan tersebut didanai oleh akun yang diberi label “Fake_Phishing” oleh Etherscan. Alamat tiruan yang lebih aktif mengirimkan 43 pembayaran bernilai sangat kecil ke dompet genesis.
Pemilik mengirim 2.154,94 ETH ke alamat yang benar 38 menit kemudian
Pada pukul 22:20 UTC, dompet baru mengirim 0,01 ETH dan hampir seluruhnya kembali tiga menit kemudian.
38 menit setelah pengujian pertama, pada pukul 22:42 UTC, dompet lama mengirimkan seluruh 2.154,94 ETH ke alamat yang benar, 0x1321beb8. Dompet genesis kini memiliki sekitar 0,0004 ETH, sedangkan penerima memiliki sekitar 2.155 ETH.
Alamat tiruan 0x1321FB kembali mengirim pada pukul 23:03 UTC, dan alamat tiruan ketiga yang diakhiri 1A44 mengirim transfer bernilai nol pada pukul 03:36 dan 03:49 UTC pada hari Selasa.
Penipuan peracunan alamat memanfaatkan cara dompet mempersingkat alamat panjang. Alih-alih menampilkan semua 42 karakter, dompet menampilkan sesuatu seperti 0x6D90…2E48.
Penyerang membuat jutaan alamat vanity hingga salah satunya cocok dengan karakter awal dan akhir kontak asli milik target.
Mereka lalu mengirim sejumlah kecil aset atau transaksi bernilai nol, sehingga alamat palsu masuk ke riwayat transaksi terbaru korban. Jika pengguna menyalinnya untuk pembayaran berikutnya, uang akan terkirim ke penyerang.
Transfer Ethereum tidak dapat dibatalkan.
Pada Desember 2025, seorang pedagang kehilangan sekitar $50 juta dalam USDT setelah sebuah skrip meracuni riwayat transaksi tepat setelah transaksi pengujian senilai $50.
Pada Januari 2026, seorang korban mengirim 4.556 ETH ($12,25 juta) ke alamat yang dikendalikan penyerang. Korban lain kehilangan $600.000 pada Februari.
Menurut Cryptopolitan, ada lebih dari satu juta upaya peracunan di Ethereum setiap hari. Pada Januari, Citi memperingatkan bahwa spam memperbesar jumlah transaksi Ethereum yang mencapai rekor, dengan sebagian besar transfer bernilai kurang dari $1.
Jika Anda membaca ini, Anda sudah selangkah lebih maju. Tetaplah di depan dengan buletin kami.