🚨 Kepala Keamanan Binance Mengungkap Alasan Arus Keluar Senilai $6,3 Miliar Tak Bisa Dihentikan!
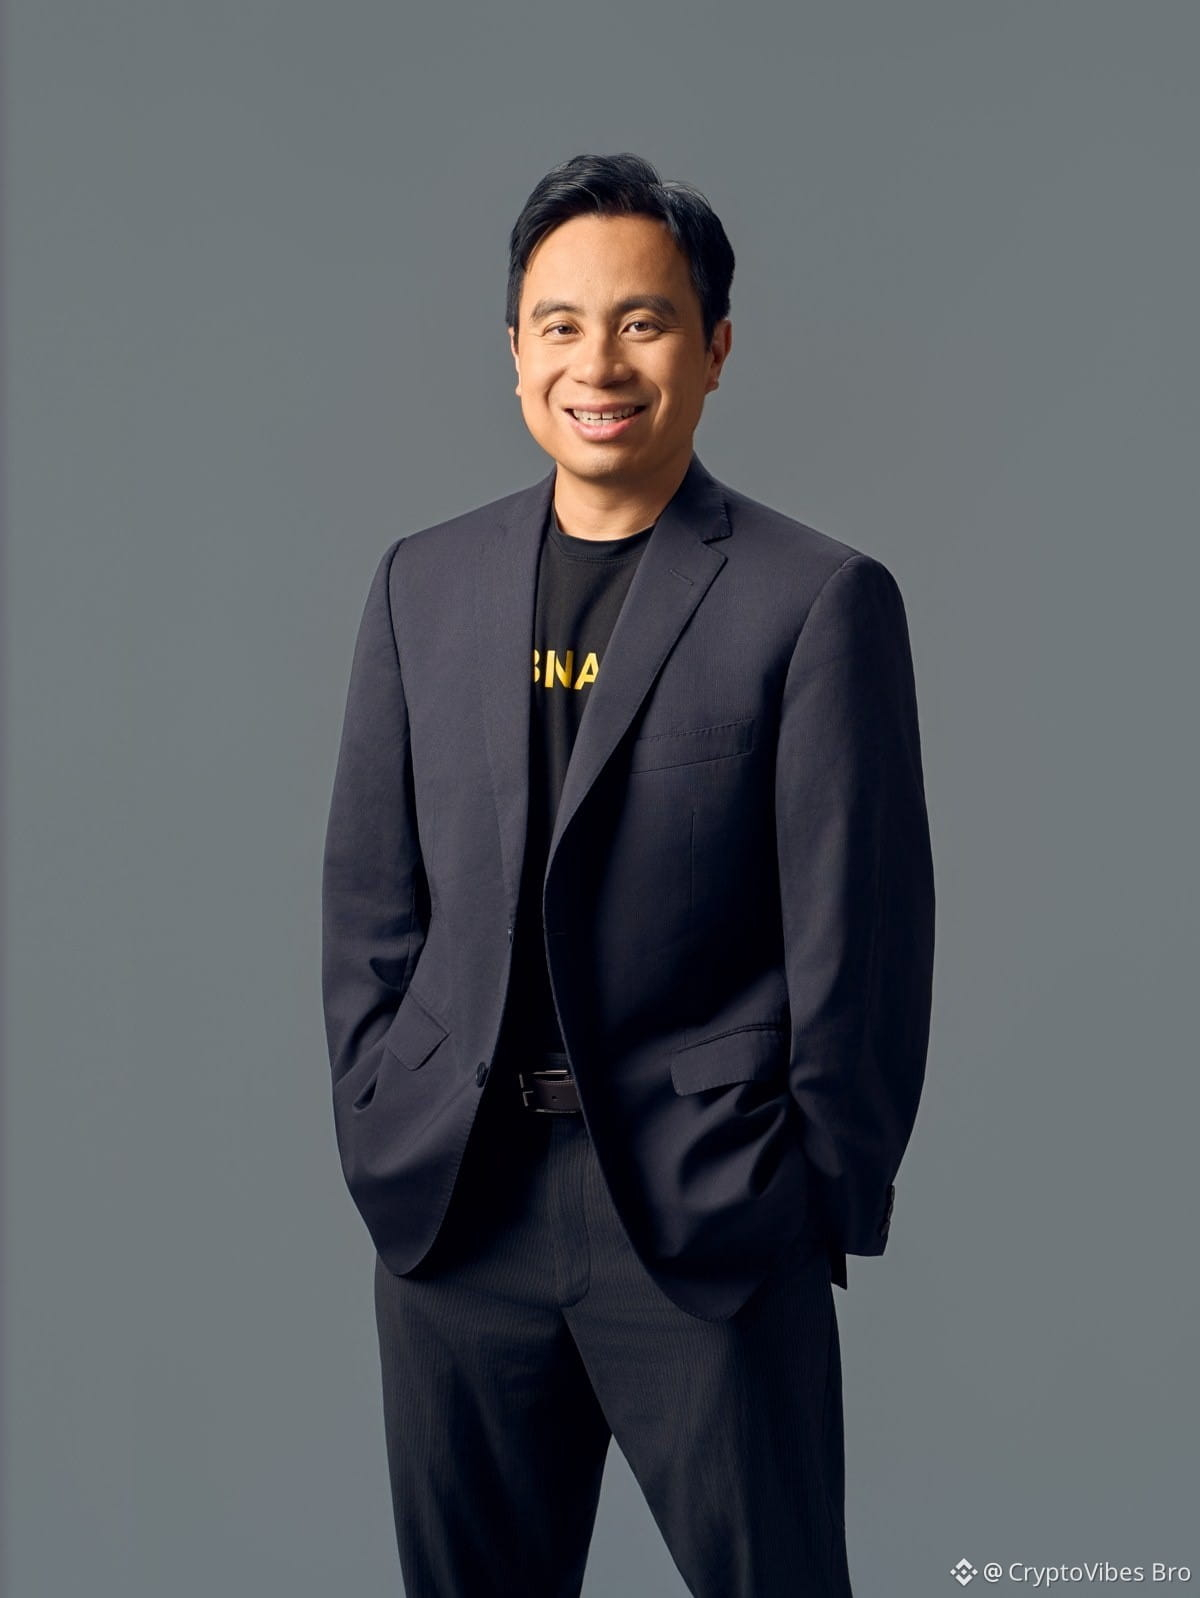
Dalam X Space malam ini, CEO bersama Binance Richard Teng dan He Yi bergabung dengan Kepala Keamanan Jimmy Su untuk membahas insiden keamanan besar pada 29 Oktober.
Jimmy Su mengungkap beberapa detail yang mengejutkan:
🔹 Di Luar Kendali Penarikan: Otorisasi transaksi para penyerang dilakukan langsung secara on-chain, melewati sistem penarikan normal Binance. Menangguhkan penarikan saja tidak akan menghentikan arus keluar tersebut.
🔹 Kerumitan Dompet MPC: Dompet panas Binance menggunakan teknologi Multi-Party Computation (MPC), yang berarti tidak ada satu kunci privat pun yang dapat langsung mencabut otorisasi tersebut.
🔹 Berjam-jam untuk Merespons: Tim keamanan harus mengembangkan proses pencabutan darurat, yang memerlukan beberapa jam untuk mengendalikan situasi.
🔹 Malware Zero-Day: Serangan tersebut dilaporkan melibatkan malware zero-day yang saat itu gagal dideteksi oleh perlindungan endpoint pihak ketiga yang sudah ada.
Insiden ini menimbulkan pertanyaan serius tentang keamanan dompet kripto, sistem tanggap darurat, dan risiko serangan siber canggih.
Pertanyaan besarnya: Bagaimana bursa kripto besar sekalipun dapat memperkuat keamanannya terhadap ancaman yang mungkin luput dari perlindungan tradisional?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews
Dalam X Space malam ini, CEO bersama Binance Richard Teng dan He Yi bergabung dengan Kepala Keamanan Jimmy Su untuk membahas insiden keamanan besar pada 29 Oktober.
Jimmy Su mengungkap beberapa detail yang mengejutkan:
🔹 Di Luar Kendali Penarikan: Otorisasi transaksi para penyerang dilakukan langsung secara on-chain, melewati sistem penarikan normal Binance. Menangguhkan penarikan saja tidak akan menghentikan arus keluar tersebut.
🔹 Kerumitan Dompet MPC: Dompet panas Binance menggunakan teknologi Multi-Party Computation (MPC), yang berarti tidak ada satu kunci privat pun yang dapat langsung mencabut otorisasi tersebut.
🔹 Berjam-jam untuk Merespons: Tim keamanan harus mengembangkan proses pencabutan darurat, yang memerlukan beberapa jam untuk mengendalikan situasi.
🔹 Malware Zero-Day: Serangan tersebut dilaporkan melibatkan malware zero-day yang saat itu gagal dideteksi oleh perlindungan endpoint pihak ketiga yang sudah ada.
Insiden ini menimbulkan pertanyaan serius tentang keamanan dompet kripto, sistem tanggap darurat, dan risiko serangan siber canggih.
Pertanyaan besarnya: Bagaimana bursa kripto besar sekalipun dapat memperkuat keamanannya terhadap ancaman yang mungkin luput dari perlindungan tradisional?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews