⁉️KEPLR × WEB3AUTH: SAAT LOGIN SOSIAL MEMBOCORKAN KUNCI PRIVAT⁉️
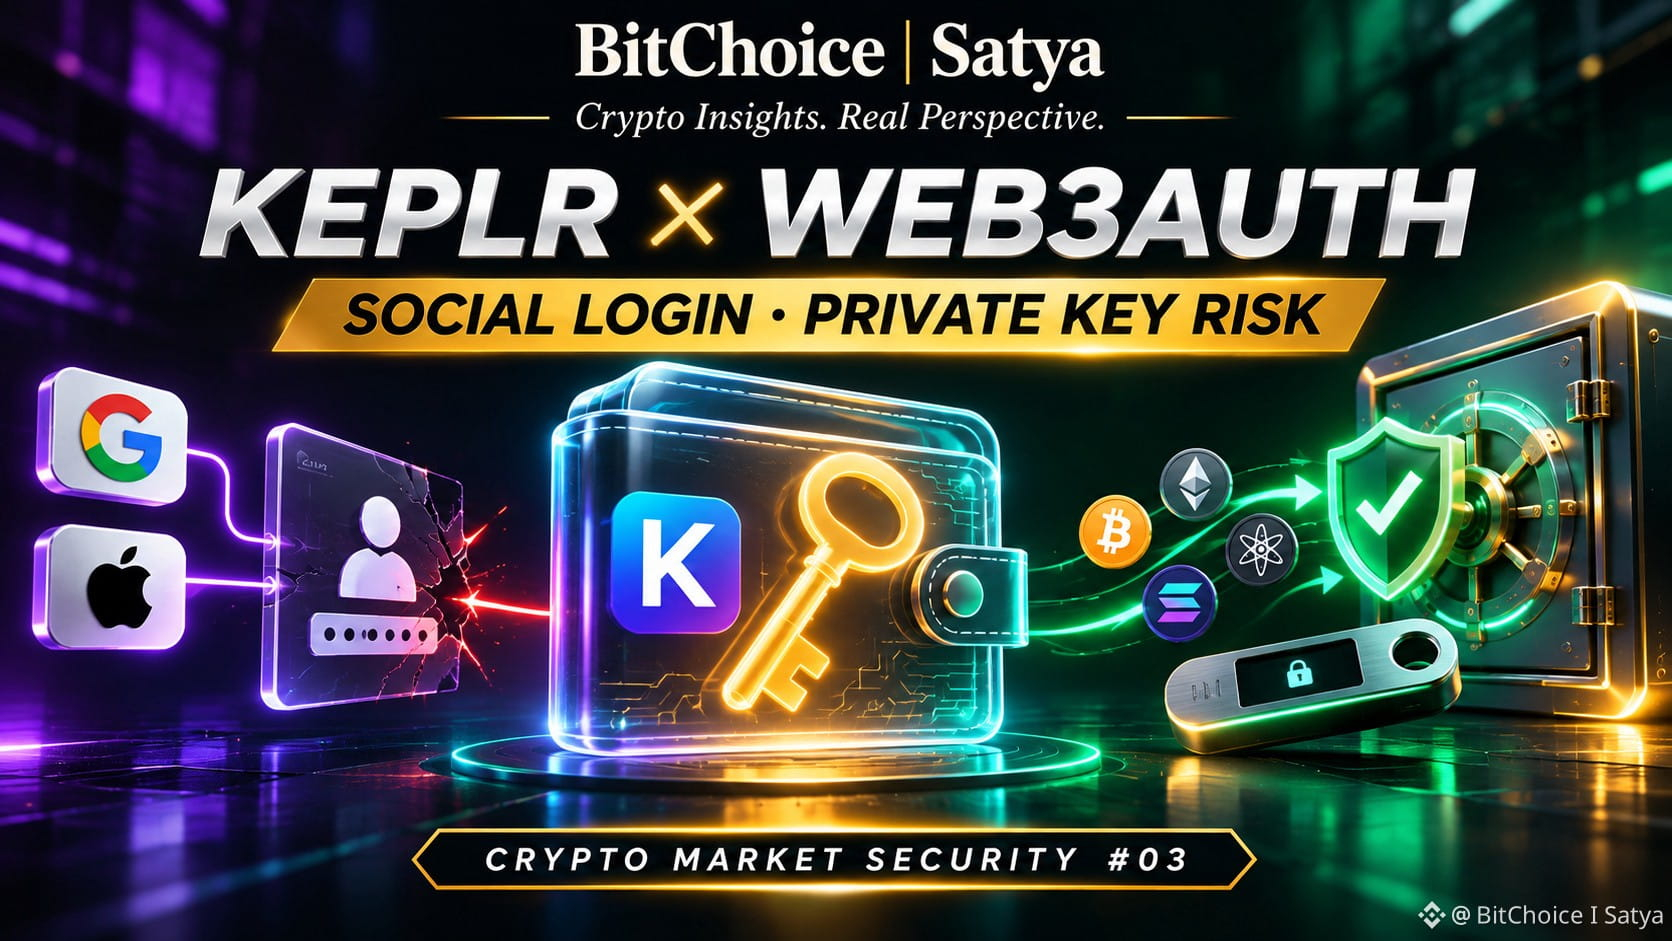
Insiden keamanan yang melibatkan Keplr dan Web3Auth mengungkap kerentanan kritis dalam autentikasi dompet kripto.
APA YANG TERJADI?
Kerentanan pada infrastruktur Web3Auth mengekspos kunci privat yang terkait dengan sejumlah dompet Keplr yang dibuat melalui Login Google atau Apple.
Keplr memperingatkan pengguna yang terdampak agar berhenti menyetor dana dan memindahkan aset yang masih dapat diakses ke dompet baru yang lebih aman.
Menurut Keplr, dompet yang dibuat dengan frasa pemulihan atau dompet perangkat keras tidak terdampak oleh kerentanan khusus ini.
PERTANYAAN SENILAI $6 JUTA
Analisis blockchain awal mengidentifikasi transfer mencurigakan senilai sekitar $6 juta.
Namun, tidak semua transfer tersebut dikonfirmasi sebagai pencurian.
Web3Auth melaporkan telah melakukan operasi pemulihan whitehat dengan memindahkan aset yang rentan ke dompet pemulihan yang telah ditentukan.
Sekitar $5,6 juta dilaporkan berada di alamat pemulihan per 8 November.
Jumlah akhir yang benar-benar dicuri masih belum dikonfirmasi.
MENGAPA INI PENTING?
• Login sosial menambah ketergantungan pada mekanisme autentikasi lain.
• Infrastruktur pengelolaan kunci yang dibobol dapat mengekspos aplikasi dompet yang sebenarnya aman.
• Transfer pemulihan darurat bisa tampak seperti aktivitas berbahaya jika alamat tujuan belum diverifikasi.
• Pengguna menghadapi risiko phishing tambahan selama insiden keamanan.
BITCHOICE | PERSPEKTIF SATYA:
Keamanan penyimpanan mandiri tidak hanya bergantung pada kriptografi blockchain.
Cara kunci privat dibuat, dilindungi, dan dipulihkan sama pentingnya.
Autentikasi yang praktis tidak boleh menjadi titik kegagalan tunggal yang tersembunyi.
Ujian sesungguhnya adalah apakah penyedia dompet dapat menggabungkan proses orientasi yang mudah diakses dengan keamanan yang dapat diverifikasi secara independen.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
Insiden keamanan yang melibatkan Keplr dan Web3Auth mengungkap kerentanan kritis dalam autentikasi dompet kripto.
APA YANG TERJADI?
Kerentanan pada infrastruktur Web3Auth mengekspos kunci privat yang terkait dengan sejumlah dompet Keplr yang dibuat melalui Login Google atau Apple.
Keplr memperingatkan pengguna yang terdampak agar berhenti menyetor dana dan memindahkan aset yang masih dapat diakses ke dompet baru yang lebih aman.
Menurut Keplr, dompet yang dibuat dengan frasa pemulihan atau dompet perangkat keras tidak terdampak oleh kerentanan khusus ini.
PERTANYAAN SENILAI $6 JUTA
Analisis blockchain awal mengidentifikasi transfer mencurigakan senilai sekitar $6 juta.
Namun, tidak semua transfer tersebut dikonfirmasi sebagai pencurian.
Web3Auth melaporkan telah melakukan operasi pemulihan whitehat dengan memindahkan aset yang rentan ke dompet pemulihan yang telah ditentukan.
Sekitar $5,6 juta dilaporkan berada di alamat pemulihan per 8 November.
Jumlah akhir yang benar-benar dicuri masih belum dikonfirmasi.
MENGAPA INI PENTING?
• Login sosial menambah ketergantungan pada mekanisme autentikasi lain.
• Infrastruktur pengelolaan kunci yang dibobol dapat mengekspos aplikasi dompet yang sebenarnya aman.
• Transfer pemulihan darurat bisa tampak seperti aktivitas berbahaya jika alamat tujuan belum diverifikasi.
• Pengguna menghadapi risiko phishing tambahan selama insiden keamanan.
BITCHOICE | PERSPEKTIF SATYA:
Keamanan penyimpanan mandiri tidak hanya bergantung pada kriptografi blockchain.
Cara kunci privat dibuat, dilindungi, dan dipulihkan sama pentingnya.
Autentikasi yang praktis tidak boleh menjadi titik kegagalan tunggal yang tersembunyi.
Ujian sesungguhnya adalah apakah penyedia dompet dapat menggabungkan proses orientasi yang mudah diakses dengan keamanan yang dapat diverifikasi secara independen.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ