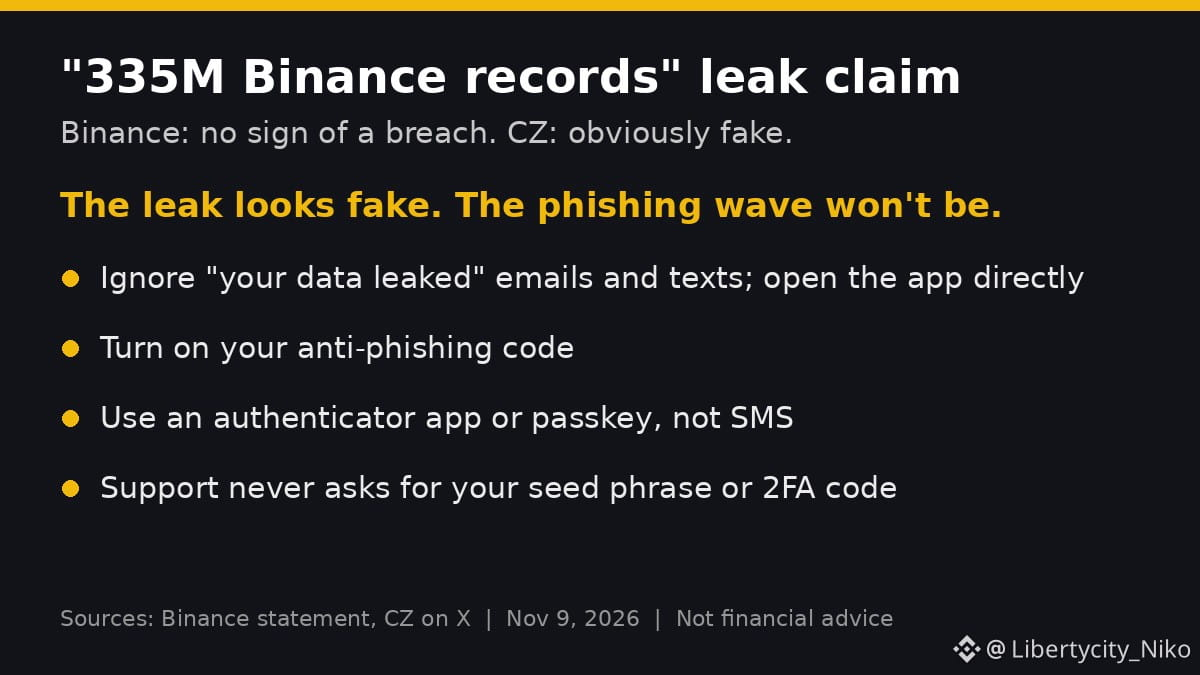
Sekelompok pihak yang menyebut diri mereka ShinyHunters mengklaim memiliki 335 juta data pengguna Binance, termasuk kunci privat, dan meminta $900.000 untuk data tersebut. Binance mengatakan tidak menemukan tanda-tanda kebocoran dan menegaskan bahwa mereka tidak menyimpan kunci privat pengguna atau kata sandi dalam teks biasa. CZ menyebut klaim itu jelas-jelas palsu: siapa pun yang memiliki kunci asli akan memindahkan dananya, bukan menjual sebuah file.
Menurut saya, kebocoran ini palsu. Namun, upaya phishing yang menyusul tidak akan palsu. Waspadai email dan pesan teks yang mengatakan data Anda bocor dan Anda perlu "memverifikasi" akun.
Yang saya lakukan:
- Mengabaikan setiap tautan pemberitahuan kebocoran dan membuka aplikasi secara langsung
- Mengaktifkan kode anti-phishing agar email Binance yang asli menampilkannya
- Menggunakan aplikasi autentikator atau passkey, bukan SMS
- Mengingat bahwa tim dukungan tidak pernah meminta frasa pemulihan atau kode 2FA
Membuat klaim kebocoran palsu tidak membutuhkan biaya. Satu klik yang keliru bisa membuat Anda kehilangan segalanya.
$BNB #Binance #CryptoSecurity #Phishing #SAFU
Bukan nasihat keuangan.
Menurut saya, kebocoran ini palsu. Namun, upaya phishing yang menyusul tidak akan palsu. Waspadai email dan pesan teks yang mengatakan data Anda bocor dan Anda perlu "memverifikasi" akun.
Yang saya lakukan:
- Mengabaikan setiap tautan pemberitahuan kebocoran dan membuka aplikasi secara langsung
- Mengaktifkan kode anti-phishing agar email Binance yang asli menampilkannya
- Menggunakan aplikasi autentikator atau passkey, bukan SMS
- Mengingat bahwa tim dukungan tidak pernah meminta frasa pemulihan atau kode 2FA
Membuat klaim kebocoran palsu tidak membutuhkan biaya. Satu klik yang keliru bisa membuat Anda kehilangan segalanya.
$BNB #Binance #CryptoSecurity #Phishing #SAFU
Bukan nasihat keuangan.