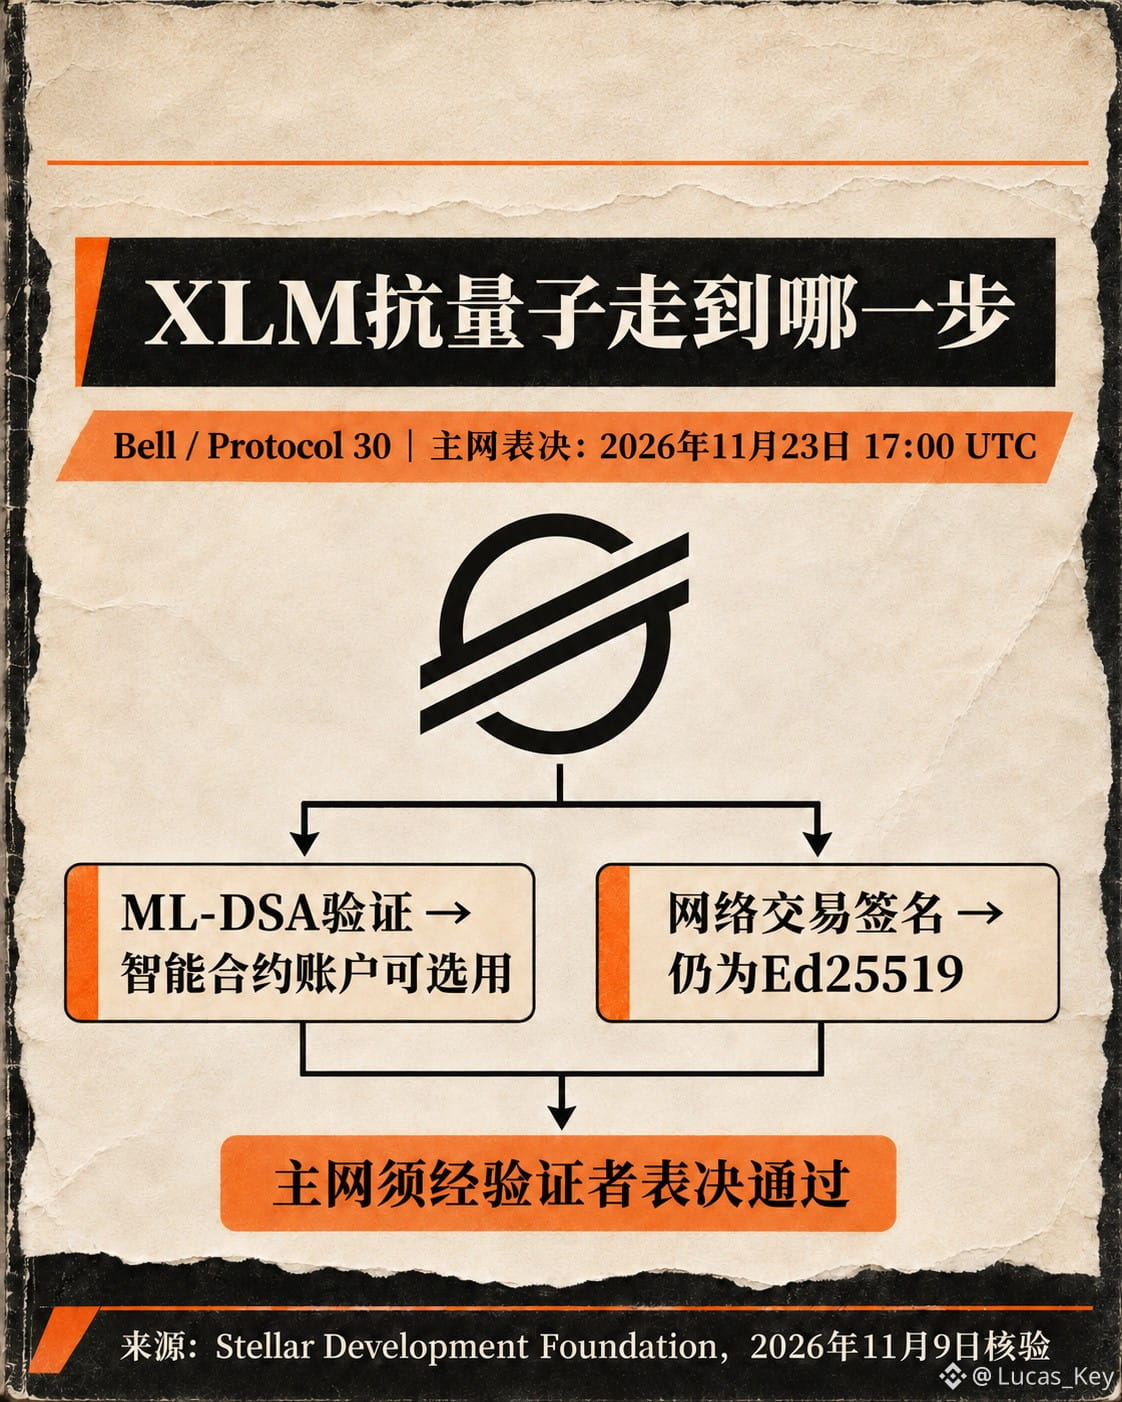
$XLM Bell/Protocol 30 membawa tanda tangan tahan kuantum ke dalam agenda peningkatan, tetapi mengatakan “Stellar sudah sepenuhnya tahan kuantum” masih terlalu dini. Stellar Development Foundation mengumumkan bahwa pemungutan suara mainnet dijadwalkan pada 23 November pukul 17.00 UTC. Penerapannya bergantung pada suara validator; hingga 9 November, peningkatan ini masih menunggu pemungutan suara.
CAP-87 memungkinkan kontrak pintar memverifikasi tanda tangan ML-DSA. Jika dompet atau kustodian menempatkan logika otorisasi dalam akun kontrak, mereka berpeluang memilih metode tanda tangan ini; tanda tangan transaksi di tingkat jaringan tetap menggunakan Ed25519. Para pendukung menilai akun bernilai tinggi dapat mencobanya terlebih dahulu, lalu bermigrasi secara bertahap. Pihak yang lebih berhati-hati menyoroti sisi rekayasa lainnya: akun default, tanda tangan validator, kompatibilitas dompet, dan ukuran data tanda tangan yang lebih besar tidak otomatis teratasi hanya dengan satu fungsi verifikasi kontrak.
Perbandingan dengan jaringan pembayaran lain membuat situasinya lebih jelas. $XRP Dokumentasi resmi Ledger mencantumkan secp256k1 dan Ed25519 sebagai metode yang dapat digunakan untuk tanda tangan akun; Hedera, tempat $HBAR berada, juga menjelaskan bahwa akun dan transaksi masih menggunakan ECDSA atau Ed25519, sementara jenis tanda tangan baru ditempatkan dalam jalur migrasi mendatang. Ketiganya menghadapi jenis risiko kunci jangka panjang yang sama, tetapi kemajuannya tidak bisa diperingkat hanya berdasarkan “apakah sudah menyebut ketahanan kuantum”. Saya lebih memperhatikan berapa banyak akun dan dompet yang benar-benar mengadopsi otorisasi baru setelah pemungutan suara mainnet, serta kapan tanda tangan jaringan memiliki rencana migrasi yang dapat diterapkan. Sumber: pengumuman Stellar Protocol 30, dokumentasi kunci XRPL, dan penjelasan teknis Hedera tentang ketahanan kuantum. Peringatan risiko: saat ini belum ada bukti bahwa kunci yang ada sedang menghadapi serangan kuantum yang dapat dilakukan secara praktis; peta jalan teknologi tidak mencerminkan kinerja harga koin.
CAP-87 memungkinkan kontrak pintar memverifikasi tanda tangan ML-DSA. Jika dompet atau kustodian menempatkan logika otorisasi dalam akun kontrak, mereka berpeluang memilih metode tanda tangan ini; tanda tangan transaksi di tingkat jaringan tetap menggunakan Ed25519. Para pendukung menilai akun bernilai tinggi dapat mencobanya terlebih dahulu, lalu bermigrasi secara bertahap. Pihak yang lebih berhati-hati menyoroti sisi rekayasa lainnya: akun default, tanda tangan validator, kompatibilitas dompet, dan ukuran data tanda tangan yang lebih besar tidak otomatis teratasi hanya dengan satu fungsi verifikasi kontrak.
Perbandingan dengan jaringan pembayaran lain membuat situasinya lebih jelas. $XRP Dokumentasi resmi Ledger mencantumkan secp256k1 dan Ed25519 sebagai metode yang dapat digunakan untuk tanda tangan akun; Hedera, tempat $HBAR berada, juga menjelaskan bahwa akun dan transaksi masih menggunakan ECDSA atau Ed25519, sementara jenis tanda tangan baru ditempatkan dalam jalur migrasi mendatang. Ketiganya menghadapi jenis risiko kunci jangka panjang yang sama, tetapi kemajuannya tidak bisa diperingkat hanya berdasarkan “apakah sudah menyebut ketahanan kuantum”. Saya lebih memperhatikan berapa banyak akun dan dompet yang benar-benar mengadopsi otorisasi baru setelah pemungutan suara mainnet, serta kapan tanda tangan jaringan memiliki rencana migrasi yang dapat diterapkan. Sumber: pengumuman Stellar Protocol 30, dokumentasi kunci XRPL, dan penjelasan teknis Hedera tentang ketahanan kuantum. Peringatan risiko: saat ini belum ada bukti bahwa kunci yang ada sedang menghadapi serangan kuantum yang dapat dilakukan secara praktis; peta jalan teknologi tidak mencerminkan kinerja harga koin.