#keplradvisessocialloginuserstotransferassets
Peringatan Keamanan Keplr Wallet:
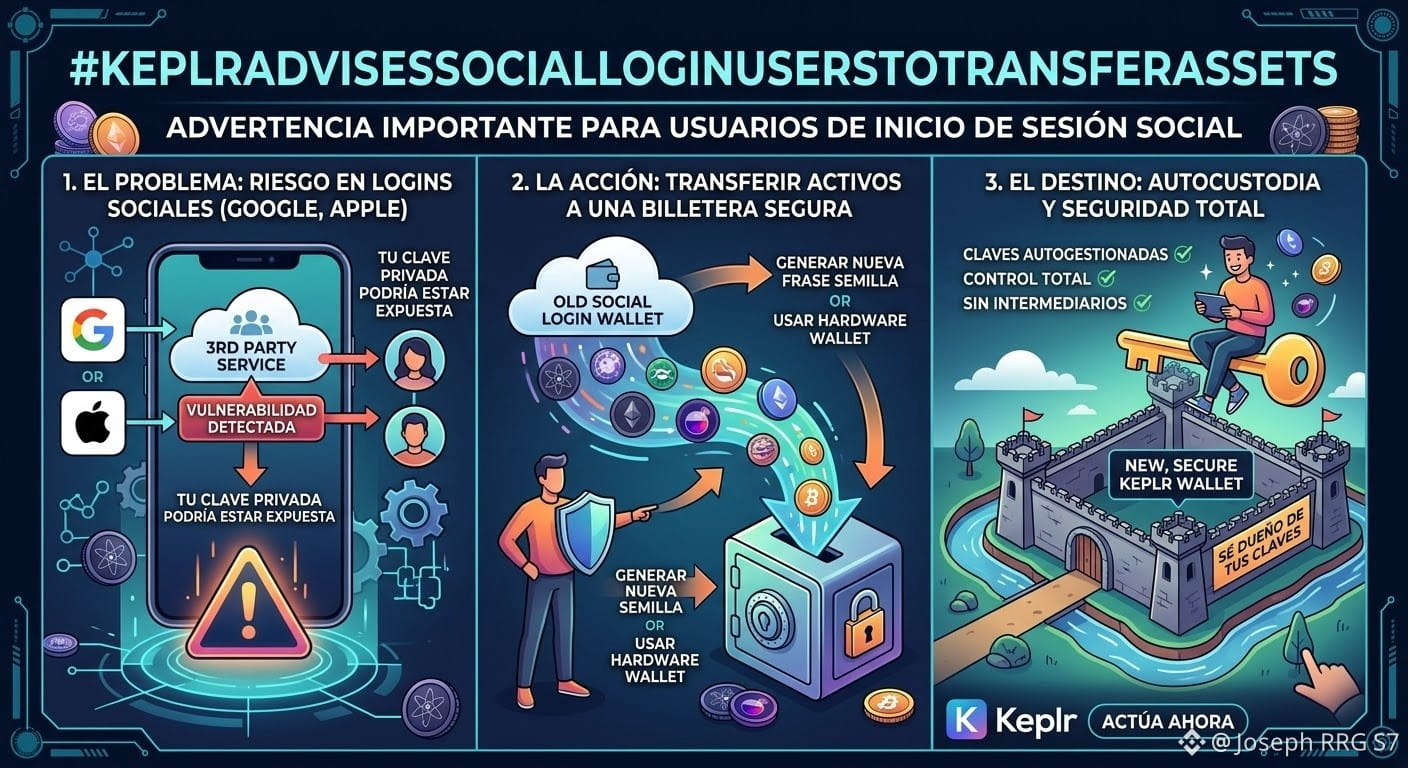
Kerentanan kritis pada infrastruktur autentikasi pihak ketiga telah mengancam ribuan pengguna ekosistem Cosmos. Keplr Wallet, salah satu dompet mata uang kripto paling populer untuk jaringan seperti Cosmos, Osmosis, dan Injective, telah mengeluarkan peringatan mendesak yang mengimbau pengguna yang membuat akun melalui login sosial (Google atau Apple) untuk menghentikan semua deposit dan segera memindahkan aset likuid mereka ke dompet yang lebih aman.
Insiden ini, yang pertama kali dilaporkan setelah transaksi tanpa izin terdeteksi antara 6 dan 7 November 2026, kembali memicu perdebatan tentang keseimbangan antara kemudahan akses dan hak asuh mandiri yang sesungguhnya di dunia Web3.
Apa yang sebenarnya terjadi? Kegagalan di Web3Auth
Penting untuk diketahui bahwa kode dasar Keplr Wallet tidak diretas secara langsung. Serangan tersebut berasal dari Web3Auth, penyedia infrastruktur yang bertugas mengelola login menggunakan akun Google dan Apple.
Ketika pengguna memilih login sosial alih-alih membuat frasa seed tradisional, Web3Auth menggunakan sistem pembuatan kunci terdistribusi untuk membuat dan merangkai kunci privat di latar belakang. Menurut laporan awal, kerentanan pada infrastruktur Web3Auth menyebabkan kunci privat tersebut terekspos, sehingga penyerang dapat menguras dana tanpa izin.
Sebagai langkah penanggulangan segera:
Web3Auth menjeda layanan dompet tertanamnya sambil menyelidiki cakupan kebocoran tersebut.
Keplr menonaktifkan sementara opsi login dengan Google dan Apple.
Transfer penyelamatan: Dalam beberapa kasus, tim keamanan Web3Auth dan para mitranya melakukan transfer pencegahan ke alamat penyimpanan terverifikasi untuk mencegah penyerang menguras akun yang rentan.
$ARIA
$SOXLB
Peringatan Keamanan Keplr Wallet:
Kerentanan kritis pada infrastruktur autentikasi pihak ketiga telah mengancam ribuan pengguna ekosistem Cosmos. Keplr Wallet, salah satu dompet mata uang kripto paling populer untuk jaringan seperti Cosmos, Osmosis, dan Injective, telah mengeluarkan peringatan mendesak yang mengimbau pengguna yang membuat akun melalui login sosial (Google atau Apple) untuk menghentikan semua deposit dan segera memindahkan aset likuid mereka ke dompet yang lebih aman.
Insiden ini, yang pertama kali dilaporkan setelah transaksi tanpa izin terdeteksi antara 6 dan 7 November 2026, kembali memicu perdebatan tentang keseimbangan antara kemudahan akses dan hak asuh mandiri yang sesungguhnya di dunia Web3.
Apa yang sebenarnya terjadi? Kegagalan di Web3Auth
Penting untuk diketahui bahwa kode dasar Keplr Wallet tidak diretas secara langsung. Serangan tersebut berasal dari Web3Auth, penyedia infrastruktur yang bertugas mengelola login menggunakan akun Google dan Apple.
Ketika pengguna memilih login sosial alih-alih membuat frasa seed tradisional, Web3Auth menggunakan sistem pembuatan kunci terdistribusi untuk membuat dan merangkai kunci privat di latar belakang. Menurut laporan awal, kerentanan pada infrastruktur Web3Auth menyebabkan kunci privat tersebut terekspos, sehingga penyerang dapat menguras dana tanpa izin.
Sebagai langkah penanggulangan segera:
Web3Auth menjeda layanan dompet tertanamnya sambil menyelidiki cakupan kebocoran tersebut.
Keplr menonaktifkan sementara opsi login dengan Google dan Apple.
Transfer penyelamatan: Dalam beberapa kasus, tim keamanan Web3Auth dan para mitranya melakukan transfer pencegahan ke alamat penyimpanan terverifikasi untuk mencegah penyerang menguras akun yang rentan.
$ARIA
$SOXLB