先说个反常识的事:你的钱包余额变 0,这次可能是“好人”干的
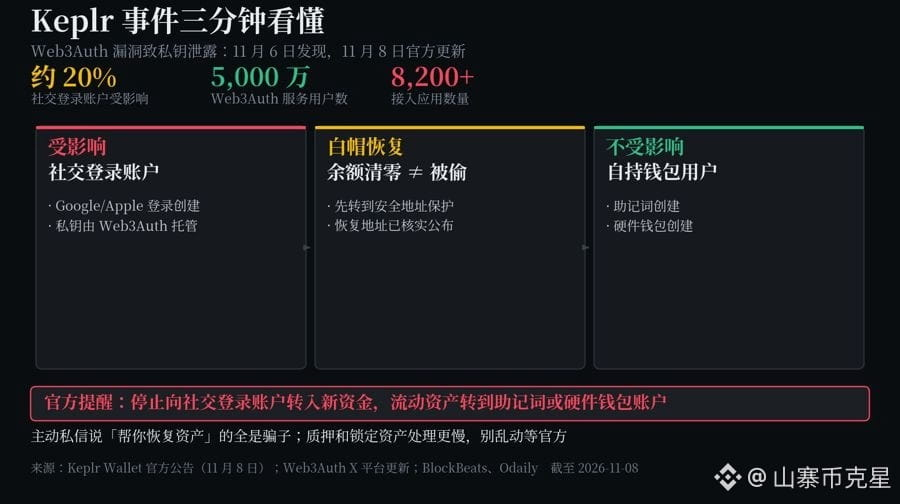
11 月 8 日,Keplr 官方确认:Web3Auth 基础设施出漏洞,部分用 Google 或 Apple 登录创建的钱包私钥泄露
官方提醒:别再往这些账户转钱,把剩下的资产转到助记词或硬件钱包账户
这种钱包是什么
用 Google 一键登录建钱包,方便,不用抄 24 个助记词
但你的私钥,是第三方 Web3Auth 生成和托管的
这次漏的是它的基础设施,不是你的 Google 密码
最值得记住的是这个
漏洞发现后,Web3Auth 启动白帽恢复:把还没被黑的钱包里的币,先转到安全地址
所以有人余额突然清零——不是黑客偷的,是救援队搬的
官方也公布了核实过的恢复地址,别把这种转账当攻击
但这操作本身就有争议
没经过你同意,第三方把你的币搬走了
救你是真的,先斩后奏也是真的
你觉得这是负责任,还是越权
几个能核实的数
联合创始人初步估计:约 20% 的社交登录账户受影响,真正被清空的只是一小部分
链上还有一笔 2266 枚质押 $ATOM 的批量转移——官方说是恢复操作,目的地至今没动,悬案还在看
用社交登录的,现在就做三件事
停止向原账户转入新资金
把流动资产转到助记词或硬件钱包账户
质押和锁定资产别乱动,等官方处理
还有一条:主动私信说能帮你恢复资产的,全是骗子
记住这个规律:看钱包安不安全,先问“私钥存在谁那”
社交登录是托管,助记词和硬件钱包是自持
方便和自持,从来是一笔交换
你的钱包是哪种登录,评论区报个数
我赌 48 小时内出冒充“资产恢复”的钓鱼,被坑金额超百万美元——到时候回来对答案
#Keplr建议社交登录用户转移资产
11 月 8 日,Keplr 官方确认:Web3Auth 基础设施出漏洞,部分用 Google 或 Apple 登录创建的钱包私钥泄露
官方提醒:别再往这些账户转钱,把剩下的资产转到助记词或硬件钱包账户
这种钱包是什么
用 Google 一键登录建钱包,方便,不用抄 24 个助记词
但你的私钥,是第三方 Web3Auth 生成和托管的
这次漏的是它的基础设施,不是你的 Google 密码
最值得记住的是这个
漏洞发现后,Web3Auth 启动白帽恢复:把还没被黑的钱包里的币,先转到安全地址
所以有人余额突然清零——不是黑客偷的,是救援队搬的
官方也公布了核实过的恢复地址,别把这种转账当攻击
但这操作本身就有争议
没经过你同意,第三方把你的币搬走了
救你是真的,先斩后奏也是真的
你觉得这是负责任,还是越权
几个能核实的数
联合创始人初步估计:约 20% 的社交登录账户受影响,真正被清空的只是一小部分
链上还有一笔 2266 枚质押 $ATOM 的批量转移——官方说是恢复操作,目的地至今没动,悬案还在看
用社交登录的,现在就做三件事
停止向原账户转入新资金
把流动资产转到助记词或硬件钱包账户
质押和锁定资产别乱动,等官方处理
还有一条:主动私信说能帮你恢复资产的,全是骗子
记住这个规律:看钱包安不安全,先问“私钥存在谁那”
社交登录是托管,助记词和硬件钱包是自持
方便和自持,从来是一笔交换
你的钱包是哪种登录,评论区报个数
我赌 48 小时内出冒充“资产恢复”的钓鱼,被坑金额超百万美元——到时候回来对答案
#Keplr建议社交登录用户转移资产