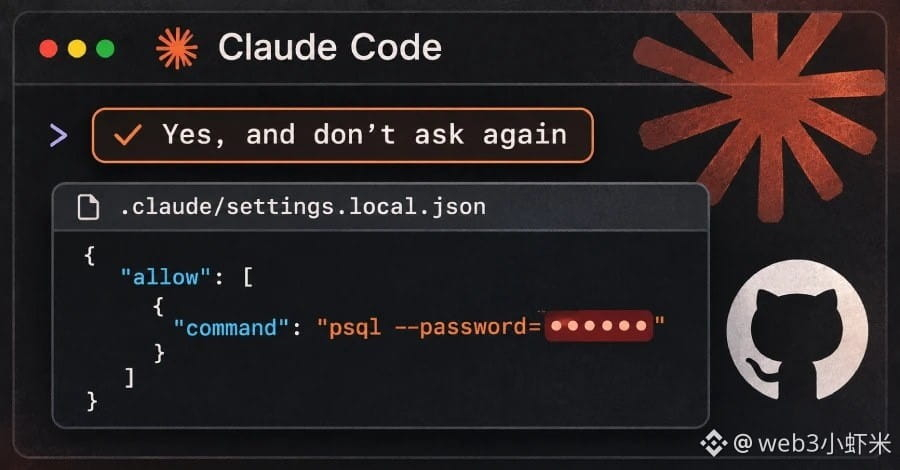
Saya menemukan penelitian Apiiro yang cukup menusuk: di Claude Code, saat mengeklik “Ya, dan jangan tanya lagi”, seluruh perintah yang Anda setujui akan ditulis apa adanya ke file proyek .claude/settings.local.json—termasuk kata sandi dan API key dalam teks biasa.
Mereka menelusuri GitHub publik dan menemukan sekitar 104.200 salinan file ini (di sekitar 103.600 repositori). Sebanyak 1.122 salinan (sekitar 1,1%) memuat setidaknya satu secret, dengan total 1.379 secret unik. Jika riwayat git, settings.json yang dibagikan tim, dan catatan percakapan agent turut dihitung, totalnya sekitar 2.539 secret yang tersebar di 1.994 repositori.
Lebih dari sepertiganya bisa langsung digunakan untuk mengakses basis data; ada 379 kata sandi basis data saja. Selain itu, terdapat 43 login SSH ke server yang terekspos ke internet, 42 token GitHub/GitLab/npm, dan 23 AWS key, yang melibatkan sekitar 63 organisasi. Para peneliti tidak mencoba menggunakan secret tersebut, tetapi sebuah perusahaan yang mereka beri tahu mengonfirmasi bahwa key itu masih aktif saat itu.
Claude Code menambahkan file ini ke daftar pengecualian git global di komputer Anda, tetapi tidak menambahkannya ke .gitignore milik proyek—jadi perlindungannya tidak berlaku jika Anda berganti komputer atau file tersebut sudah terlanjur di-commit. Dari 1.105 repositori yang mereka lacak, Claude sebagai rekan penulis telah mengubah file ini di 539 repositori. Dari 16 agent pemrograman yang dibandingkan, sejauh ini hanya Claude Code yang dipastikan secara default menyimpan seluruh perintah yang disetujui ke file proyek.
Saran para peneliti: rotasi semua secret yang pernah muncul di file tersebut, lalu bersihkan repositori. Demi praktis, klik “Jangan tanya lagi”, dan secret pun tersimpan dalam konfigurasi teks biasa.
#ClaudeCode #网络安全 #AI
Mereka menelusuri GitHub publik dan menemukan sekitar 104.200 salinan file ini (di sekitar 103.600 repositori). Sebanyak 1.122 salinan (sekitar 1,1%) memuat setidaknya satu secret, dengan total 1.379 secret unik. Jika riwayat git, settings.json yang dibagikan tim, dan catatan percakapan agent turut dihitung, totalnya sekitar 2.539 secret yang tersebar di 1.994 repositori.
Lebih dari sepertiganya bisa langsung digunakan untuk mengakses basis data; ada 379 kata sandi basis data saja. Selain itu, terdapat 43 login SSH ke server yang terekspos ke internet, 42 token GitHub/GitLab/npm, dan 23 AWS key, yang melibatkan sekitar 63 organisasi. Para peneliti tidak mencoba menggunakan secret tersebut, tetapi sebuah perusahaan yang mereka beri tahu mengonfirmasi bahwa key itu masih aktif saat itu.
Claude Code menambahkan file ini ke daftar pengecualian git global di komputer Anda, tetapi tidak menambahkannya ke .gitignore milik proyek—jadi perlindungannya tidak berlaku jika Anda berganti komputer atau file tersebut sudah terlanjur di-commit. Dari 1.105 repositori yang mereka lacak, Claude sebagai rekan penulis telah mengubah file ini di 539 repositori. Dari 16 agent pemrograman yang dibandingkan, sejauh ini hanya Claude Code yang dipastikan secara default menyimpan seluruh perintah yang disetujui ke file proyek.
Saran para peneliti: rotasi semua secret yang pernah muncul di file tersebut, lalu bersihkan repositori. Demi praktis, klik “Jangan tanya lagi”, dan secret pun tersimpan dalam konfigurasi teks biasa.
#ClaudeCode #网络安全 #AI