


Menurut laporan Elliptic pada 6 November, para peretas yang bertanggung jawab atas pencurian koin senilai $6,43 miliar dari Binance telah menukar altcoin curian senilai $124 juta dengan Bitcoin. Transaksi ini dilakukan bersamaan dengan dibukanya kembali fitur penarikan Binance bagi para pelanggannya.
Mengonversi altcoin, bukan mencairkannya
Penukaran altcoin oleh para peretas menghasilkan sekitar 1.650 BTC. Jumlah ini terpisah dari $1,48 miliar yang dicuri akibat serangan pada 29 Oktober. Sejauh ini, XRP senilai sekitar $50 juta telah dipindahkan, sementara $226 juta masih tersimpan di dompet para peretas. Hampir semua Solana curian, yang nilainya sekitar $87 juta, telah ditukar dengan mata uang kripto lain, ditransfer lintas blockchain, atau dipindahkan melalui transaksi yang dirancang untuk menyamarkan asal-usulnya.
Namun, angka terbaru belum memberikan informasi lengkap mengenai status dana yang dicuri. Estimasi dari Elliptic menunjukkan bahwa $2.85 miliar telah dibekukan (44.3% dari total), sementara $3.11 miliar masih tersimpan di dompet yang terhubung (48.4% dari total). Angka-angka ini mencakup total $5.96 miliar dari $6.43 miliar yang dicuri. Jadi, masih ada $470 juta (7.3% dari total) yang belum tercakup dalam jumlah yang dilaporkan. Perbedaan nilai aset dan waktu pelaporan mungkin menjadi penyebab ketidakkonsistenan ini.
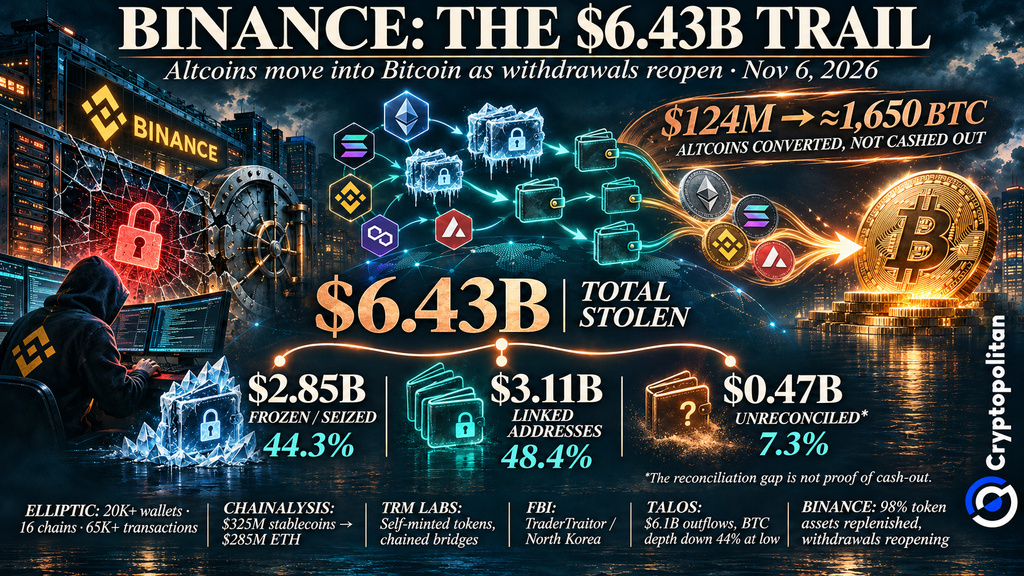 Peretasan Binance senilai $6.43 miliar: $2.85 miliar dibekukan saat peretas mengonversi $124 juta menjadi Bitcoin
$124 juta yang telah dikonversi menjadi Bitcoin tidak seharusnya dianggap sebagai jumlah terpisah, karena para peretas hanya menukar satu jenis kripto dengan jenis lainnya. Dalam konteks ini, penting untuk dicatat bahwa menurut Elliptic, hanya sebagian kecil dari uang yang dicuri yang telah ditarik.
Bagaimana pencucian uang terus berlangsung
Dana yang dicuri telah disalurkan melalui sejumlah transaksi. Menurut analisis Elliptic, lebih dari 20,000 dompet kripto telah dilacak di 16 blockchain berbeda dan dalam 65,000 transaksi. Meski aktivitas ini tampak otomatis, tidak ada bukti bahwa agen AI mengendalikannya.
TRM Labs menemukan bahwa para peretas membuat token dan pool likuiditas di Tron untuk menyamarkan transfer. Mereka juga memindahkan dana melalui token bukti penerimaan pinjaman dan jembatan blockchain yang terhubung, sehingga menghindari dompet tempat aset mungkin dibekukan.
Sebelumnya, Chainalysis melacak stablecoin senilai $325 juta yang dikonversi menjadi Ether senilai $285 juta dalam waktu 20 menit, tampaknya untuk menghindari pembekuan.
Beberapa konversi XRP melewati THORChain. Seperti dilaporkan Cryptopolitan, situs webnya memblokir alamat yang ditandai setelah menerima permintaan FBI, tetapi node independen terus memproses transaksi.
Pembukaan kembali penarikan dan uji likuiditas
Binance sedang memulihkan layanan penarikan sementara dana yang dicuri masih beredar. Dalam pembaruan pada 6 November, bursa tersebut mengatakan bahwa mereka menargetkan pembukaan kembali penarikan untuk HYPE, INJ, APT, PLASMA, NEAR, dan LTC paling lambat akhir pekan berikutnya.
Binance juga melaporkan bahwa mereka telah mengganti 98% aset token yang terdampak per 31 Oktober. Binance berjanji menanggung kerugian pelanggan, meski mengganti aset yang dicuri bukan berarti aset tersebut berhasil dipulihkan.
Pembukaan kembali layanan ini telah menekan likuiditas Binance. Talos mencatat arus keluar bersih sebesar $6.1 miliar. Kedalaman buku pesanan Bitcoin dalam kisaran 1% turun 28% pada hari pertama dan mencapai titik terendah sekitar 44% di bawah level sebelum peretasan menjelang 1 November, sebelum pulih kembali.
Bitcoin juga turun sekitar 5% setelah serangan tersebut. Namun, Talos menemukan tanda-tanda terbatas bahwa dampaknya menular ke pasar yang lebih luas, dibandingkan dengan keruntuhan FTX.
Maknanya bagi bursa dan kepatuhan
Pada 31 Oktober, FBI mengaitkan pencurian tersebut dengan kelompok TraderTraitor dari Korea Utara. FBI merilis alamat yang terkait dengan para peretas dan mendesak operator THORNode, layanan DeFi, serta bursa instan untuk memblokir transaksi terkait.
Meski pencucian uangnya canggih, serangan ini bermula dari kelemahan keamanan yang sudah dikenal. Investigasi Binance mengungkap wawancara kerja palsu, malware yang dipasang di komputer seorang insinyur, dan penyalahgunaan alat AI internal. Pada akhirnya, para penyerang berhasil mendapatkan akses ke sistem yang digunakan untuk menandatangani transaksi dompet.
Insiden ini menyoroti dua tantangan bagi bursa: melindungi karyawan dan sistem sensitif dari penyusupan, serta menghentikan dana curian agar tidak berpindah melalui jaringan terdesentralisasi.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Tetaplah terdepan bersama buletin kami.