Posting

燕寶Melissa
·
--
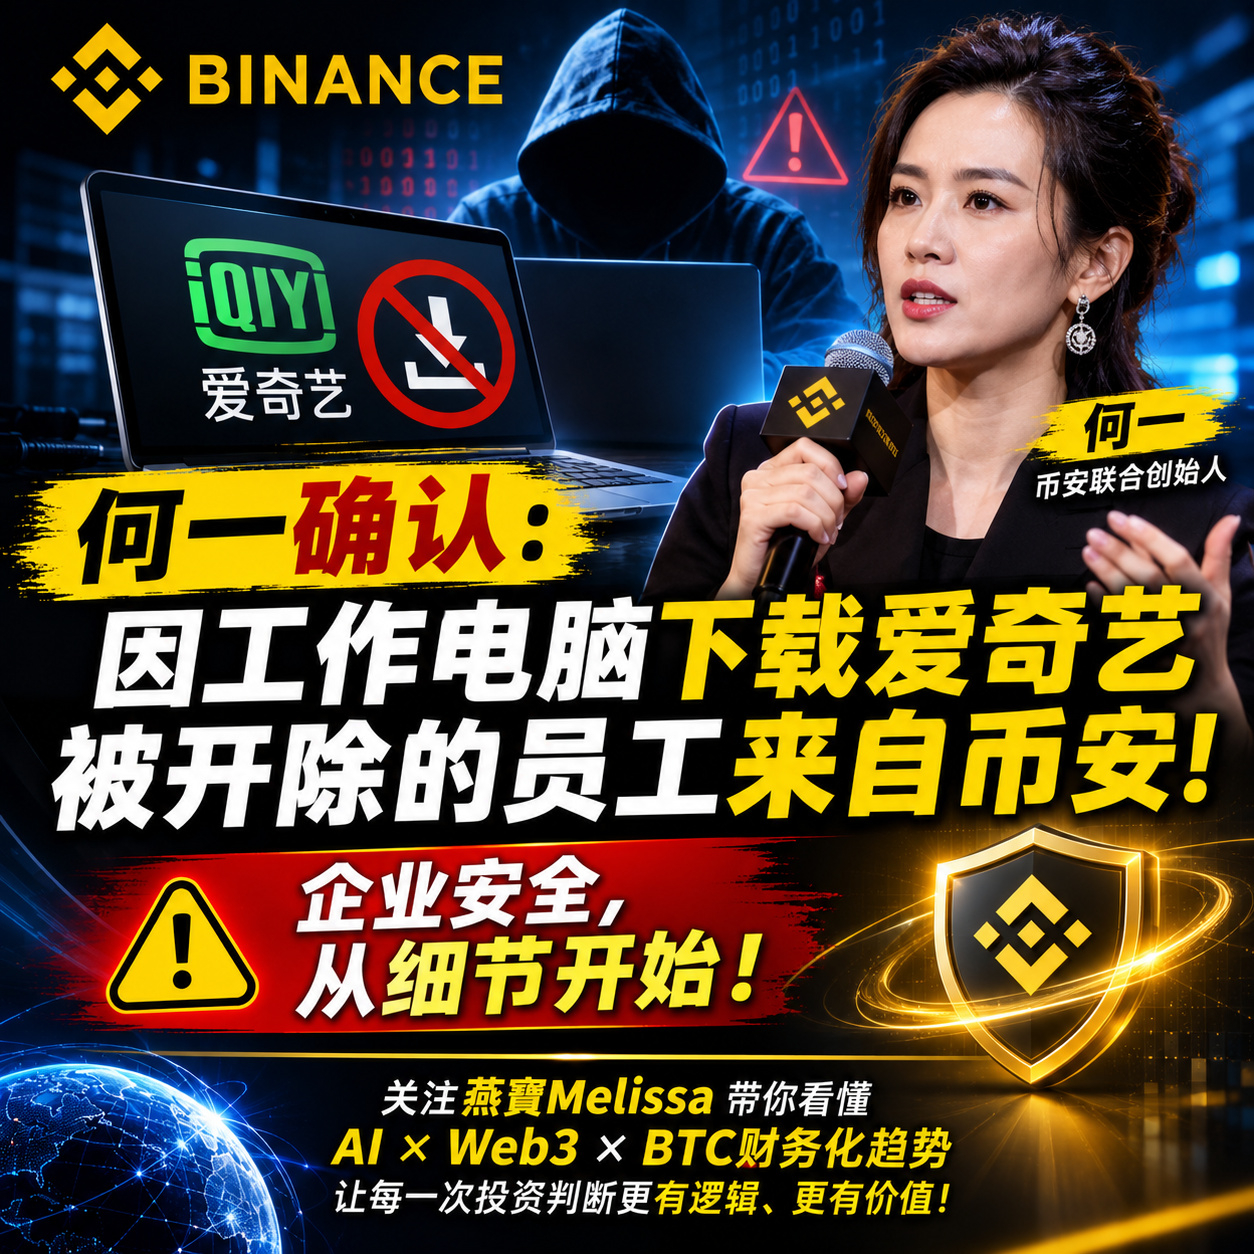
Bearish🚨 Konfirmasi langsung dari He Yi: karyawan yang dipecat karena mengunduh iQIYI di komputer kerja memang berasal dari Binance!
Kasus pencurian senilai 6,3 miliar dolar AS dari Binance masih terus bergulir. He Yi kembali menanggapi kisah lama tentang pengelolaan internal yang ramai dibicarakan.
Ia menyatakan di X:
「Karyawan yang dipecat karena mengunduh iQIYI di komputer kerja juga berasal dari Binance. Kami mengakui kesalahan dan menanggung akibatnya, tetapi hal seperti ini tidak boleh terulang.」
Sekilas, pernyataan ini terdengar sepele. Namun, di baliknya terdapat persoalan yang patut diwaspadai semua tim Web3: keamanan perusahaan sering kali mulai runtuh dari hal-hal yang paling tidak mencolok.
Berdasarkan penyelidikan awal yang sebelumnya diumumkan Binance:
1️⃣ Serangan melalui rekrutmen palsu: Peretas menghubungi para insinyur dengan menyamar lewat tugas wawancara palsu.
2️⃣ Penyusupan kode berbahaya: Karyawan mengunduh kode yang menyamar sebagai tugas wawancara di komputer kerja, sehingga perangkat terinfeksi trojan.
3️⃣ Risiko keamanan internal: Penyerang kemudian memanfaatkan perangkat internal untuk memperluas kendali mereka.
4️⃣ Aset dicuri: Setelah berbulan-bulan menyusun rencana, aset akhirnya dipindahkan pada 29 Oktober.
⚠️ Perlu dibedakan: Pemecatan karena mengunduh iQIYI adalah peristiwa lain terkait pengelolaan internal yang dikonfirmasi He Yi, bukan penyebab langsung serangan peretas kali ini.
Di era AI, celah yang dimanfaatkan peretas mungkin bukan berada di blockchain, melainkan di komputer yang kamu gunakan setiap hari.
Keamanan sejati bukanlah membayar ganti rugi setelah terjadi pencurian, melainkan membangun pertahanan sebelum risiko muncul.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
Kasus pencurian senilai 6,3 miliar dolar AS dari Binance masih terus bergulir. He Yi kembali menanggapi kisah lama tentang pengelolaan internal yang ramai dibicarakan.
Ia menyatakan di X:
「Karyawan yang dipecat karena mengunduh iQIYI di komputer kerja juga berasal dari Binance. Kami mengakui kesalahan dan menanggung akibatnya, tetapi hal seperti ini tidak boleh terulang.」
Sekilas, pernyataan ini terdengar sepele. Namun, di baliknya terdapat persoalan yang patut diwaspadai semua tim Web3: keamanan perusahaan sering kali mulai runtuh dari hal-hal yang paling tidak mencolok.
Berdasarkan penyelidikan awal yang sebelumnya diumumkan Binance:
1️⃣ Serangan melalui rekrutmen palsu: Peretas menghubungi para insinyur dengan menyamar lewat tugas wawancara palsu.
2️⃣ Penyusupan kode berbahaya: Karyawan mengunduh kode yang menyamar sebagai tugas wawancara di komputer kerja, sehingga perangkat terinfeksi trojan.
3️⃣ Risiko keamanan internal: Penyerang kemudian memanfaatkan perangkat internal untuk memperluas kendali mereka.
4️⃣ Aset dicuri: Setelah berbulan-bulan menyusun rencana, aset akhirnya dipindahkan pada 29 Oktober.
⚠️ Perlu dibedakan: Pemecatan karena mengunduh iQIYI adalah peristiwa lain terkait pengelolaan internal yang dikonfirmasi He Yi, bukan penyebab langsung serangan peretas kali ini.
Di era AI, celah yang dimanfaatkan peretas mungkin bukan berada di blockchain, melainkan di komputer yang kamu gunakan setiap hari.
Keamanan sejati bukanlah membayar ganti rugi setelah terjadi pencurian, melainkan membangun pertahanan sebelum risiko muncul.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB