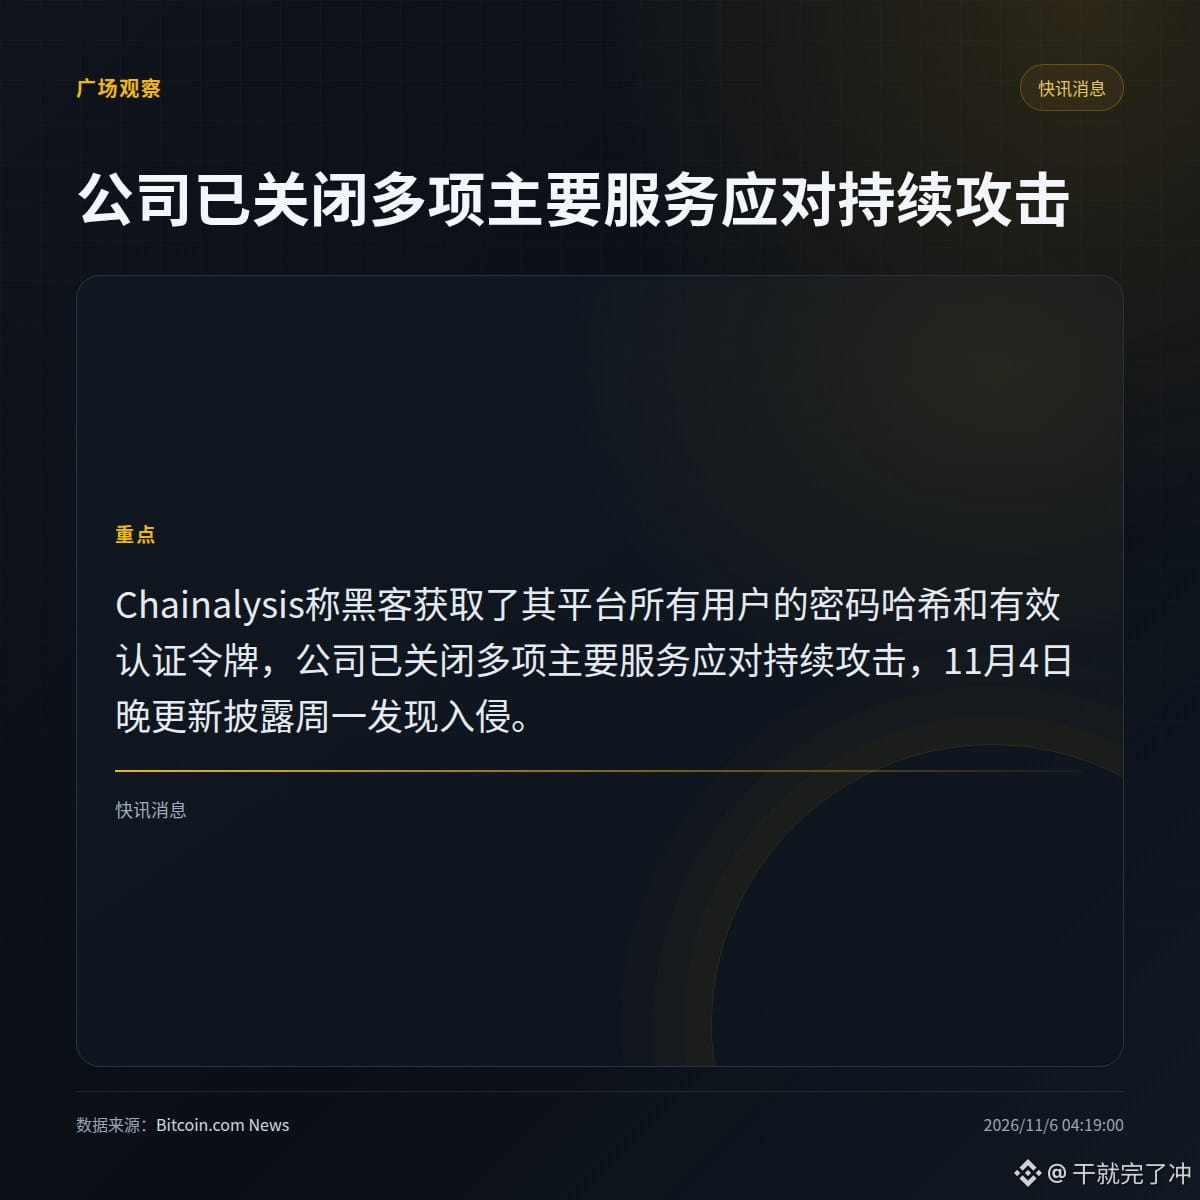
Chainalysis mengakui bahwa peretas berhasil mendapatkan hash kata sandi dan token autentikasi aktif milik semua pengguna platformnya.
Dalam pembaruan pada 4 November pukul 23.00 waktu AS bagian Timur, perusahaan menyatakan bahwa pembobolan ditemukan pada hari tersebut, lalu sejumlah layanan utama ditutup untuk menangani serangan yang masih berlangsung. Hash kata sandi dan “token autentikasi aktif” sama-sama termasuk dalam data yang bocor, yang berarti bukan hanya data kata sandi lama.
· “Semua pengguna” terdampak, bukan hanya sebagian akun. Inilah hal terpenting yang perlu diperhatikan dalam kabar ini.
· Perusahaan menyatakan serangan masih berlangsung dan belum memberikan perkiraan waktu pemulihan layanan.
Mana yang ingin Anda pastikan lebih dulu: apakah semua token sudah dicabut, atau bagaimana hash kata sandi dienkripsi?
#Chainalysis
Dalam pembaruan pada 4 November pukul 23.00 waktu AS bagian Timur, perusahaan menyatakan bahwa pembobolan ditemukan pada hari tersebut, lalu sejumlah layanan utama ditutup untuk menangani serangan yang masih berlangsung. Hash kata sandi dan “token autentikasi aktif” sama-sama termasuk dalam data yang bocor, yang berarti bukan hanya data kata sandi lama.
· “Semua pengguna” terdampak, bukan hanya sebagian akun. Inilah hal terpenting yang perlu diperhatikan dalam kabar ini.
· Perusahaan menyatakan serangan masih berlangsung dan belum memberikan perkiraan waktu pemulihan layanan.
Mana yang ingin Anda pastikan lebih dulu: apakah semua token sudah dicabut, atau bagaimana hash kata sandi dienkripsi?
#Chainalysis