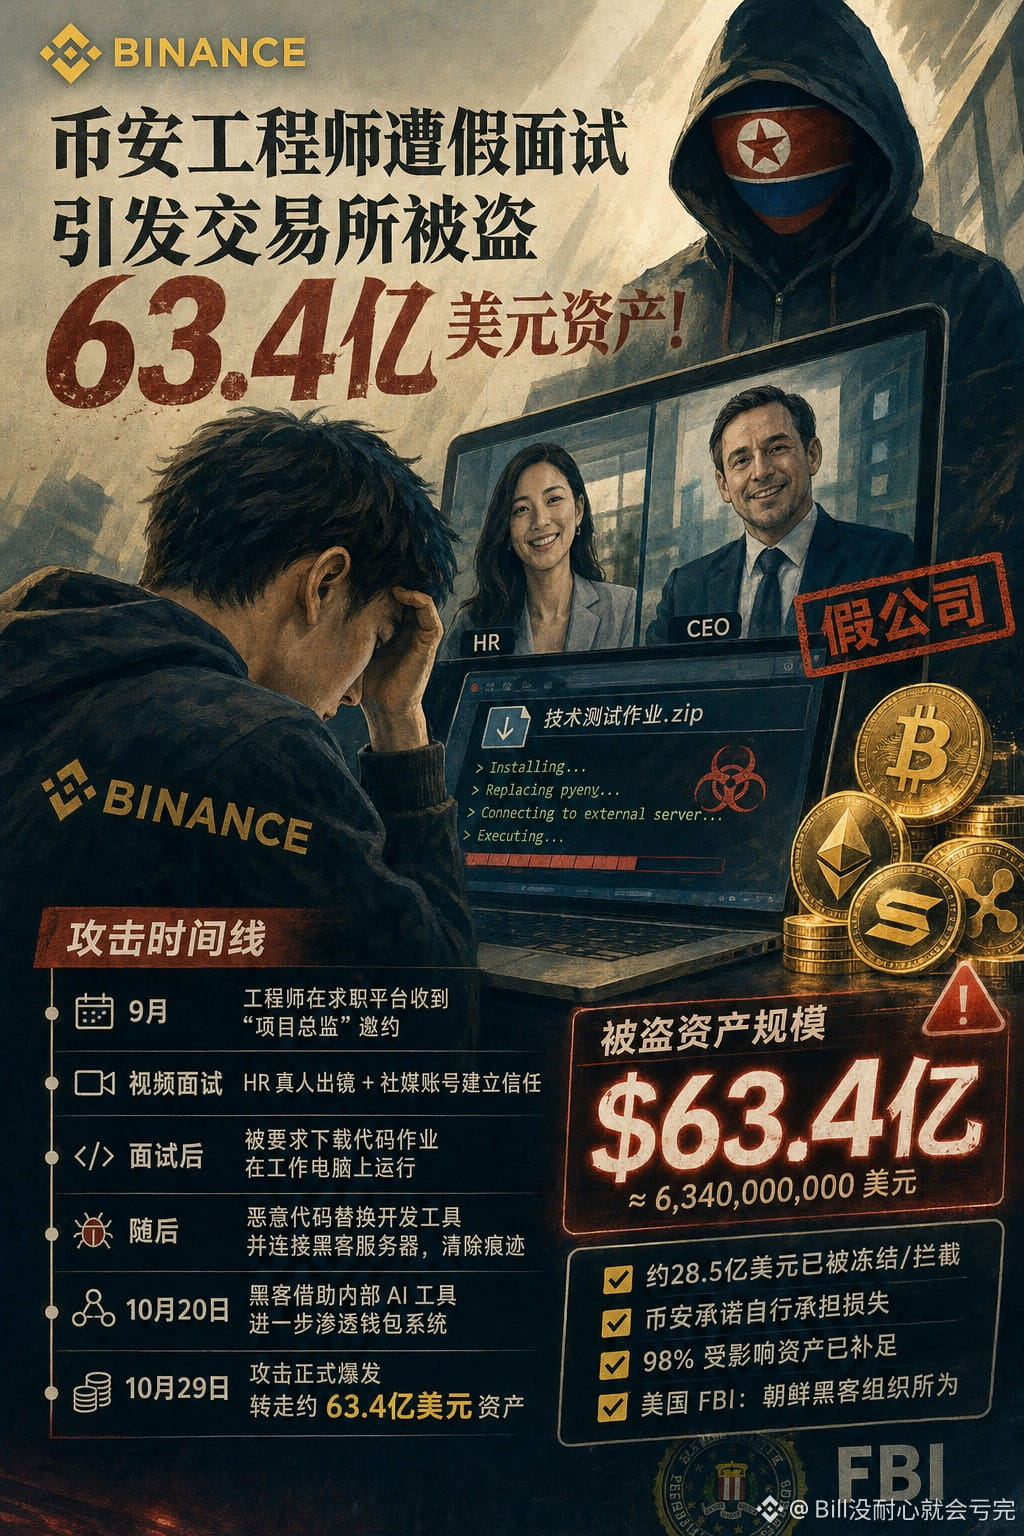
Kasus pencurian aset senilai 6,34 miliar dolar AS yang diungkap Binance ternyata bermula dari sebuah wawancara kerja. Menurut laporan investigasi awalnya, pada September tahun ini, seorang insinyur perangkat lunak Binance mengirimkan CV melalui platform pencari kerja, lalu menerima undangan wawancara dari seseorang yang mengaku sebagai direktur proyek.
Pada tahap pertama, seorang staf HR sungguhan muncul melalui video, dan pihak tersebut juga memberikan akun media sosial yang berisi banyak foto dan video kehidupan sehari-hari. Pada tahap kedua, seseorang yang mengaku sebagai CEO perusahaan itu pun ikut muncul. Namun, perusahaan tersebut ternyata palsu dari awal hingga akhir. Menjelang wawancara berakhir, orang itu meminta sang insinyur mengunduh tugas pemrograman. Insinyur tersebut kemudian menjalankan kode itu di komputer kerjanya.
Kode berbahaya itu menggantikan pyenv, alat pengembangan yang ada di komputer, lalu terhubung ke server eksternal untuk menjalankan perintah dan menghapus jejak penyusupan. Perangkat lunak keamanan endpoint yang terpasang saat itu pun tidak mendeteksi kejanggalan. Pada 20 Oktober, penyerang telah memanfaatkan komputer yang mereka kendalikan dan alat AI internal untuk menyusup ke perangkat insinyur lain dan mencuri hak akses deployment.
Pada 29 Oktober, aset seperti BTC, ETH, SOL, dan XRP dipindahkan secara beruntun dalam hitungan jam. Setelah Binance menangguhkan penarikan, sebagian otorisasi on-chain berbahaya masih tetap berlaku sehingga aset terus dipindahkan. FBI Amerika Serikat meyakini bahwa serangan ini dilakukan oleh peretas Korea Utara. Tugas pemrograman yang tampak seperti tes teknis itu pada akhirnya menguji pertahanan keamanan bursa.
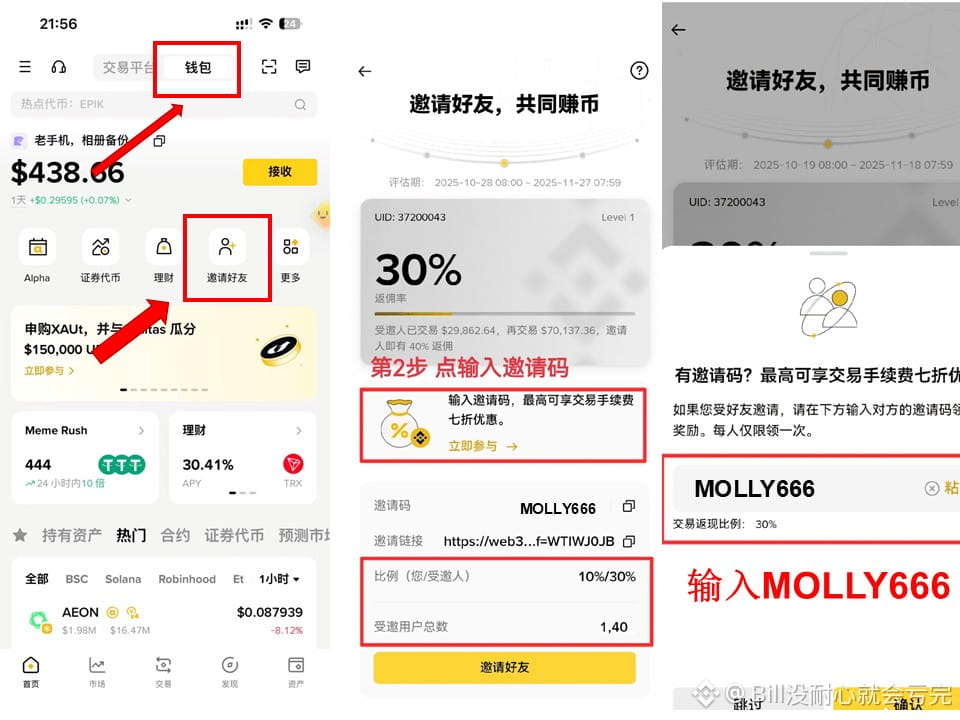
Kode undangan dompet Binance: MOLLY666
Pada tahap pertama, seorang staf HR sungguhan muncul melalui video, dan pihak tersebut juga memberikan akun media sosial yang berisi banyak foto dan video kehidupan sehari-hari. Pada tahap kedua, seseorang yang mengaku sebagai CEO perusahaan itu pun ikut muncul. Namun, perusahaan tersebut ternyata palsu dari awal hingga akhir. Menjelang wawancara berakhir, orang itu meminta sang insinyur mengunduh tugas pemrograman. Insinyur tersebut kemudian menjalankan kode itu di komputer kerjanya.
Kode berbahaya itu menggantikan pyenv, alat pengembangan yang ada di komputer, lalu terhubung ke server eksternal untuk menjalankan perintah dan menghapus jejak penyusupan. Perangkat lunak keamanan endpoint yang terpasang saat itu pun tidak mendeteksi kejanggalan. Pada 20 Oktober, penyerang telah memanfaatkan komputer yang mereka kendalikan dan alat AI internal untuk menyusup ke perangkat insinyur lain dan mencuri hak akses deployment.
Pada 29 Oktober, aset seperti BTC, ETH, SOL, dan XRP dipindahkan secara beruntun dalam hitungan jam. Setelah Binance menangguhkan penarikan, sebagian otorisasi on-chain berbahaya masih tetap berlaku sehingga aset terus dipindahkan. FBI Amerika Serikat meyakini bahwa serangan ini dilakukan oleh peretas Korea Utara. Tugas pemrograman yang tampak seperti tes teknis itu pada akhirnya menguji pertahanan keamanan bursa.
Kode undangan dompet Binance: MOLLY666