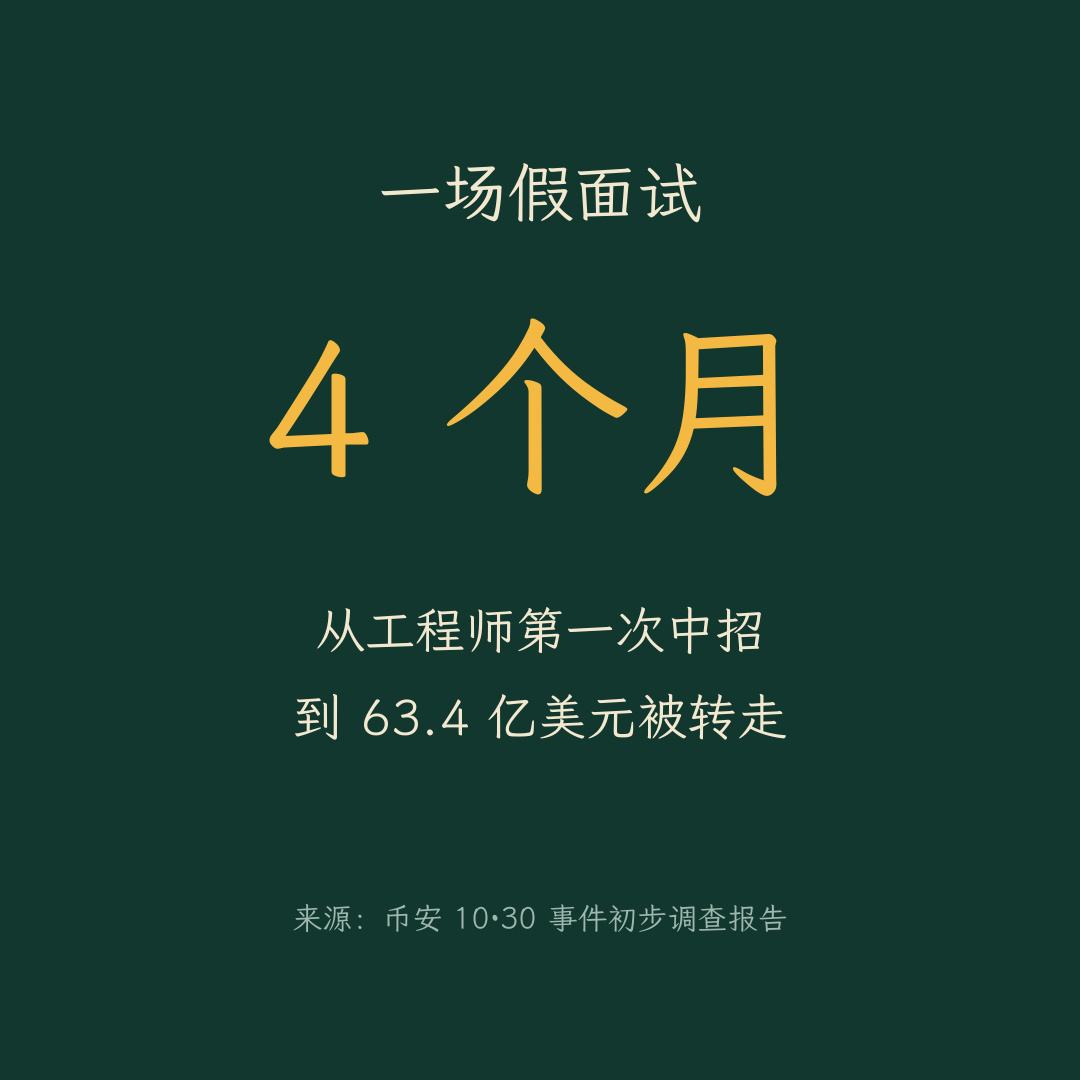
Setelah membaca laporan investigasi Binance itu, yang paling bikin miris bukan 6,3 miliar, melainkan titik masuknya: sebuah “tugas wawancara”.
Singkatnya, penyerang menyamar sebagai perekrut, melakukan dua putaran wawancara, lalu meminta seorang engineer mengunduh “coding test” ke komputer kerjanya. Begitu kode berbahaya di dalamnya dijalankan, beberapa komputer lain dan perangkat internal mereka satu per satu berhasil dikuasai. Menurut laporan, mereka sudah mulai menyiapkan semuanya sejak Juni.
Cara saya sendiri memang sederhana: file, skrip, atau “tugas” yang dikirim orang tak dikenal hanya saya buka di komputer lama yang tidak dipakai untuk masuk ke akun apa pun, atau di mesin virtual. Perangkat kerja dan dompet kripto sama sekali tidak saya gunakan.
Pernah menerima undangan wawancara atau ajakan kerja sama yang mencurigakan?
#LaporanInvestigasiInsidenKeamananBinance10·30 #Web3安全 #MataUangKripto
Ini hanya pengamatan pribadi, bukan saran investasi $BNB
Singkatnya, penyerang menyamar sebagai perekrut, melakukan dua putaran wawancara, lalu meminta seorang engineer mengunduh “coding test” ke komputer kerjanya. Begitu kode berbahaya di dalamnya dijalankan, beberapa komputer lain dan perangkat internal mereka satu per satu berhasil dikuasai. Menurut laporan, mereka sudah mulai menyiapkan semuanya sejak Juni.
Cara saya sendiri memang sederhana: file, skrip, atau “tugas” yang dikirim orang tak dikenal hanya saya buka di komputer lama yang tidak dipakai untuk masuk ke akun apa pun, atau di mesin virtual. Perangkat kerja dan dompet kripto sama sekali tidak saya gunakan.
Pernah menerima undangan wawancara atau ajakan kerja sama yang mencurigakan?
#LaporanInvestigasiInsidenKeamananBinance10·30 #Web3安全 #MataUangKripto
Ini hanya pengamatan pribadi, bukan saran investasi $BNB